CERT Polska’nın MikroTrick analizi, MikroTik RouterOS’ta CVE-2026-67279 ve CVE-2026-86060 zinciriyle tam yönetici erişimini anlattı.
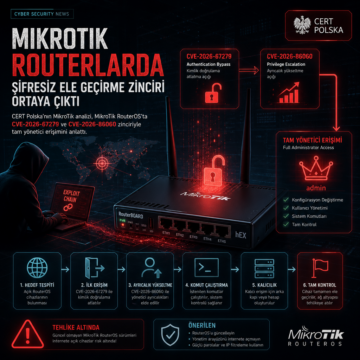


CERT Polska’nın MikroTrick analizi, MikroTik RouterOS’ta CVE-2026-67279 ve CVE-2026-86060 zinciriyle tam yönetici erişimini anlattı.
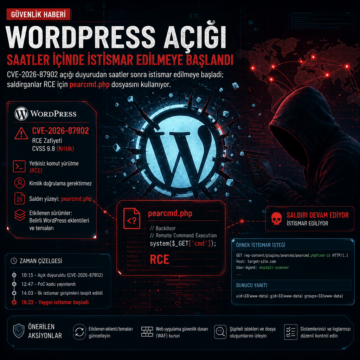
WordPress CVE-2026-87902 açığı duyurudan saatler sonra istismar edilmeye başlandı; saldırganlar RCE için pearcmd.php dosyasını kullanıyor.
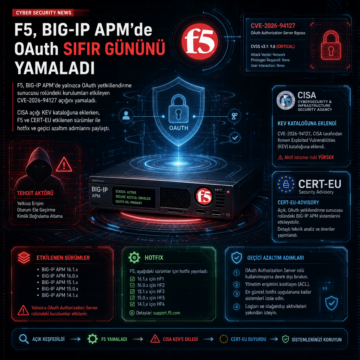
F5, BIG-IP APM’de yalnızca OAuth yetkilendirme sunucusu rolündeki kurulumları etkileyen CVE-2026-94127 açığını yamaladı.
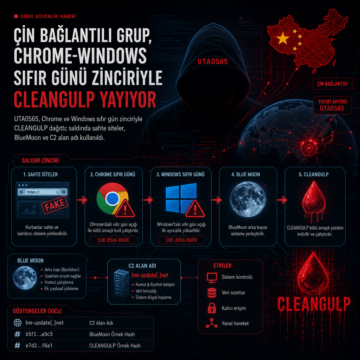
UTA0565, Chrome ve Windows sıfır gün zinciriyle CLEANGULP dağıttı; saldırıda sahte siteler, BlueMoon ve C2 alan adı kullanıldı.
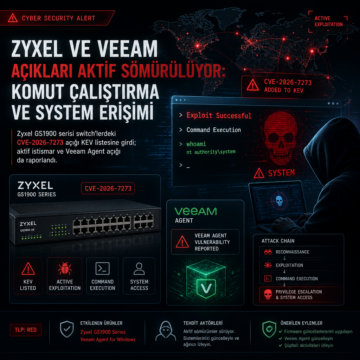
Zyxel GS1900 serisi switch’lerdeki CVE-2026-7273 açığı KEV listesine girdi; aktif istismar ve Veeam Agent açığı da raporlandı.
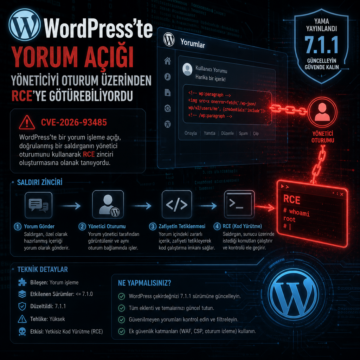
WordPress’te CVE-2026-93485, yorum içinden yönetici oturumunu kullanarak RCE zinciri kurabiliyordu; 7.1.1 ile yama geldi.
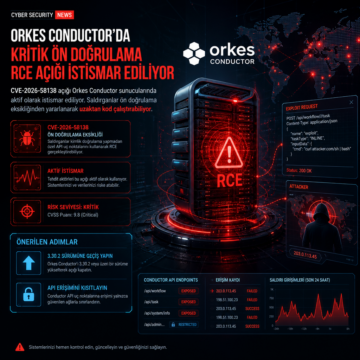
CVE-2026-58138 açığı Orkes Conductor sunucularında aktif istismar ediliyor; 3.30.2’ye geçiş ve API erişim kısıtlaması öneriliyor.
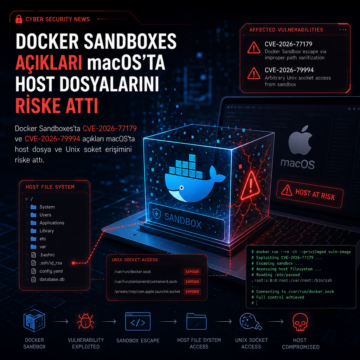
Docker Sandboxes’ta CVE-2026-77179 ve CVE-2026-79994 açıkları macOS’ta host dosya ve Unix soket erişimini riske attı.
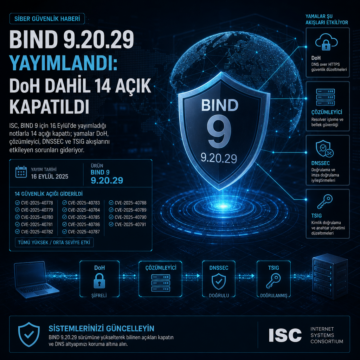
ISC, BIND 9 için 16 Eylül’de yayımladığı notlarla 14 açığı kapattı; yamalar DoH, çözümleyici, DNSSEC ve TSIG akışlarını etkileyen sorunları gideriyor.
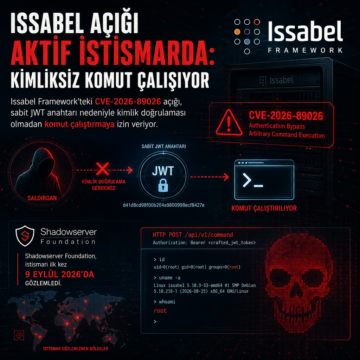
Issabel Framework’teki CVE-2026-89026 açığı, sabit JWT anahtarı nedeniyle kimlik doğrulaması olmadan komut çalıştırmaya izin veriyor.