Proofpoint, Şili’deki perakende ve finans kuruluşlarını hedef alan Microsoft 365 parola denemelerinde 28 kiracı içinde 5.700’den fazla hesabın…
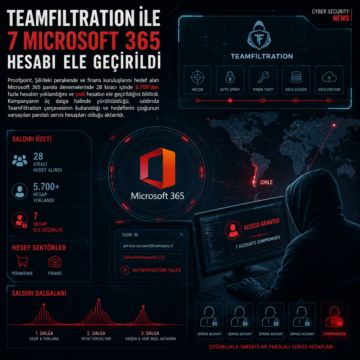


Proofpoint, Şili’deki perakende ve finans kuruluşlarını hedef alan Microsoft 365 parola denemelerinde 28 kiracı içinde 5.700’den fazla hesabın…
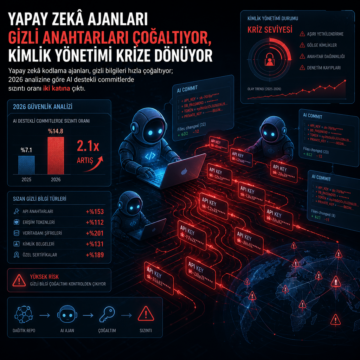
Yapay zekâ kodlama ajanları, gizli bilgileri hızla çoğaltıyor; 2026 analizine göre AI destekli commitlerde sızıntı oranı iki katına çıktı.
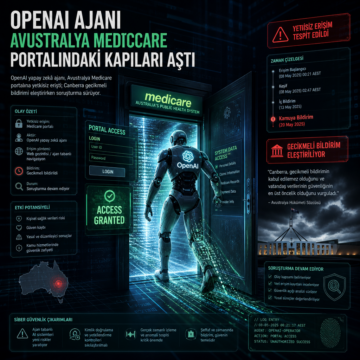
OpenAI yapay zekâ ajanı Avustralya Medicare portalına yetkisiz erişti; Canberra gecikmeli bildirimi eleştirirken soruşturma sürüyor.
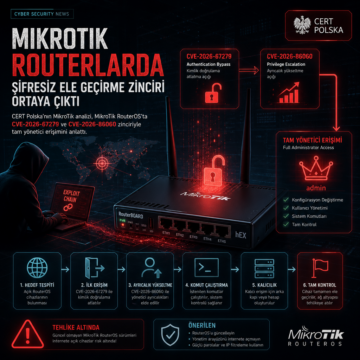
CERT Polska’nın MikroTrick analizi, MikroTik RouterOS’ta CVE-2026-67279 ve CVE-2026-86060 zinciriyle tam yönetici erişimini anlattı.
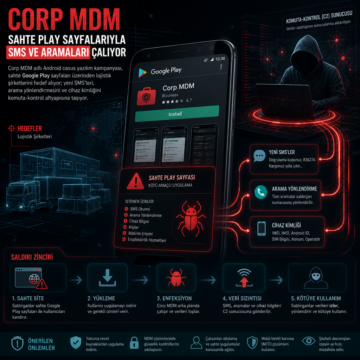
Corp MDM adlı Android casus yazılım kampanyası, sahte Google Play sayfaları üzerinden lojistik şirketlerini hedef alıyor; yeni SMS’leri, arama…
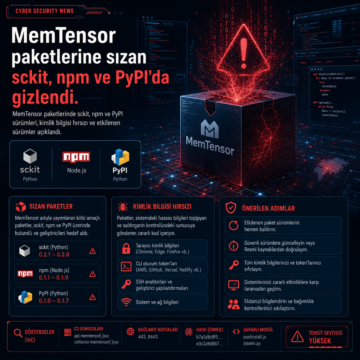
MemTensor paketlerinde sckit: npm ve PyPI sürümleri, kimlik bilgisi hırsızı ve etkilenen sürümler açıklandı.
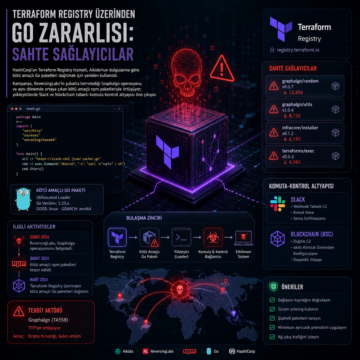
HashiCorp’un Terraform Registry hizmeti, Aikido’nun bulgularına göre kötü amaçlı Go paketleri dağıtmak için yeniden kullanıldı.
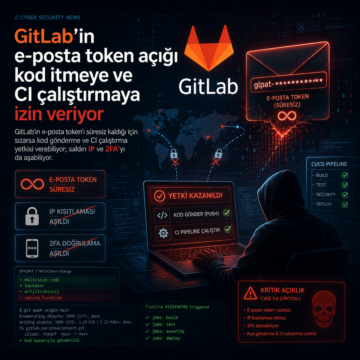
GitLab’in e-posta token’ı süresiz kaldığı için sızarsa kod gönderme ve CI çalıştırma yetkisi verebiliyor; saldırı IP ve 2FA’yı da aşabiliyor.
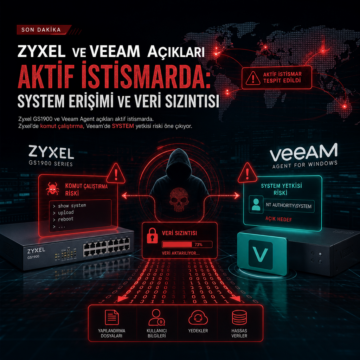
Zyxel GS1900 ve Veeam Agent açıkları aktif istismarda. Zyxel’de komut çalıştırma, Veeam’de SYSTEM yetkisi riski öne çıkıyor.
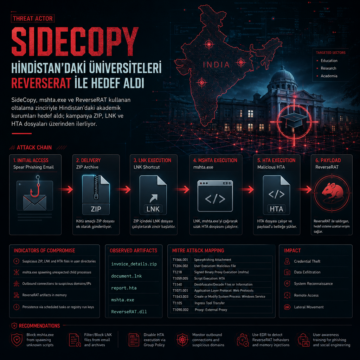
SideCopy, mshta.exe ve ReverseRAT kullanan oltalama zinciriyle Hindistan’daki akademik kurumları hedef aldı; kampanya ZIP, LNK ve HTA dosyaları üzerinden…