ShinyHunters, FBIjobs.gov üzerinden FBI verilerini çaldığını iddia etti; kurum soruşturma başlattı, grup PeopleSoft açığı ve Canvas uyarısını işaret etti.
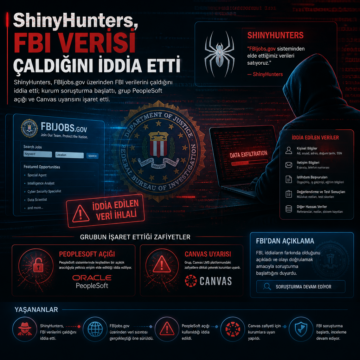


ShinyHunters, FBIjobs.gov üzerinden FBI verilerini çaldığını iddia etti; kurum soruşturma başlattı, grup PeopleSoft açığı ve Canvas uyarısını işaret etti.
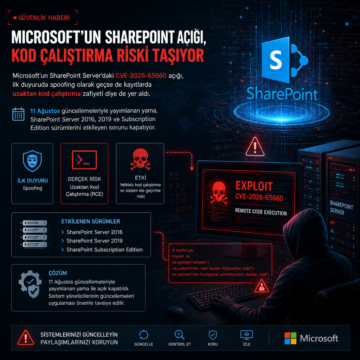
Microsoft’un SharePoint Server’daki CVE-2026-65660 açığı, ilk duyuruda spoofing olarak geçse de kayıtlarda uzaktan kod çalıştırma zafiyeti diye de yer…
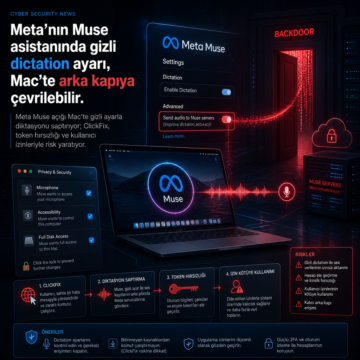
Meta Muse açığı Mac’te gizli ayarla diktasyonu saptırıyor; ClickFix, token hırsızlığı ve kullanıcı izinleriyle risk yaratıyor.
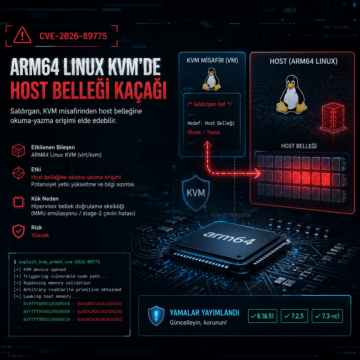
CVE-2026-89775, ARM64 Linux KVM’de host belleğine okuma-yazma erişimi sağlıyor. Yama 6.18.51, 7.2.5 ve 7.3-rc1’e geldi.
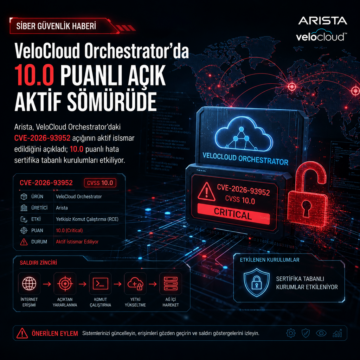
Arista, VeloCloud Orchestrator’daki CVE-2026-93952 açığının aktif istismar edildiğini açıkladı; 10.0 puanlı hata sertifika tabanlı kurulumları etkiliyor.
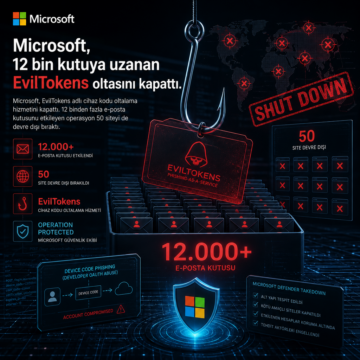
Microsoft, EvilTokens adlı cihaz kodu oltalama hizmetini kapattı. 12 binden fazla e-posta kutusunu etkileyen operasyon 50 siteyi de devre dışı bıraktı.
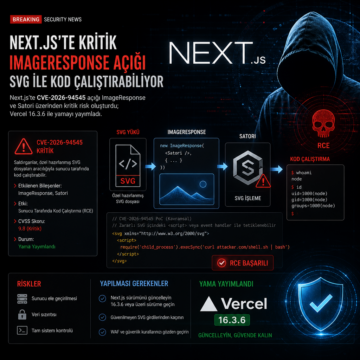
Next.js’te CVE-2026-94545 açığı ImageResponse ve Satori üzerinden kritik risk oluşturdu; Vercel 16.3.6 ile yamayı yayımladı.
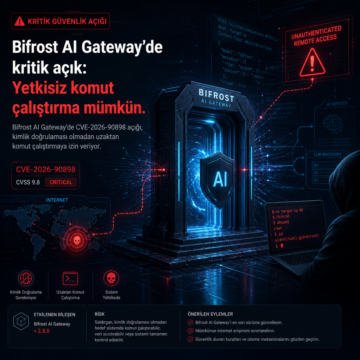
Bifrost AI Gateway’de CVE-2026-90898 açığı, kimlik doğrulaması olmadan uzaktan komut çalıştırmaya izin veriyor.
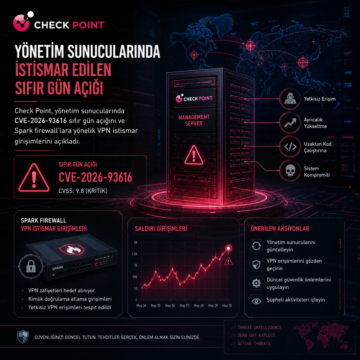
Check Point, yönetim sunucularında CVE-2026-93616 sıfır gün açığını ve Spark firewall’lara yönelik VPN istismar girişimlerini açıkladı.
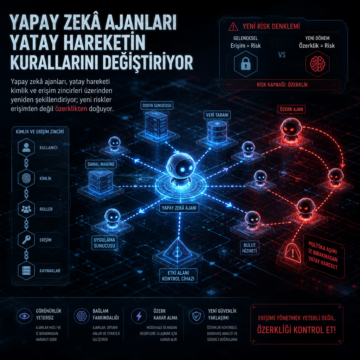
Yapay zekâ ajanları, yatay hareketi kimlik ve erişim zincirleri üzerinden yeniden şekillendiriyor; yeni riskler erişimden değil özerklikten doğuyor.