Mini Shai-Hulud ile bağlantılı iki GitHub Actions deposu yeniden erişime açılınca, temizlenmeyen etiketler kötü amaçlı kodu tekrar devreye soktu.
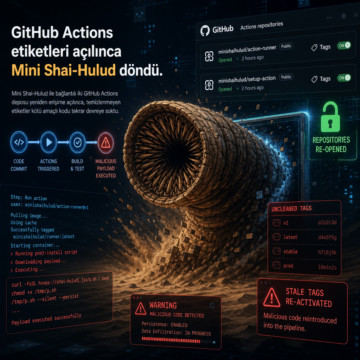


Mini Shai-Hulud ile bağlantılı iki GitHub Actions deposu yeniden erişime açılınca, temizlenmeyen etiketler kötü amaçlı kodu tekrar devreye soktu.
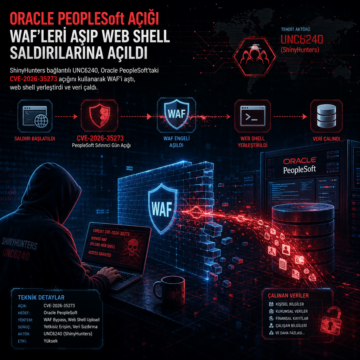
ShinyHunters bağlantılı UNC6240, Oracle PeopleSoft’taki CVE-2026-35273 açığını kullanarak WAF’i aştı, web shell yerleştirdi ve veri çaldı.
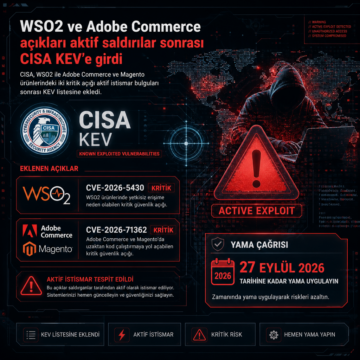
CISA, WSO2 ile Adobe Commerce ve Magento ürünlerindeki iki kritik açığı aktif istismar bulguları sonrası KEV listesine ekledi.
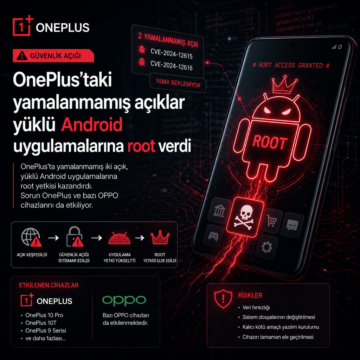
OnePlus’ta yamalanmamış iki açık, yüklü Android uygulamalarına root yetkisi kazandırdı. Sorun OnePlus ve bazı OPPO cihazlarını da etkiliyor.
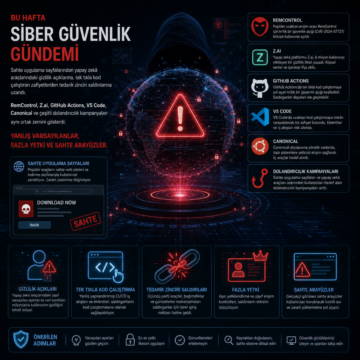
Bu hafta siber güvenlik gündemi, sahte uygulama sayfalarından yapay zekâ araçlarındaki gizlilik açıklarına, tek tıkla kod çalıştıran zafiyetlerden tedarik…
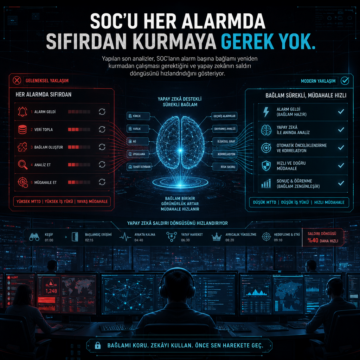
Yapılan son analizler, SOC’ların alarm başına bağlamı yeniden kurmadan çalışması gerektiğini ve yapay zekânın saldırı döngüsünü hızlandırdığını gösteriyor.
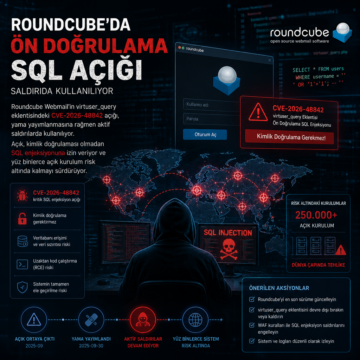
Roundcube Webmail’in virtuser_query eklentisindeki CVE-2026-48842 açığı, yama yayımlanmasına rağmen aktif saldırılarda kullanılıyor.
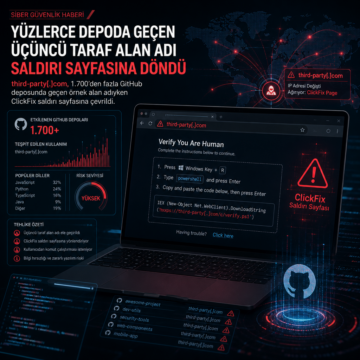
third-party[.]com, 1.700’den fazla GitHub deposunda geçen örnek alan adıyken ClickFix saldırı sayfasına çevrildi.
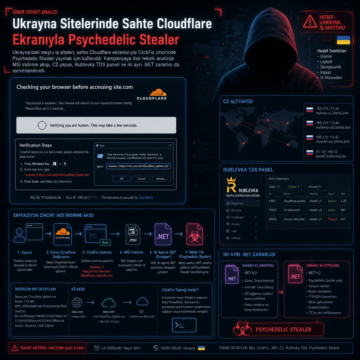
Ukrayna’daki meşru iş siteleri sahte Cloudflare ekranlarıyla ClickFix zincirinde Psychedelic Stealer yaymak için kullanıldı; kampanyaya dair teknik…
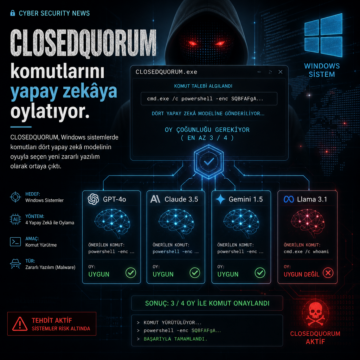
CLOSEDQUORUM, Windows sistemlerde komutları dört yapay zekâ modelinin oyuyla seçen yeni zararlı yazılım olarak ortaya çıktı.