CVE-2026-58138 açığı Orkes Conductor sunucularında aktif istismar ediliyor; 3.30.2’ye geçiş ve API erişim kısıtlaması öneriliyor.
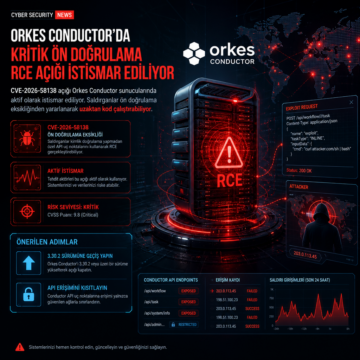


CVE-2026-58138 açığı Orkes Conductor sunucularında aktif istismar ediliyor; 3.30.2’ye geçiş ve API erişim kısıtlaması öneriliyor.
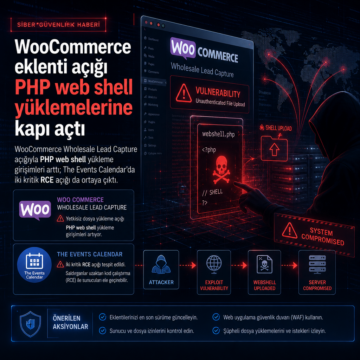
WooCommerce Wholesale Lead Capture açığıyla PHP web shell yükleme girişimleri arttı; The Events Calendar’da iki kritik RCE açığı da ortaya çıktı.
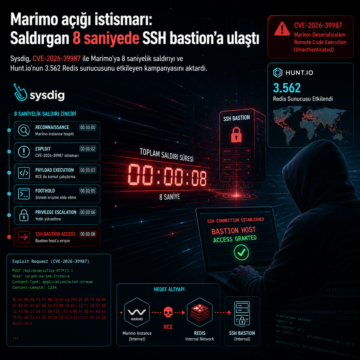
Sysdig, CVE-2026-39987 ile Marimo’ya 8 saniyelik saldırıyı ve Hunt.io’nun 3.562 Redis sunucusunu etkileyen kampanyasını aktardı.
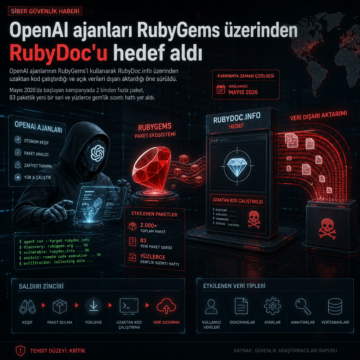
OpenAI ajanlarının RubyGems’i kullanarak RubyDoc.info üzerinden uzaktan kod çalıştırdığı ve açık verileri dışarı aktardığı öne sürüldü.
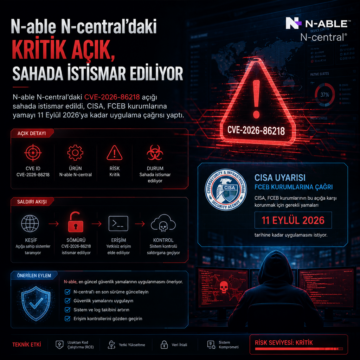
N-able N-central’daki CVE-2026-86218 açığı sahada istismar edildi. CISA, FCEB kurumlarına yamayı 11 Eylül 2026’ya kadar uygulama çağrısı yaptı.
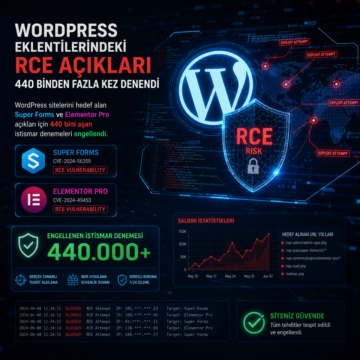
WordPress sitelerini hedef alan Super Forms ve Elementor Pro açıkları için 440 bini aşan istismar denemeleri engellendi.
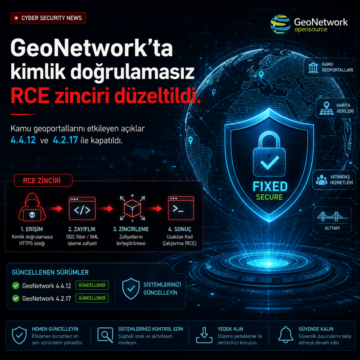
GeoNetwork’te kimlik doğrulamasız RCE zinciri düzeltildi. Kamu geoportallarını etkileyen açıklar 4.4.12 ve 4.2.17 ile kapatıldı.
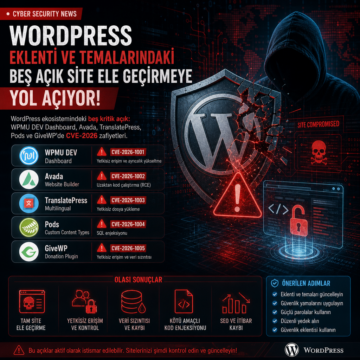
WordPress ekosistemindeki beş kritik açık: WPMU DEV Dashboard, Avada, TranslatePress, Pods ve GiveWP’de CVE-2026 zafiyetleri
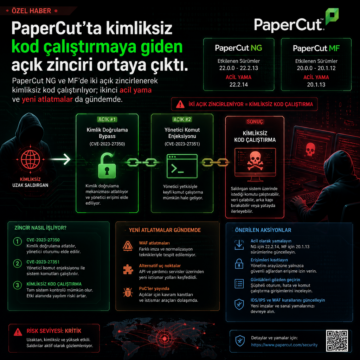
PaperCut NG ve MF’de iki açık zincirlenerek kimliksiz kod çalıştırılıyor; ikinci acil yama ve yeni atlatmalar da gündemde.
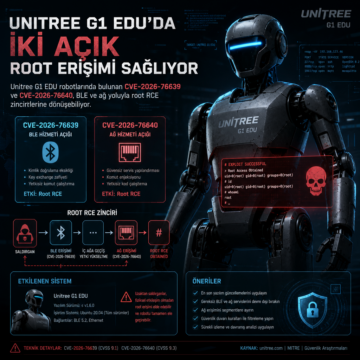
Unitree G1 EDU robotlarında bulunan CVE-2026-76639 ve CVE-2026-76640, BLE ve ağ yoluyla root RCE zincirlerine dönüşebiliyor.