Vercel, Next.js için iki kritik açıkta yama yayımladı; Windows ve AVIF kaynaklı zafiyetler için güncelleme çağrısı yaptı.
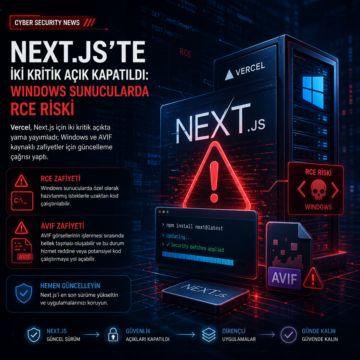


Vercel, Next.js için iki kritik açıkta yama yayımladı; Windows ve AVIF kaynaklı zafiyetler için güncelleme çağrısı yaptı.
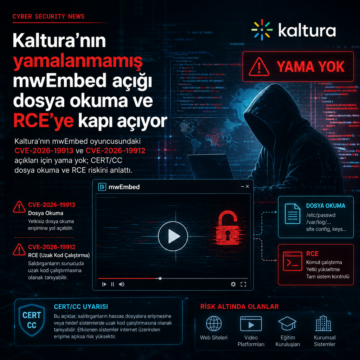
Kaltura’nın mwEmbed oyuncusundaki CVE-2026-19913 ve CVE-2026-19912 açıkları için yama yok; CERT/CC dosya okuma ve RCE riskini anlattı.
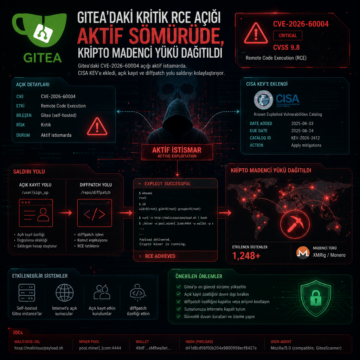
Gitea’daki CVE-2026-60004 açığı aktif istismarda. CISA KEV’e ekledi, açık kayıt ve diffpatch yolu saldırıyı kolaylaştırıyor.
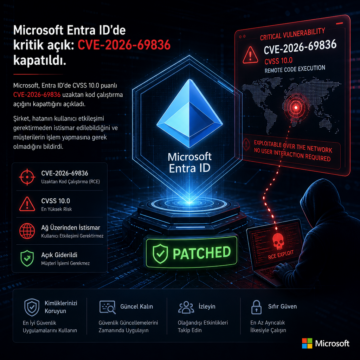
Microsoft, Entra ID’de CVSS 10.0 puanlı CVE-2026-69836 uzaktan kod çalıştırma açığını kapattığını açıkladı.
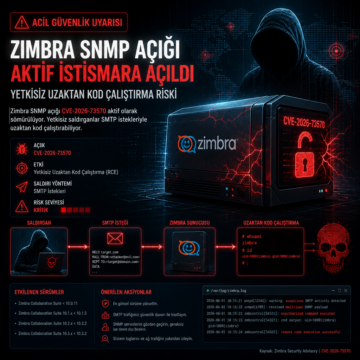
Zimbra SNMP açığı CVE-2026-73570 aktif olarak sömürülüyor. Yetkisiz saldırganlar SMTP istekleriyle uzaktan kod çalıştırabiliyor.

CISA, JetBrains TeamCity’deki CVE-2026-63077 açığının sahada aktif olarak istismar edildiğini açıkladı. 9,8 puanlı hata, kimliği doğrulanmamış saldırganlara sunucu üzerinden komut çalıştırma ve CI/CD süreçlerine sızma imkânı verebiliyor. Federal kurumlar için son yamalama tarihi 8 Ağustos 2026.

JADEPUFFER grubunun Langflow’daki CVE-2025-3248 açığını kullanarak ENCFORGE adlı yeni bir Go fidye yazılımı dağıttığı bildirildi. Saldırı, model ağırlıkları, vektör indeksleri ve eğitim veri setlerini hedef alırken, saldırganların Docker soketi üzerinden host’a çıkış denemesi yaptığı ve veri sızdırma yeteneği olmayan bu zararlı yazılımın yalnızca şifreleme üzerine kurulduğu aktarıldı.

ServiceNow’un sandbox kaçışı açığı CVE-2026-6875, Defused Cyber’a göre sahada aktif olarak istismar ediliyor. Açık için haziranda yayımlanan yamalar belirli ServiceNow sürümlerini kapsarken, Searchlight Cyber zafiyeti 1 Nisan 2026’da bildirdiğini ve bunun instance ile bağlı proxy sunucuları tamamen ele geçirebileceğini açıkladı.

Yapay zeka destekli güvenlik ajanları, FFmpeg'te 21 adet sıfırıncı gün açığını tespit etti. Aynı hafta Chrome, tek seferde 429 güvenlik açığını kapatan rekor bir güncelleme yayımladı. Bu gelişmeler, medya işleme ve web tarayıcıları gibi kritik yazılımlarda güvenlik yamalarının hızla uygulanmasının önemini artırıyor.

Magento platformunda kullanılan Mirasvit Cache Warmer eklentisinde kritik bir uzaktan kod yürütme açığı (CVE-2026-45247) tespit edildi ve aktif olarak istismar ediliyor. Bu zafiyet, kimlik doğrulaması olmadan kötü amaçlı PHP nesneleri ile saldırganların sunucuda rastgele kod çalıştırmasına olanak sağlıyor. Kurumsal ve e-ticaret sistemleri için acil yama ve güvenlik önlemleri kritik önem taşıyor.