LMCache’teki kritik açık, kimlik doğrulamasız uzaktan komut çalıştırmaya yol açıyor; CVE-2026-105192 için düzeltme yayımlanmadı.
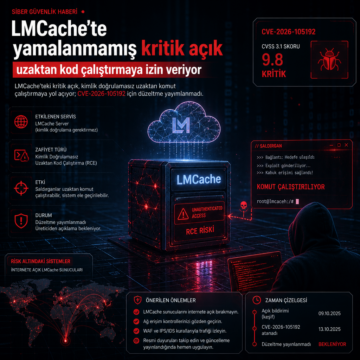


LMCache’teki kritik açık, kimlik doğrulamasız uzaktan komut çalıştırmaya yol açıyor; CVE-2026-105192 için düzeltme yayımlanmadı.
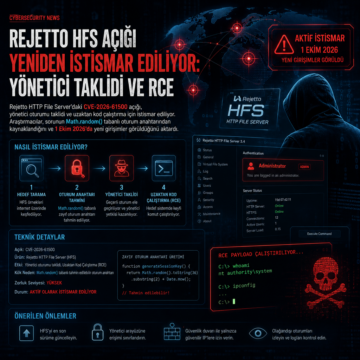
Rejetto HTTP File Server’daki CVE-2026-61500 açığı, yönetici oturumu taklidi ve uzaktan kod çalıştırma için istismar ediliyor.
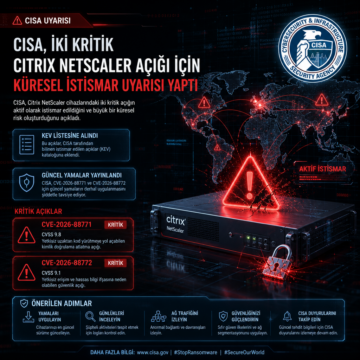
CISA, Citrix NetScaler açıklarını KEV listesine aldı ve CVE-2026-88771 ile CVE-2026-88772 için güncel yamaları duyurdu.
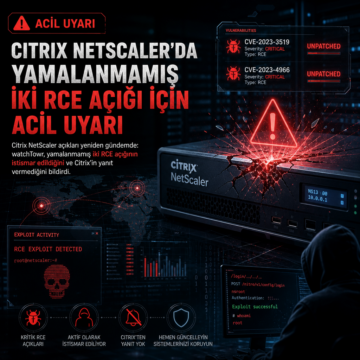
Citrix NetScaler açıkları yeniden gündemde: watchTowr, yamalanmamış iki RCE açığının istismar edildiğini ve Citrix’in yanıt vermediğini bildirdi.
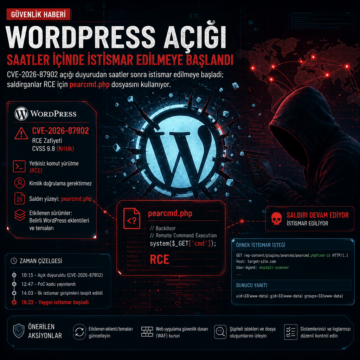
WordPress CVE-2026-87902 açığı duyurudan saatler sonra istismar edilmeye başlandı; saldırganlar RCE için pearcmd.php dosyasını kullanıyor.
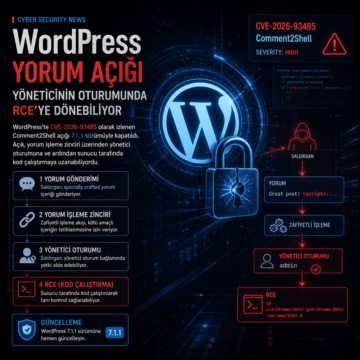
WordPress’te CVE-2026-93485 olarak izlenen Comment2Shell açığı 7.1.1 sürümüyle kapatıldı.
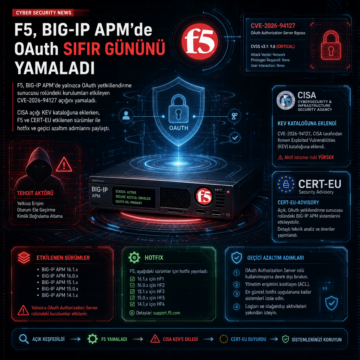
F5, BIG-IP APM’de yalnızca OAuth yetkilendirme sunucusu rolündeki kurulumları etkileyen CVE-2026-94127 açığını yamaladı.
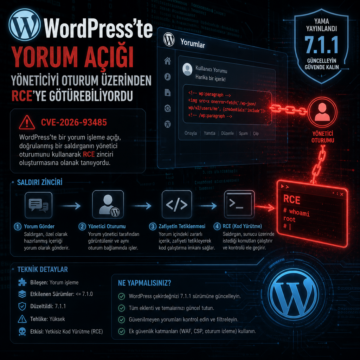
WordPress’te CVE-2026-93485, yorum içinden yönetici oturumunu kullanarak RCE zinciri kurabiliyordu; 7.1.1 ile yama geldi.
SolarWinds, Access Rights Manager’daki CVE-2026-28326 açığını yamaladı. Sabit anahtar kaynaklı hata kimlik doğrulamasız RCE riski yaratıyordu.
WordPress, 17 Eylül’de yayımlanan 7.1.1 güncellemesiyle Click2Shell adlı çekirdek açığını kapattı.