PTC Windchill ve FlexPLM’deki CVE-2026-126325 açığı için yama yayımlandı; kritik RCE riski 9,2 CVSS puanı aldı.


PTC Windchill ve FlexPLM’deki CVE-2026-126325 açığı için yama yayımlandı; kritik RCE riski 9,2 CVSS puanı aldı.
N-able, N-central’da Legacy API açıkken 4EverAble2Shell ve Agent2Shell ile ilişkili yeni taramaları ve CVE-2026-90436 denemelerini açıkladı.
Apache mod_http2 açığı CVE-2026-119618, HTTP/2 etkin sunucularda uzaktan kod çalıştırmaya yol açabiliyor; 2.4.71 ile kapatıldı.
N-able, araştırmacı Sean Bales’in N-central için 33 sıfır gün açığını PoC kodlarıyla açıklamasının ardından Hosted N-central ortamını geçici olarak…
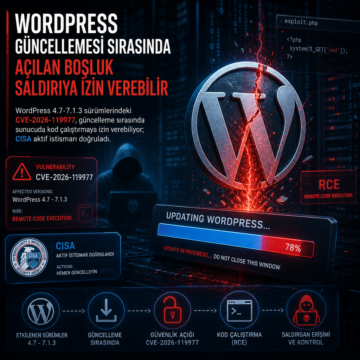
WordPress 4.7-7.1.3 sürümlerindeki CVE-2026-119977, güncelleme sırasında sunucuda kod çalıştırmaya izin verebiliyor; CISA aktif istismarı doğruladı.
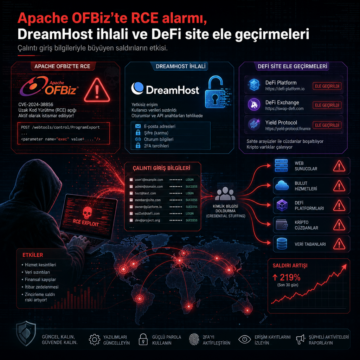
Apache OFBiz’te RCE, DreamHost ihlali ve DeFi site ele geçirmeleri, çalıntı giriş bilgileriyle büyüyen saldırıların etkisini gösterdi.
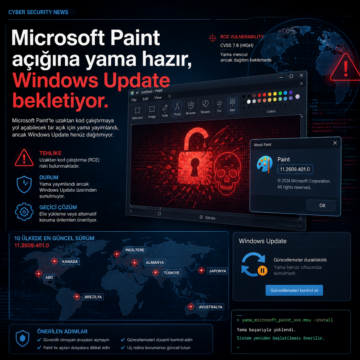
Microsoft Paint’te uzaktan kod çalıştırmaya yol açabilecek bir açık için yama yayımlandı, ancak Windows Update henüz dağıtmıyor.
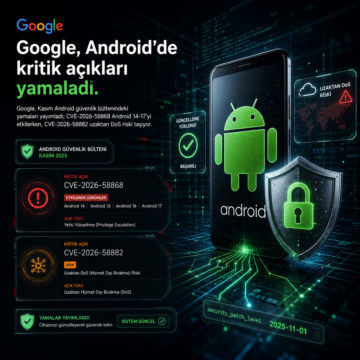
Google, Kasım Android güvenlik bültenindeki yamaları yayımladı; CVE-2026-58868 Android 14-17’yi etkilerken, CVE-2026-58882 uzaktan DoS riski taşıyor.
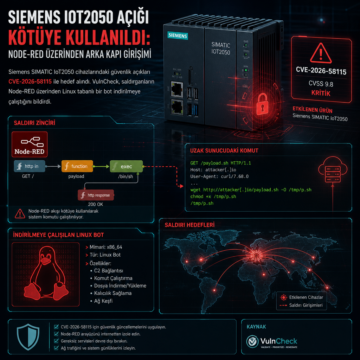
Siemens SIMATIC IoT2050 açıkları CVE-2026-58115 ile hedef oldu; VulnCheck, Node-RED üzerinden Linux bot indirilmeye çalışıldığını bildirdi.
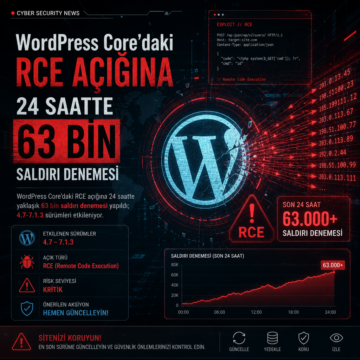
WordPress Core’daki RCE açığına 24 saatte yaklaşık 63 bin saldırı denemesi yapıldı; 4.7-7.1.3 sürümleri etkileniyor.