Oracle E-Business Suite’teki kritik RCE açığı CVE-2024-2107, yama yayımlandıktan günler sonra saldırganların hedefi oldu.
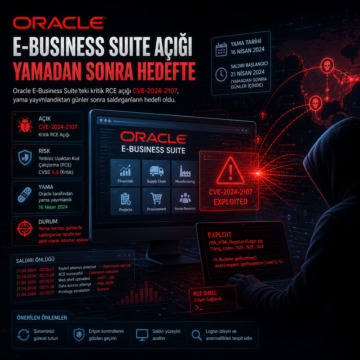


Oracle E-Business Suite’teki kritik RCE açığı CVE-2024-2107, yama yayımlandıktan günler sonra saldırganların hedefi oldu.
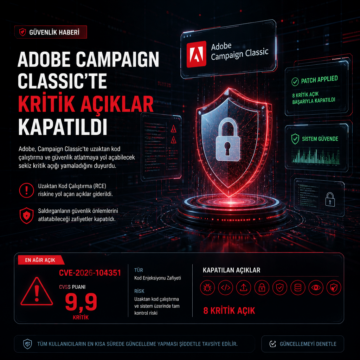
Adobe, Campaign Classic’te uzaktan kod çalıştırma ve güvenlik atlatmaya yol açabilecek sekiz kritik açığı yamaladığını duyurdu.
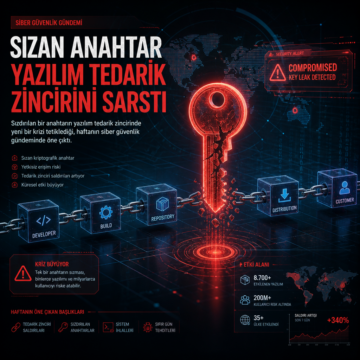
Sızdırılan bir anahtarın yazılım tedarik zincirinde yeni bir krizi tetiklediği, haftanın siber güvenlik gündeminde öne çıktı.
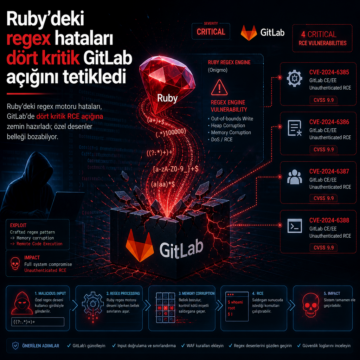
Ruby’deki regex motoru hataları, GitLab’de dört kritik RCE açığına zemin hazırladı; özel desenler belleği bozabiliyor.
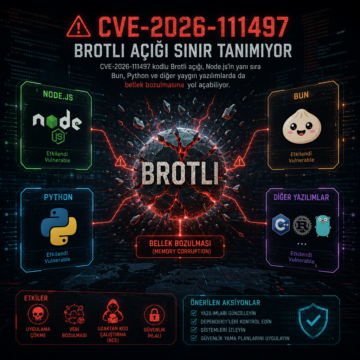
CVE-2026-111497 kodlu Brotli açığı, Node.js'in yanı sıra Bun, Python ve diğer yaygın yazılımlarda da bellek bozulmasına yol açabiliyor.
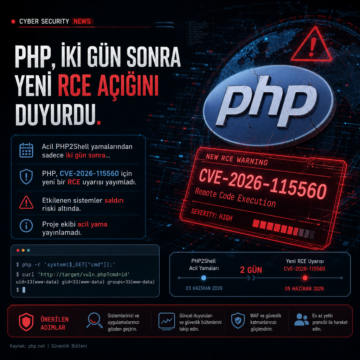
PHP, acil PHP2Shell yamalarından iki gün sonra CVE-2026-115560 için yeni bir RCE uyarısı yayımladı; acil yama çıkarmadı.
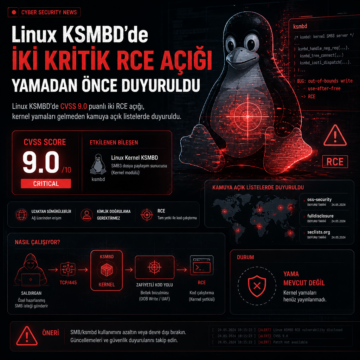
Linux KSMBD’de CVSS 9.0 puanlı iki RCE açığı, kernel yamaları gelmeden kamuya açık listelerde duyuruldu.
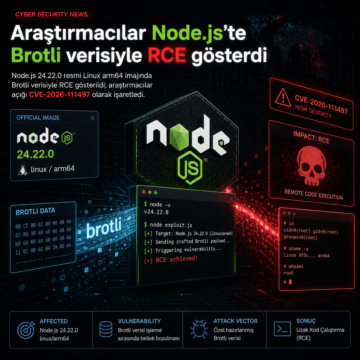
Node.js 24.22.0 resmi Linux arm64 imajında Brotli verisiyle RCE gösterildi; araştırmacılar açığı CVE-2026-111497 olarak işaretledi.
PHP2Shell adı verilen iki kritik PHP açığı için acil yama yayımlandı. Uzaktan kod çalıştırma riski doğuran açıklar için istismar girişimleri de başladı.
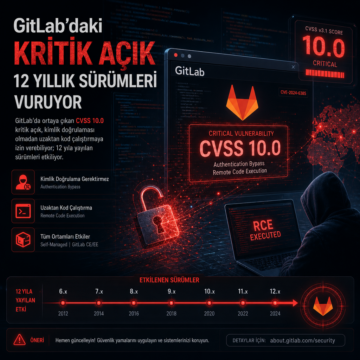
GitLab’da ortaya çıkan CVSS 10.0 kritik açık, kimlik doğrulaması olmadan uzaktan kod çalıştırmaya izin verebiliyor; 12 yıla yayılan sürümleri etkiliyor.