PHP, 21 Ekim’de 14.00 UTC’de iki kritik açığı kapatacak bir yama yayımlıyor.
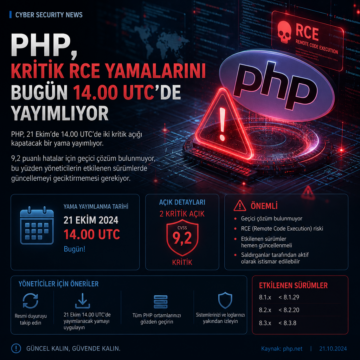


PHP, 21 Ekim’de 14.00 UTC’de iki kritik açığı kapatacak bir yama yayımlıyor.
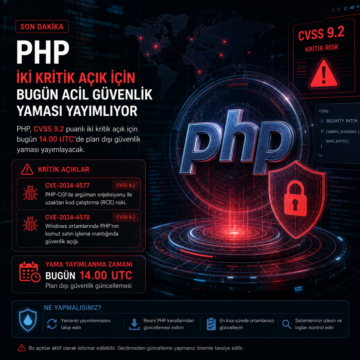
PHP, CVSS 9.2 puanlı iki kritik açık için bugün 14.00 UTC’de plan dışı güvenlik yaması yayımlayacak.
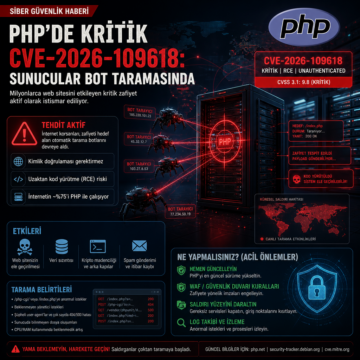
CVE-2026-109618 PHP’de kritik RCE açığı yarattı; saldırganlar multipart/form-data hatasını ve varsayılan upload_progress ayarını hedefliyor.
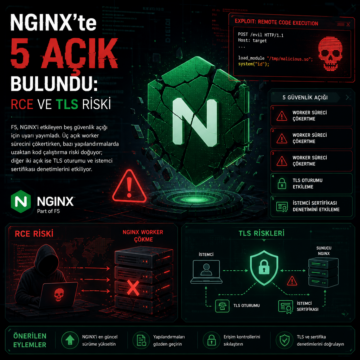
F5, NGINX’i etkileyen beş güvenlik açığı için uyarı yayımladı.
Palo Alto Networks, PAN-OS yazılımındaki CVE-2026-0322 açığı için yama yayımladı.
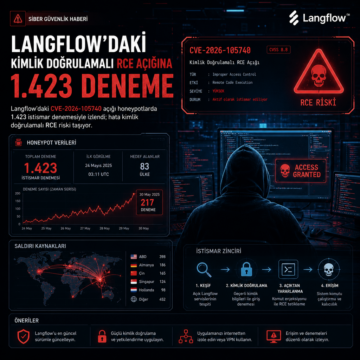
Langflow’daki CVE-2026-105740 açığı honeypotlarda 1.423 istismar denemesiyle izlendi; hata kimlik doğrulamalı RCE riski taşıyor.
Drupal, çekirdekte doğrudan erişilemeyen kritik RCE açığı için yama yayımladı; istismar yolları contributed modüller üzerinden ilerliyor.
GitLab, CI/CD akışında özel bir düzenli ifade üzerinden kimlik doğrulaması gerektirmeden sunucu kodu çalıştırılmasına yol açabilecek kritik açığı kapattı.
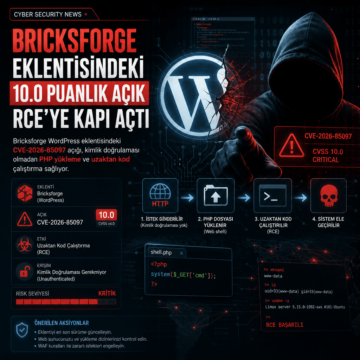
Bricksforge WordPress eklentisindeki CVE-2026-85097 açığı, kimlik doğrulaması olmadan PHP yükleme ve uzaktan kod çalıştırma sağlıyor.
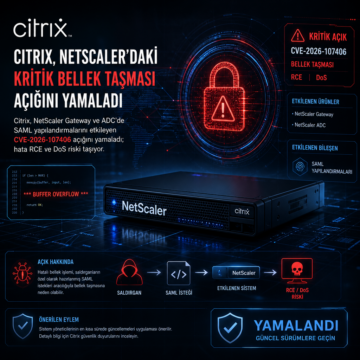
Citrix, NetScaler Gateway ve ADC’de SAML yapılandırmalarını etkileyen CVE-2026-107406 açığını yamaladı; hata RCE ve DoS riski taşıyor.