BeyondTrust’un uzaktan destek sunucularını hedef alan CVE-2026-102764 açığı Çin bağlantılı gruplarca istismar edildi; CVSS puanı 9.3.
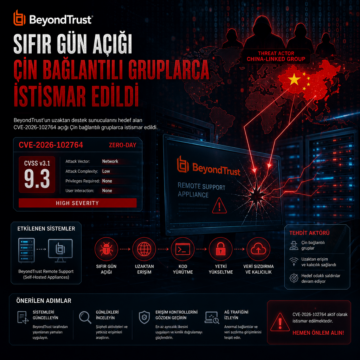


BeyondTrust’un uzaktan destek sunucularını hedef alan CVE-2026-102764 açığı Çin bağlantılı gruplarca istismar edildi; CVSS puanı 9.3.
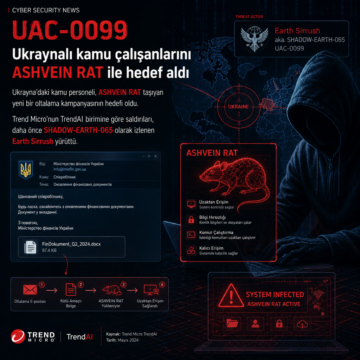
Ukrayna’daki kamu personeli, ASHVEIN RAT taşıyan yeni bir oltalama kampanyasının hedefi oldu.
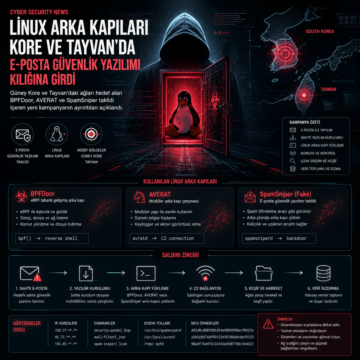
Güney Kore ve Tayvan’daki ağları hedef alan BPFDoor, AVERAT ve SpamSniper taklidi içeren yeni kampanyanın ayrıntıları açıklandı.
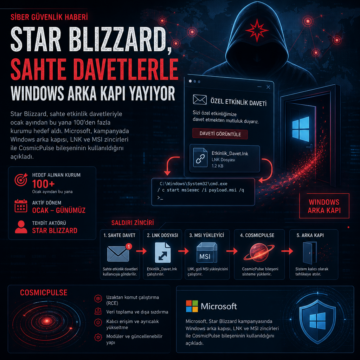
Star Blizzard, sahte etkinlik davetleriyle ocak ayından bu yana 100’den fazla kurumu hedef aldı.
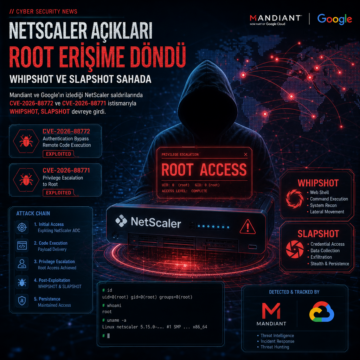
Mandiant ve Google’ın izlediği NetScaler saldırılarında CVE-2026-88772 ve CVE-2026-88771 istismarıyla WHIPSHOT, SLAPSHOT devreye girdi.
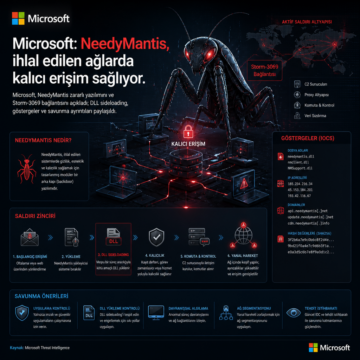
Microsoft, NeedyMantis zararlı yazılımını ve Storm-3069 bağlantısını açıkladı; DLL sideloading, göstergeler ve savunma ayrıntıları paylaşıldı.
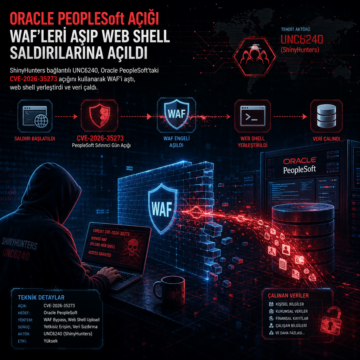
ShinyHunters bağlantılı UNC6240, Oracle PeopleSoft’taki CVE-2026-35273 açığını kullanarak WAF’i aştı, web shell yerleştirdi ve veri çaldı.
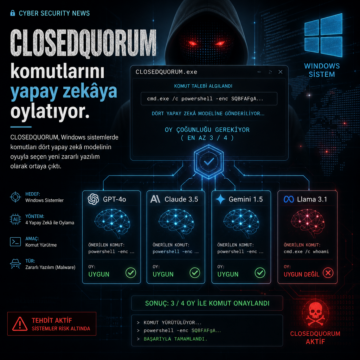
CLOSEDQUORUM, Windows sistemlerde komutları dört yapay zekâ modelinin oyuyla seçen yeni zararlı yazılım olarak ortaya çıktı.
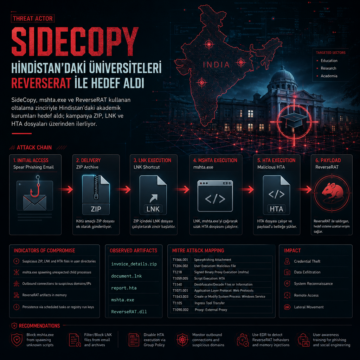
SideCopy, mshta.exe ve ReverseRAT kullanan oltalama zinciriyle Hindistan’daki akademik kurumları hedef aldı; kampanya ZIP, LNK ve HTA dosyaları üzerinden…
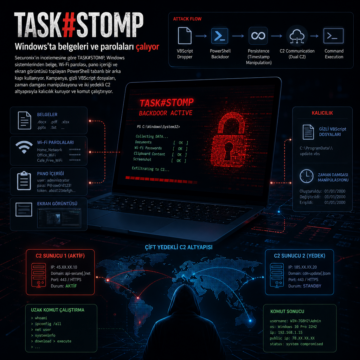
Securonix’in incelemesine göre TASK#STOMP, Windows sistemlerinden belge, Wi‑Fi parolası, pano içeriği ve ekran görüntüsü toplayan PowerShell tabanlı bir…