Xen hipervizöründeki açıklar, kötü amaçlı bir VM’nin diğer sanal makinelerin belleğini okumasına ve yazmasına izin veriyor; yama yayımlandı.
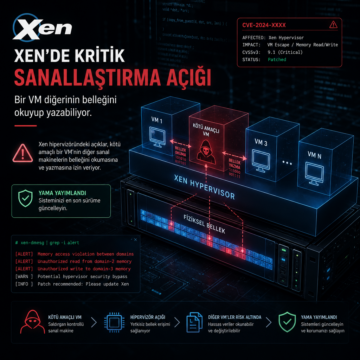


Xen hipervizöründeki açıklar, kötü amaçlı bir VM’nin diğer sanal makinelerin belleğini okumasına ve yazmasına izin veriyor; yama yayımlandı.
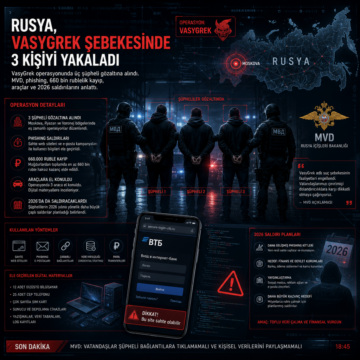
VasyGrek operasyonunda üç şüpheli gözaltına alındı; MVD, phishing, 660 bin rublelik kayıp, araçlar ve 2026 saldırılarını anlattı.
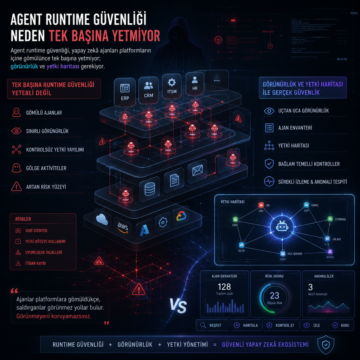
Agent runtime güvenliği, yapay zekâ ajanları platformların içine gömülünce tek başına yetmiyor; görünürlük ve yetki haritası gerekiyor.
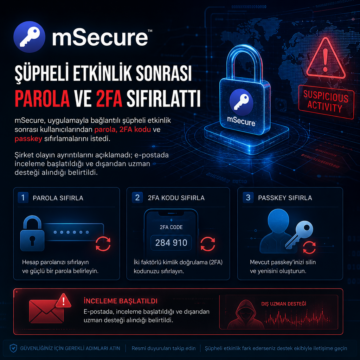
mSecure, uygulamayla bağlantılı şüpheli etkinlik sonrası kullanıcılarından parola, 2FA kodu ve passkey sıfırlamalarını istedi.
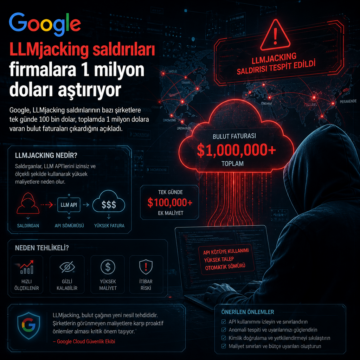
Google, LLMjacking saldırılarının bazı şirketlere tek günde 100 bin dolar, toplamda 1 milyon dolara varan bulut faturaları çıkardığını açıkladı.
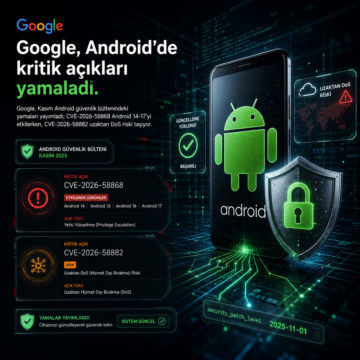
Google, Kasım Android güvenlik bültenindeki yamaları yayımladı; CVE-2026-58868 Android 14-17’yi etkilerken, CVE-2026-58882 uzaktan DoS riski taşıyor.
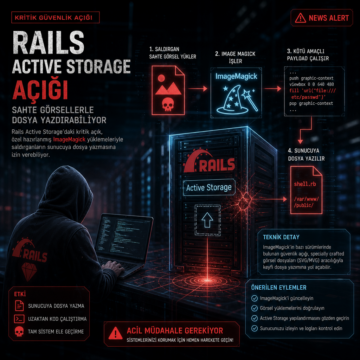
Rails Active Storage’daki kritik açık, özel hazırlanmış ImageMagick yüklemeleriyle saldırganların sunucuya dosya yazmasına izin verebiliyor.
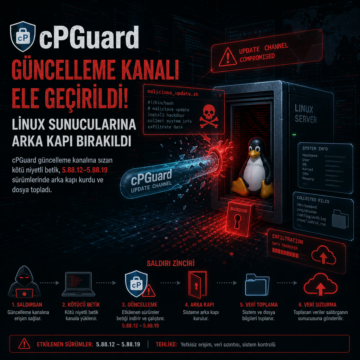
cPGuard güncelleme kanalına sızan betik, 5.88.12-5.88.19 sürümlerinde arka kapı kurdu ve dosya topladı.
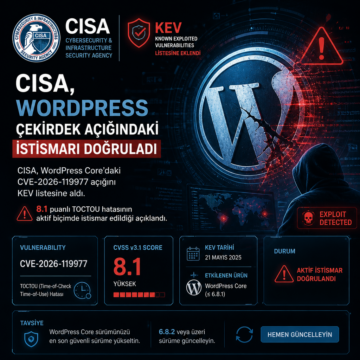
CISA, WordPress Core’daki CVE-2026-119977 açığını KEV listesine aldı. 8.1 puanlı TOCTOU hatasının aktif biçimde istismar edildiği açıklandı.
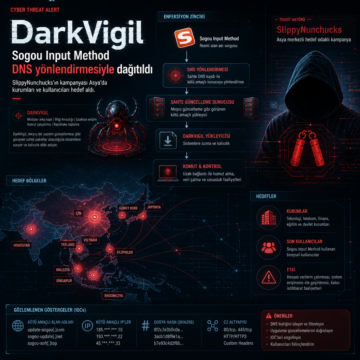
DarkVigil, Sogou Input Method DNS yönlendirmesiyle dağıtıldı; SlippyNunchucks’ın kampanyası Asya’da kurumları ve kullanıcıları hedef aldı.