Chainstack, ARTEX bağlantılı saldırıda veritabanı ve node kimlik bilgilerine erişildiğini açıkladı; WorkOS, Chainalysis ve DIVD de aynı kampanyayla…
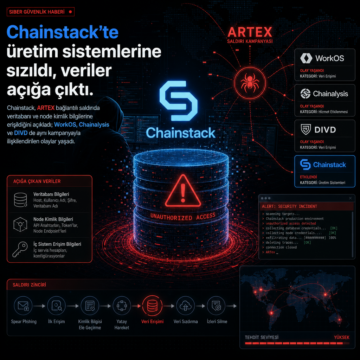


Chainstack, ARTEX bağlantılı saldırıda veritabanı ve node kimlik bilgilerine erişildiğini açıkladı; WorkOS, Chainalysis ve DIVD de aynı kampanyayla…
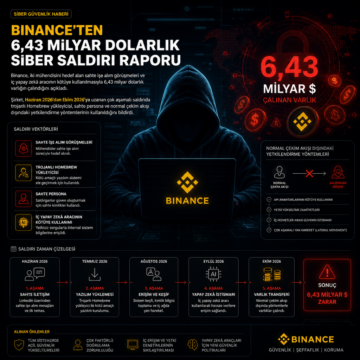
Binance, iki mühendisini hedef alan sahte işe alım görüşmeleri ve iç yapay zekâ aracının kötüye kullanılmasıyla 6,43 milyar dolarlık varlığın çalındığını…
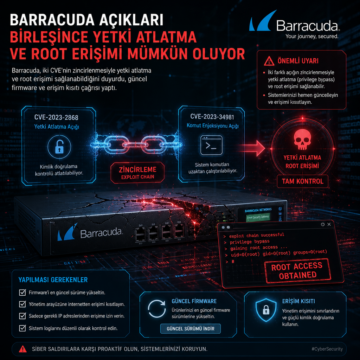
Barracuda, iki CVE’nin zincirlenmesiyle yetki atlatma ve root erişimi sağlanabildiğini duyurdu; güncel firmware ve erişim kısıtı çağrısı yaptı.
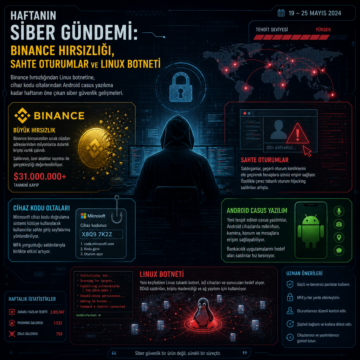
Binance hırsızlığından Linux botnetine, cihaz kodu oltalarından Android casus yazılıma kadar haftanın öne çıkan siber güvenlik gelişmeleri.
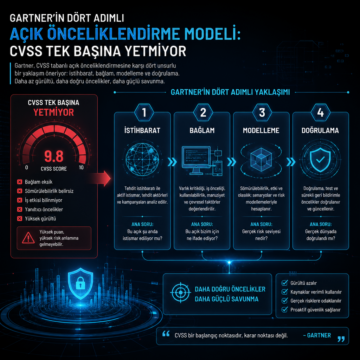
Gartner, CVSS tabanlı açık önceliklendirmesine karşı dört unsurlu modeli öne çıkarıyor; istihbarat, bağlam, modelleme ve doğrulama.
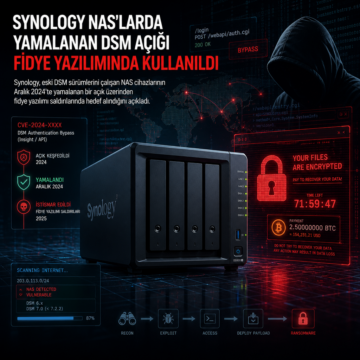
Synology, eski DSM sürümlerini çalışan NAS cihazlarının Aralık 2024’te yamalanan bir açık üzerinden fidye yazılımı saldırılarında hedef alındığını…
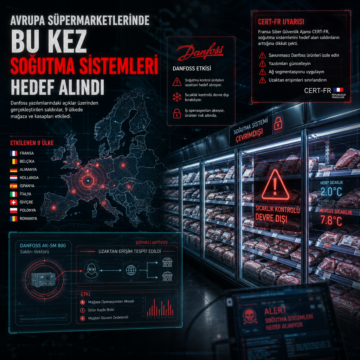
Avrupa'daki soğutma sistemi saldırıları: Danfoss etkisi, 9 ülkede mağaza ve kasapların yaşadığı olaylar ve CERT-FR uyarısı.
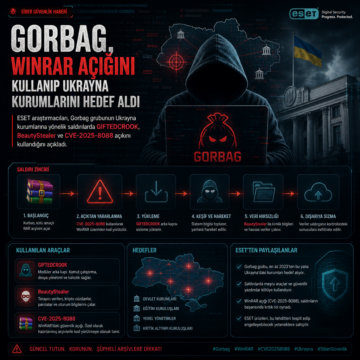
Gorbag, Ukrayna kurumlarına yönelik saldırılarda GIFTEDCROOK, BeautyStealer ve CVE-2025-8088 kullandı; ESET ayrıntıları paylaştı.
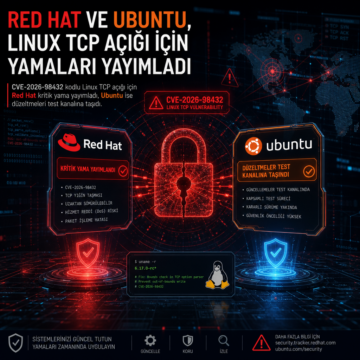
CVE-2026-98432 kodlu Linux TCP açığı için Red Hat kritik yama yayımladı, Ubuntu ise düzeltmeleri test kanalına taşıdı.
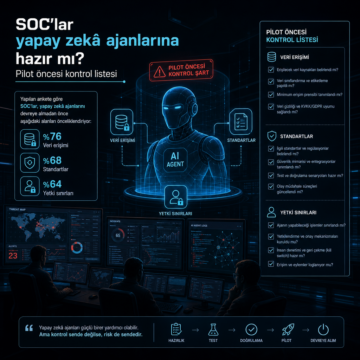
Yapılan ankete göre SOC’lar, yapay zekâ ajanlarını devreye almadan önce veri erişimi, standartlar ve yetki sınırlarını netleştirmeli.