Arista, VeloCloud Orchestrator’daki CVE-2026-93952 açığının aktif olarak istismar edildiğini ve 10.0 CVSS puanı aldığını açıkladı.
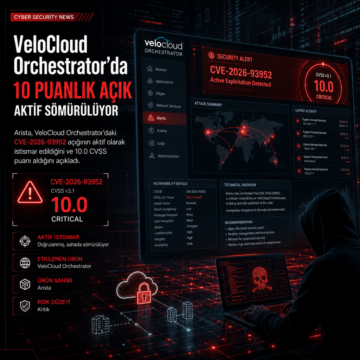


Arista, VeloCloud Orchestrator’daki CVE-2026-93952 açığının aktif olarak istismar edildiğini ve 10.0 CVSS puanı aldığını açıkladı.
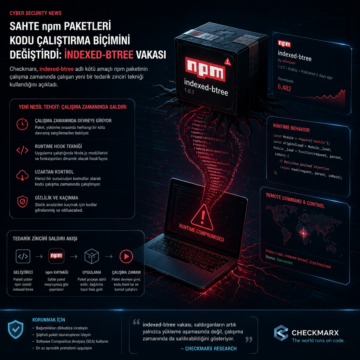
Checkmarx, indexed-btree adlı kötü amaçlı npm paketinin çalışma zamanında çalışan yeni bir tedarik zinciri tekniği kullandığını açıkladı.
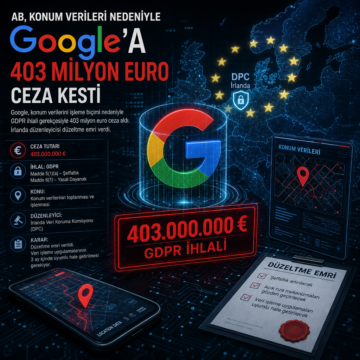
Google, konum verilerini işleme biçimi nedeniyle GDPR ihlali gerekçesiyle 403 milyon euro ceza aldı; İrlanda düzenleyicisi düzeltme emri verdi.
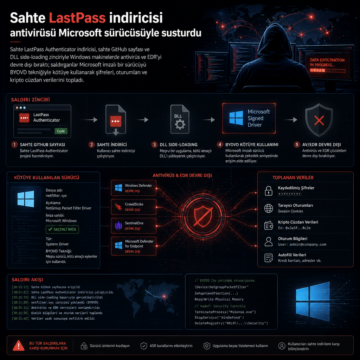
Sahte LastPass Authenticator indiricisi, sahte GitHub sayfası ve DLL side-loading zinciriyle Windows makinelerde antivirüs ve EDR’yi devre dışı bıraktı…
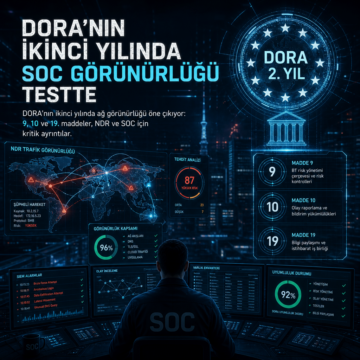
DORA’nın ikinci yılında ağ görünürlüğü öne çıkıyor: 9, 10 ve 19. maddeler, NDR ve SOC için kritik ayrıntılar.
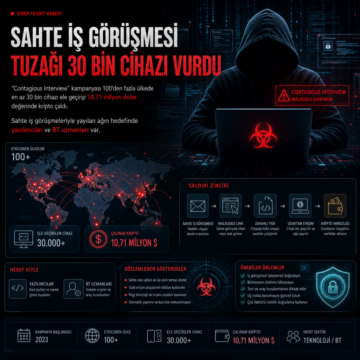
Contagious Interview kampanyası 100’den fazla ülkede en az 30 bin cihazı ele geçirip 10,71 milyon dolar değerinde kripto çaldı.
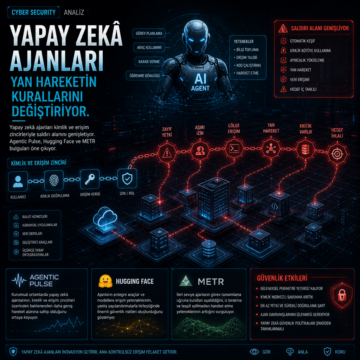
Yapay zekâ ajanları kimlik ve erişim zincirleriyle saldırı alanını genişletiyor; Agentic Pulse, Hugging Face ve METR bulguları öne çıkıyor.
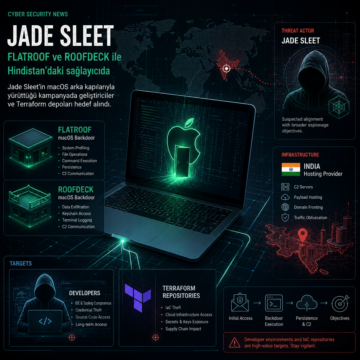
Jade Sleet’in macOS arka kapılarıyla yürüttüğü kampanyada geliştiriciler ve Terraform depoları hedef alındı.
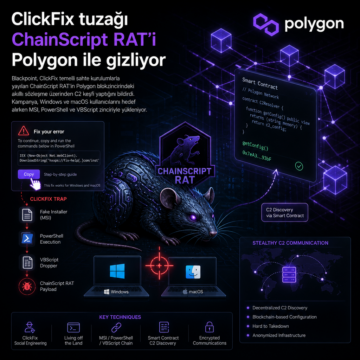
Blackpoint, ClickFix temelli sahte kurulumlarla yayılan ChainScript RAT’in Polygon blokzincirindeki akıllı sözleşme üzerinden C2 keşfi yaptığını bildirdi.
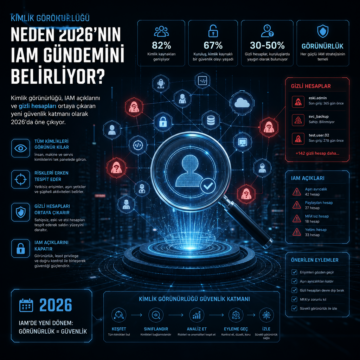
Kimlik görünürlüğü, IAM açıklarını ve gizli hesapları ortaya çıkaran yeni güvenlik katmanı olarak 2026’da öne çıkıyor.