RatHat adlı Android zararlısı, smishing ve malvertising ile yayılıyor; yerel ADB eşleşmesi sayesinde silinse de shell erişimini koruyor.
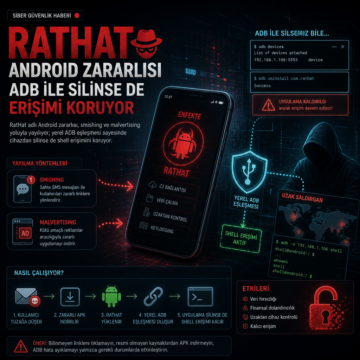


RatHat adlı Android zararlısı, smishing ve malvertising ile yayılıyor; yerel ADB eşleşmesi sayesinde silinse de shell erişimini koruyor.
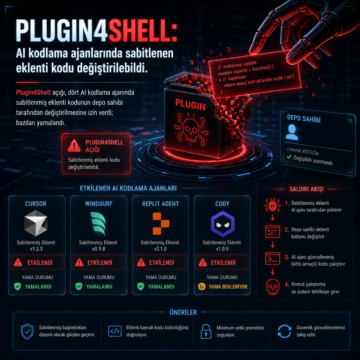
Plugin4Shell açığı, dört AI kodlama ajanında sabitlenmiş eklenti kodunun depo sahibi tarafından değiştirilmesine izin verdi; bazıları yamalandı.
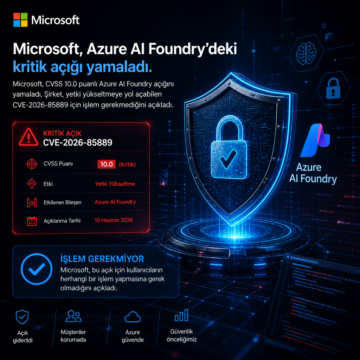
Microsoft, CVSS 10.0 puanlı Azure AI Foundry açığını yamaladı. Şirket, yetki yükseltmeye yol açabilen CVE-2026-85889 için işlem gerekmediğini açıkladı.
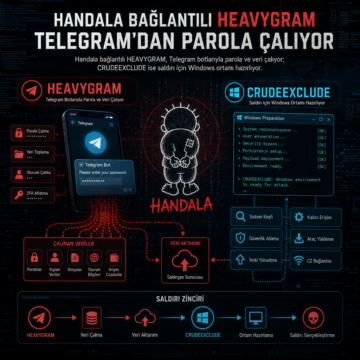
Handala bağlantılı HEAVYGRAM, Telegram botlarıyla parola ve veri çalıyor; CRUDEEXCLUDE ise saldırı için Windows ortamı hazırlıyor.
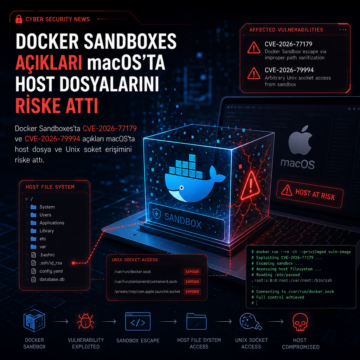
Docker Sandboxes’ta CVE-2026-77179 ve CVE-2026-79994 açıkları macOS’ta host dosya ve Unix soket erişimini riske attı.
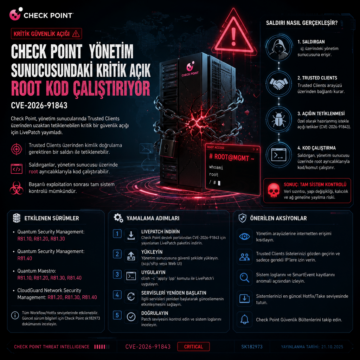
Check Point, CVE-2026-91843 için LivePatch yayımladı: Trusted Clients üzerinden tetiklenen kritik açık, etkilen sürümler ve yamalama adımları
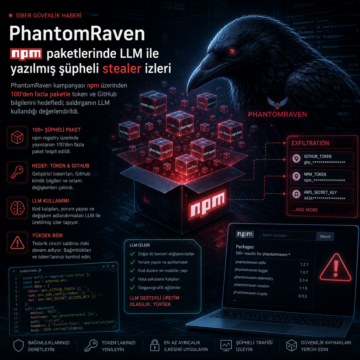
PhantomRaven kampanyası npm üzerinden 100’den fazla paketle token ve GitHub bilgilerini hedefledi; saldırganın LLM kullandığı değerlendirildi.
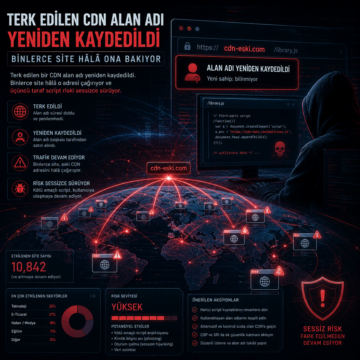
Terk edilen bir CDN alan adı yeniden kaydedildi. Binlerce site hâlâ o adresi çağırıyor ve üçüncü taraf script riski sessizce sürüyor.
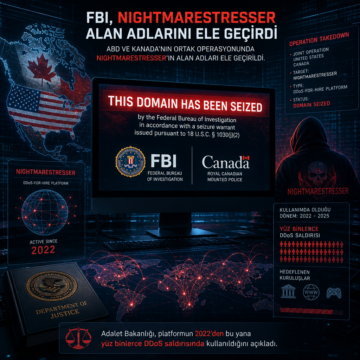
ABD ve Kanada’nın ortak operasyonunda NightmareStresser’ın alan adları ele geçirildi.
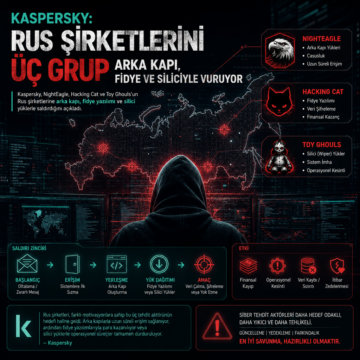
Kaspersky, NightEagle, Hacking Cat ve Toy Ghouls’un Rus şirketlerine arka kapı, fidye yazılımı ve silici yüklerle saldırdığını açıkladı.