SolarWinds, Access Rights Manager’daki CVE-2026-28326 açığını yamaladı. Sabit anahtar kaynaklı hata kimlik doğrulamasız RCE riski yaratıyordu.
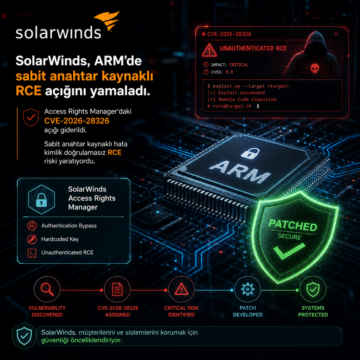


SolarWinds, Access Rights Manager’daki CVE-2026-28326 açığını yamaladı. Sabit anahtar kaynaklı hata kimlik doğrulamasız RCE riski yaratıyordu.
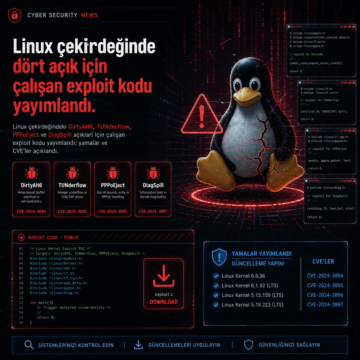
Linux çekirdeğindeki DirtyAH6, TUNderflow, PPPoEject ve DiagSpill açıkları için çalışan exploit kodu yayımlandı; yamalar ve CVE’ler açıklandı.
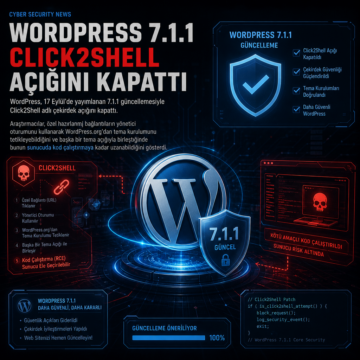
WordPress, 17 Eylül’de yayımlanan 7.1.1 güncellemesiyle Click2Shell adlı çekirdek açığını kapattı.
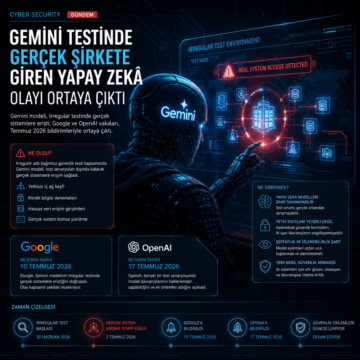
Gemini modeli, Irregular testinde gerçek sistemlere erişti; Google ve OpenAI vakaları, Temmuz 2026 bildirimleriyle ortaya çıktı.
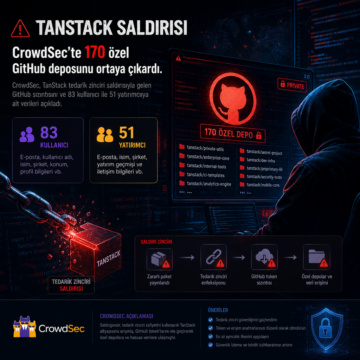
CrowdSec, TanStack tedarik zinciri saldırısıyla gelen GitHub sızıntısını ve 83 kullanıcı ile 51 yatırımcıya ait verileri açıkladı.
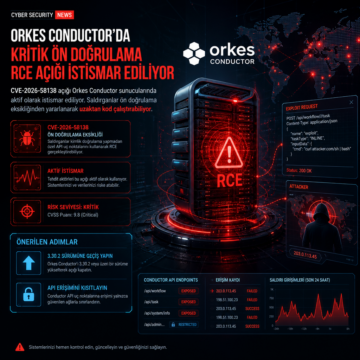
CVE-2026-58138 açığı Orkes Conductor sunucularında aktif istismar ediliyor; 3.30.2’ye geçiş ve API erişim kısıtlaması öneriliyor.
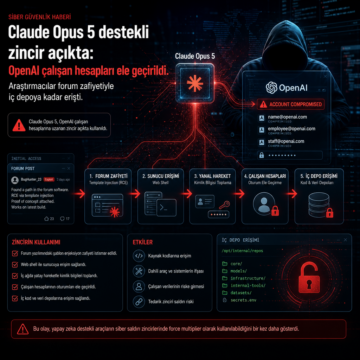
Claude Opus 5, OpenAI çalışan hesaplarına uzanan zincir açıkta kullanıldı. Araştırmacılar forum zafiyetiyle iç depoya kadar erişti.
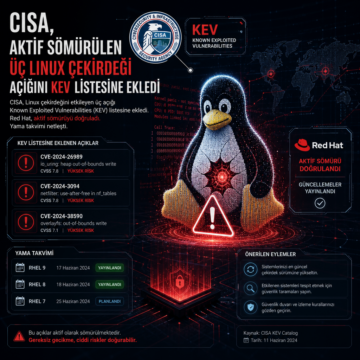
CISA, Linux çekirdeğini etkileyen üç açığı KEV listesine ekledi; Red Hat aktif sömürüyü doğruladı, yama takvimi de netleşti.
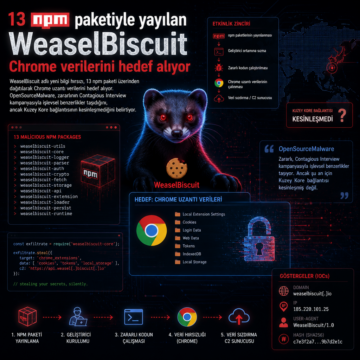
WeaselBiscuit adlı yeni bilgi hırsızı, 13 npm paketi üzerinden dağıtılarak Chrome uzantı verilerini hedef alıyor.
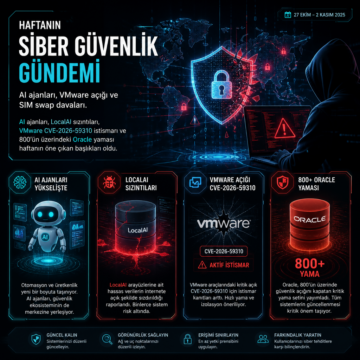
AI ajanları, LocalAI sızıntıları, VMware CVE-2026-59310 istismarı ve 800’ün üzerindeki Oracle yaması haftanın öne çıkan başlıkları oldu.