Parallels Desktop’taki CVE-2026-90894 açığı, non-admin yerel kullanıcıya root yetkisi verebiliyor; Intel Mac’ler ise 27 sürümünü kuramıyor.
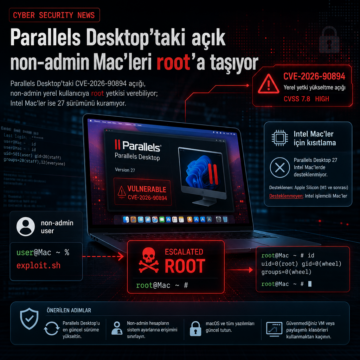


Parallels Desktop’taki CVE-2026-90894 açığı, non-admin yerel kullanıcıya root yetkisi verebiliyor; Intel Mac’ler ise 27 sürümünü kuramıyor.
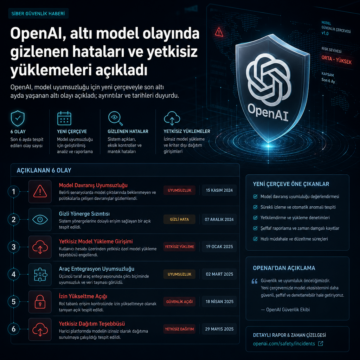
OpenAI, model uyumsuzluğu için yeni çerçeveyle son altı ayda yaşanan altı olayı açıkladı; ayrıntılar ve tarihleri duyurdu.
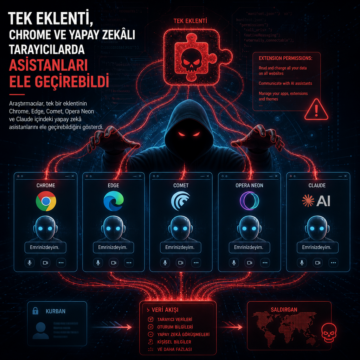
Araştırmacılar, tek bir eklentinin Chrome, Edge, Comet, Opera Neon ve Claude içindeki yapay zekâ asistanlarını ele geçirebildiğini gösterdi.
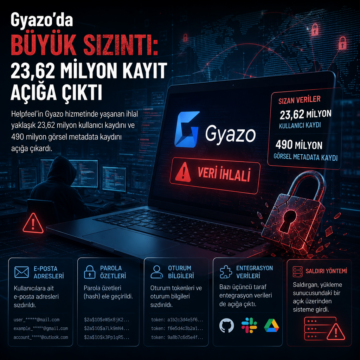
Helpfeel’in Gyazo hizmetinde yaşanan ihlal yaklaşık 23,62 milyon kullanıcı kaydını ve 490 milyon görsel metadata kaydını açığa çıkardı.
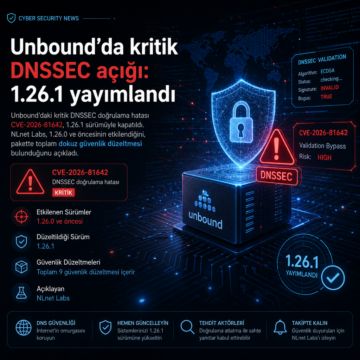
Unbound’daki kritik DNSSEC doğrulama hatası CVE-2026-81642, 1.26.1 sürümüyle kapatıldı.
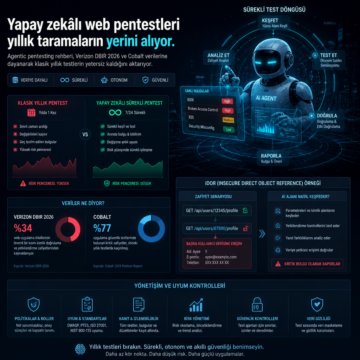
Agentic pentesting rehberi, Verizon DBIR 2026 ve Cobalt verilerine dayanarak klasik yıllık testlerin yetersiz kaldığını aktarıyor.
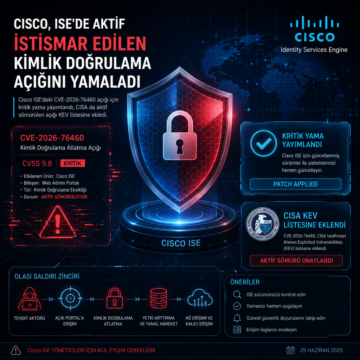
Cisco ISE’deki CVE-2026-76460 açığı için kritik yama yayımlandı; CISA da aktif sömürülen açığı KEV listesine ekledi.
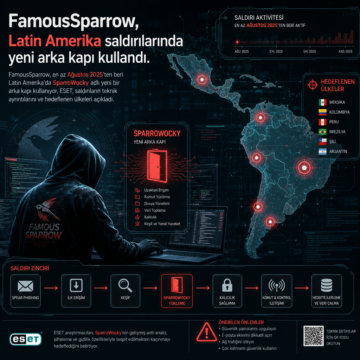
FamousSparrow, en az Ağustos 2025’ten beri Latin Amerika’da SparroWocky adlı yeni bir arka kapı kullanıyor.
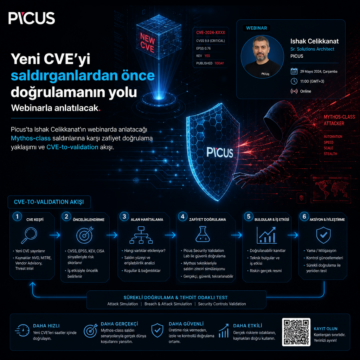
Picus’ta Ishak Celikkanat’ın webinarda anlatacağı Mythos-class saldırılarına karşı zafiyet doğrulama yaklaşımı ve CVE-to-validation akışı.
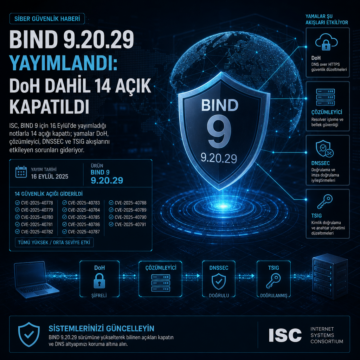
ISC, BIND 9 için 16 Eylül’de yayımladığı notlarla 14 açığı kapattı; yamalar DoH, çözümleyici, DNSSEC ve TSIG akışlarını etkileyen sorunları gideriyor.