Devlet kurumlarına ait Linux sunucular, SysGoRAT adlı arka kapı ve yapay zekâ ile üretildiğinden şüphelenilen betiklerle hedef alındı.
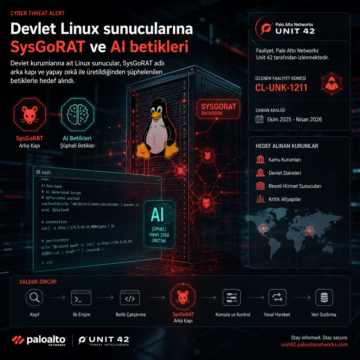


Devlet kurumlarına ait Linux sunucular, SysGoRAT adlı arka kapı ve yapay zekâ ile üretildiğinden şüphelenilen betiklerle hedef alındı.
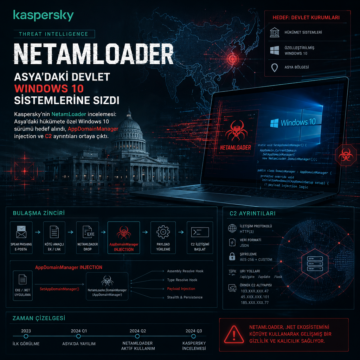
Kaspersky’nin NetamLoader incelemesi: Asya’daki hükümete özel Windows 10 sürümü hedef alındı, AppDomainManager injection ve C2 ayrıntıları ortaya çıktı.
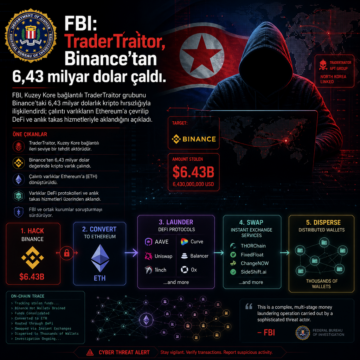
FBI, Kuzey Kore bağlantılı TraderTraitor grubunu Binance’taki 6,43 milyar dolarlık kripto hırsızlığıyla ilişkilendirdi; çalıntı varlıkların Ethereum’a…
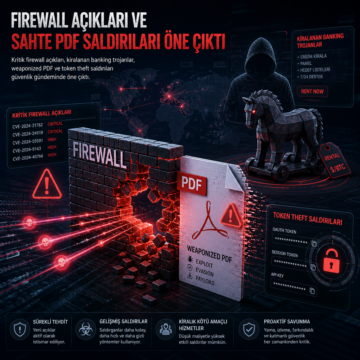
Kritik firewall açıkları, kiralanan banking trojanlar, weaponized PDF ve token theft saldırıları güvenlik gündeminde öne çıktı.
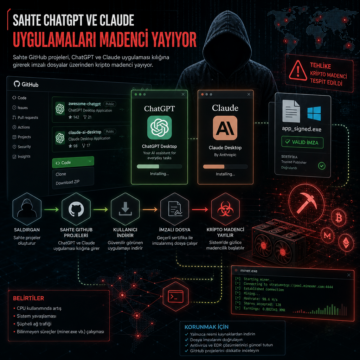
Sahte GitHub projeleri, ChatGPT ve Claude uygulaması kılığına girerek imzalı dosyalar üzerinden kripto madenci yayıyor.
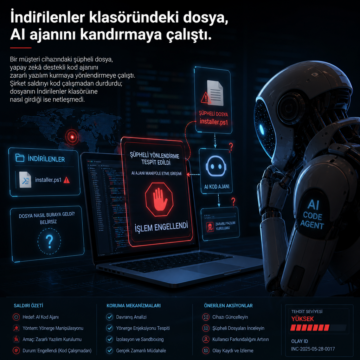
Bir müşteri cihazındaki şüpheli dosya, yapay zekâ destekli kod ajanını zararlı yazılım kurmaya yönlendirmeye çalıştı.
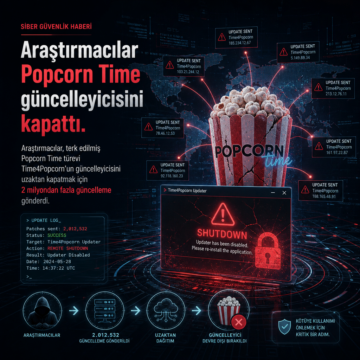
Araştırmacılar, terk edilmiş Popcorn Time türevi Time4Popcorn’un güncelleyicisini uzaktan kapatmak için 2 milyondan fazla güncelleme gönderdi.
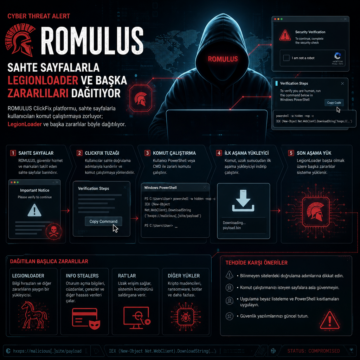
ROMULUS ClickFix platformu sahte sayfalarla kullanıcıları komut çalıştırmaya zorluyor; LegionLoader ve başka zararlılar böyle dağıtılıyor.
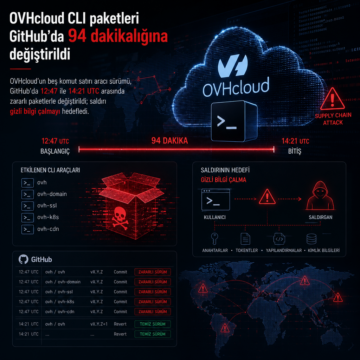
OVHcloud’un beş komut satırı aracı sürümü, GitHub’da 12:47 ile 14:21 UTC arasında zararlı paketlerle değiştirildi; saldırı gizli bilgi çalmayı hedefledi.
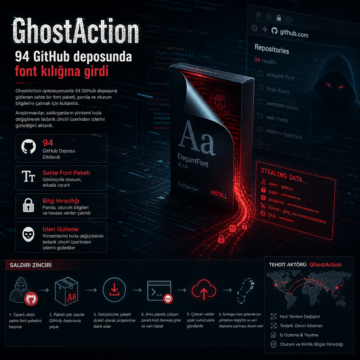
GhostAction operasyonunda 94 GitHub deposuna gizlenen sahte bir font paketi, parola ve oturum bilgilerini çalmak için kullanıldı.