KREMLIN kampanyası Chrome ve Edge’de kötü amaçlı uzantılarla veri çalıyor; Ethereum tabanlı altyapı, 1.515 enfekte sistem ve Brezilya vurgusu.
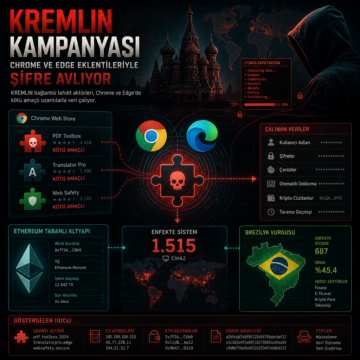


KREMLIN kampanyası Chrome ve Edge’de kötü amaçlı uzantılarla veri çalıyor; Ethereum tabanlı altyapı, 1.515 enfekte sistem ve Brezilya vurgusu.
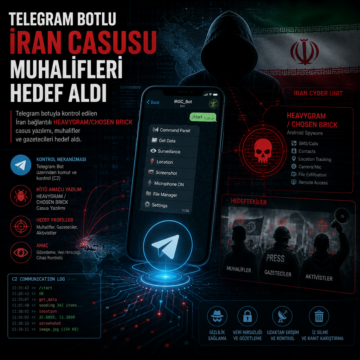
Telegram botuyla kontrol edilen İran bağlantılı HEAVYGRAM/CHOSEN BRICK casus yazılımı, muhalifler ve gazetecileri hedef aldı.
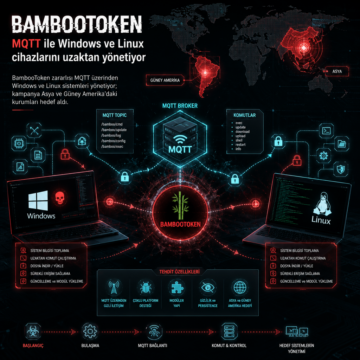
BambooToken zararlısı MQTT üzerinden Windows ve Linux sistemleri yönetiyor; kampanya Asya ve Güney Amerika’daki kurumları hedef aldı.
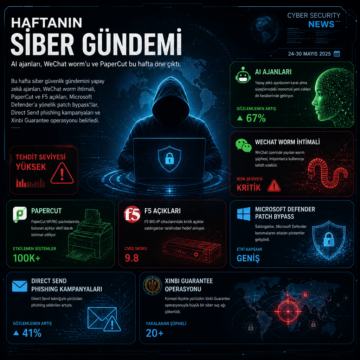
Bu hafta siber güvenlik gündemini yapay zekâ ajanları, WeChat worm ihtimali, PaperCut ve F5 açıkları, Microsoft Defender’a yönelik patch bypass’lar…
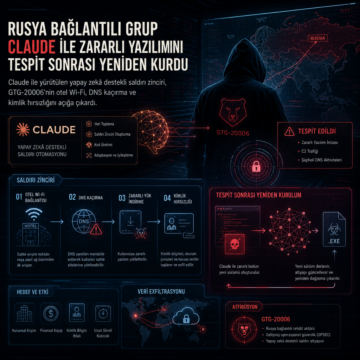
Claude ile yürütülen yapay zekâ destekli saldırı zinciri, GTG-20006’nin otel Wi-Fi, DNS kaçırma ve kimlik hırsızlığını açığa çıkardı.

UNC3569, Sogou Input Method’daki açığı kullanarak GRAYRABBIT arka kapısını yükledi.
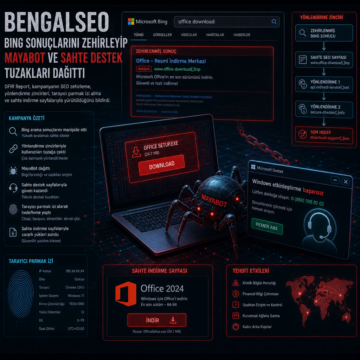
BengalSEO, Bing aramalarını manipüle edip kullanıcıları MayaBot’a ve sahte destek sayfalarına yönlendirdi.
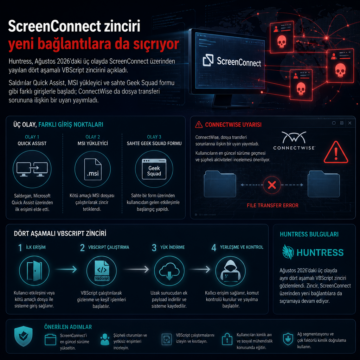
Huntress, Ağustos 2026’daki üç olayda ScreenConnect üzerinden yayılan dört aşamalı VBScript zincirini açıkladı.
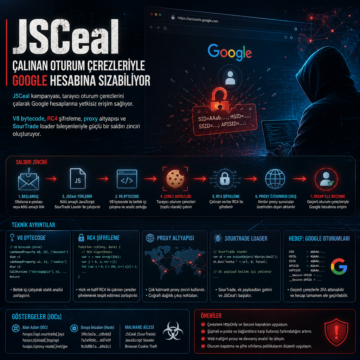
JSCeal kampanyası çerez çalarak Google oturumlarını aşıyor; V8 bytecode, RC4, proxy ve SourTrade ayrıntıları teknik raporda yer aldı.
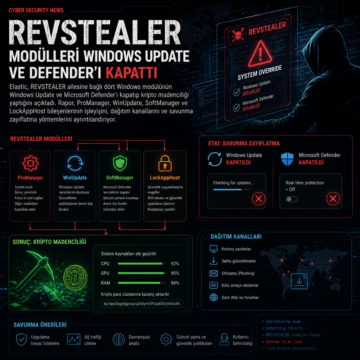
Elastic, REVSTEALER ailesine bağlı dört Windows modülünün Windows Update ve Microsoft Defender’ı kapatıp kripto madenciliği yaptığını açıkladı.