Parallels Desktop’taki CVE-2026-90894 açığı, non-admin yerel kullanıcıya root yetkisi verebiliyor; Intel Mac’ler ise 27 sürümünü kuramıyor.
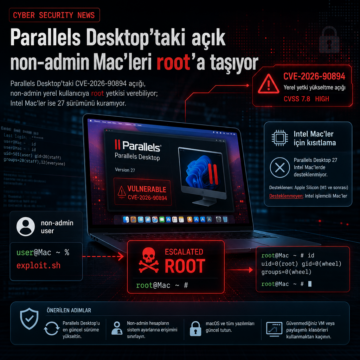


Parallels Desktop’taki CVE-2026-90894 açığı, non-admin yerel kullanıcıya root yetkisi verebiliyor; Intel Mac’ler ise 27 sürümünü kuramıyor.
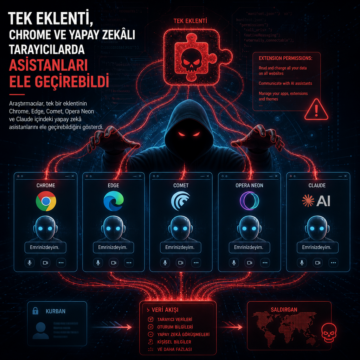
Araştırmacılar, tek bir eklentinin Chrome, Edge, Comet, Opera Neon ve Claude içindeki yapay zekâ asistanlarını ele geçirebildiğini gösterdi.
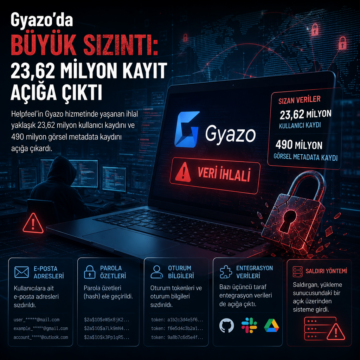
Helpfeel’in Gyazo hizmetinde yaşanan ihlal yaklaşık 23,62 milyon kullanıcı kaydını ve 490 milyon görsel metadata kaydını açığa çıkardı.
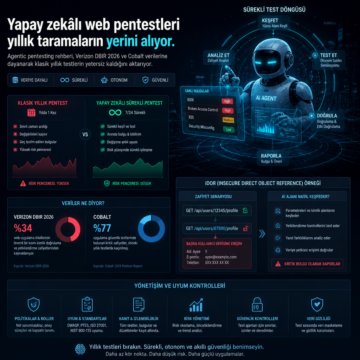
Agentic pentesting rehberi, Verizon DBIR 2026 ve Cobalt verilerine dayanarak klasik yıllık testlerin yetersiz kaldığını aktarıyor.
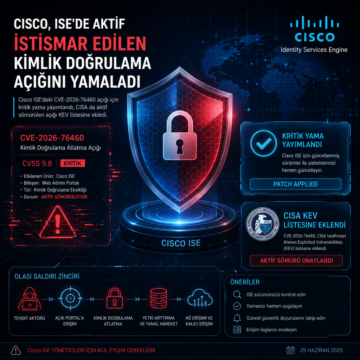
Cisco ISE’deki CVE-2026-76460 açığı için kritik yama yayımlandı; CISA da aktif sömürülen açığı KEV listesine ekledi.
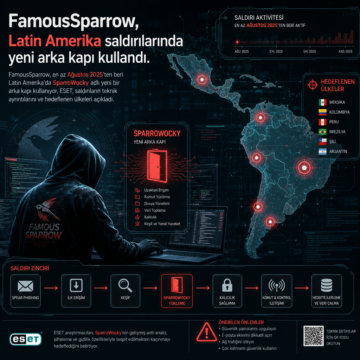
FamousSparrow, en az Ağustos 2025’ten beri Latin Amerika’da SparroWocky adlı yeni bir arka kapı kullanıyor.
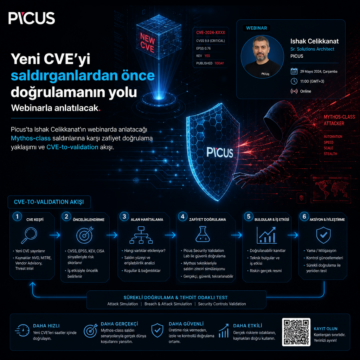
Picus’ta Ishak Celikkanat’ın webinarda anlatacağı Mythos-class saldırılarına karşı zafiyet doğrulama yaklaşımı ve CVE-to-validation akışı.
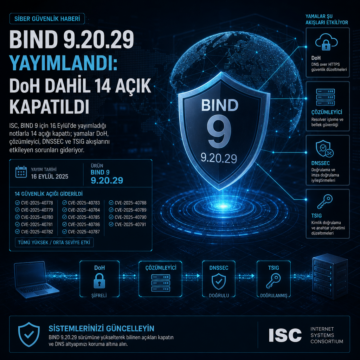
ISC, BIND 9 için 16 Eylül’de yayımladığı notlarla 14 açığı kapattı; yamalar DoH, çözümleyici, DNSSEC ve TSIG akışlarını etkileyen sorunları gideriyor.
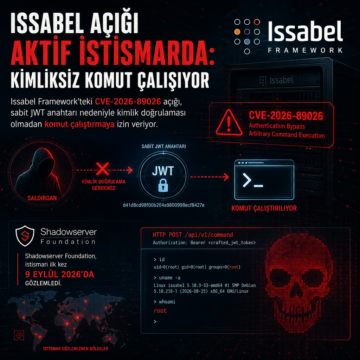
Issabel Framework’teki CVE-2026-89026 açığı, sabit JWT anahtarı nedeniyle kimlik doğrulaması olmadan komut çalıştırmaya izin veriyor.
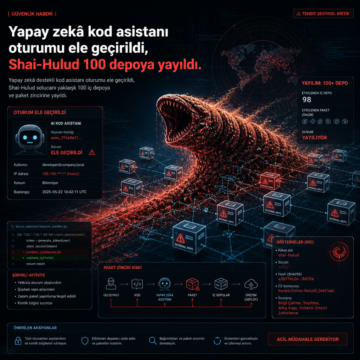
Yapay zekâ destekli kod asistanı oturumu ele geçirildi, Shai-Hulud solucanı yaklaşık 100 iç depoya ve paket zincirine yayıldı.