Tehdit istihbaratı akışı büyürken kurumlar, sızdırılmış kimlik bilgilerini hızlı doğrulayamıyor. TLPT ve yeni entegrasyon bu açığı hedefliyor.
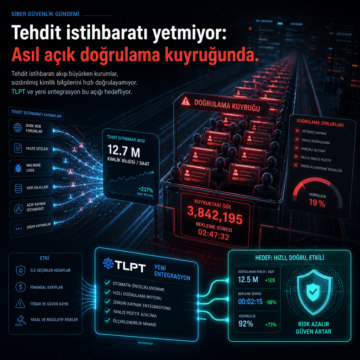


Tehdit istihbaratı akışı büyürken kurumlar, sızdırılmış kimlik bilgilerini hızlı doğrulayamıyor. TLPT ve yeni entegrasyon bu açığı hedefliyor.
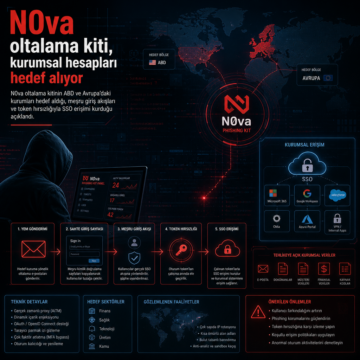
N0va oltalama kitinin ABD ve Avrupa’daki kurumları hedef aldığı, meşru giriş akışları ve token hırsızlığıyla SSO erişimi kurduğu açıklandı.
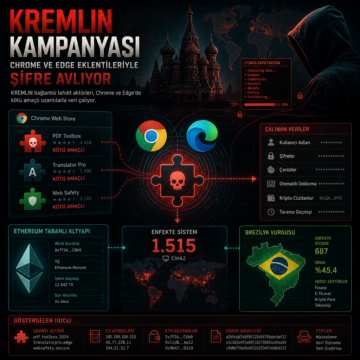
KREMLIN kampanyası Chrome ve Edge’de kötü amaçlı uzantılarla veri çalıyor; Ethereum tabanlı altyapı, 1.515 enfekte sistem ve Brezilya vurgusu.
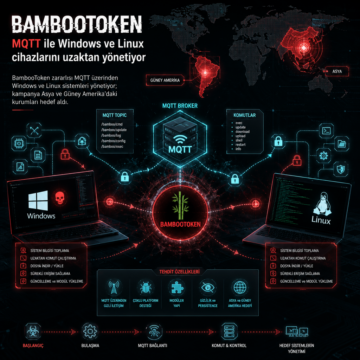
BambooToken zararlısı MQTT üzerinden Windows ve Linux sistemleri yönetiyor; kampanya Asya ve Güney Amerika’daki kurumları hedef aldı.
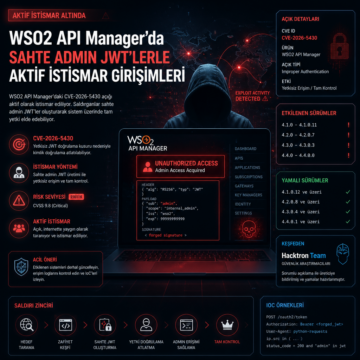
WSO2 API Manager'daki CVE-2026-5430 açığı aktif istismar altında. Hacktron Team’in bulduğu hata için yamalar ve etkilenen sürümler açıklandı.
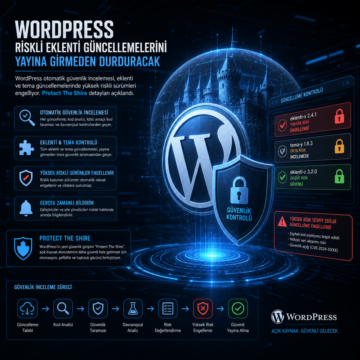
WordPress otomatik güvenlik incelemesi, eklenti ve tema güncellemelerinde yüksek riskli sürümleri engelliyor; Protect The Shire detayları açıklandı.
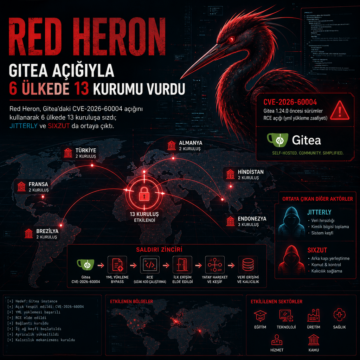
Red Heron, Gitea’daki CVE-2026-60004 açığını kullanarak 6 ülkede 13 kuruluşa sızdı; JITTERLY ve SIXZUT da ortaya çıktı.
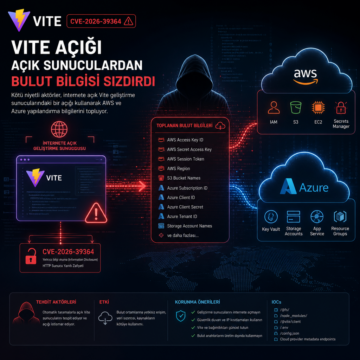
Vite CVE-2026-39364 açığı, internete açık geliştirme sunucularından AWS ve Azure bilgilerini toplamak için kullanılıyor.
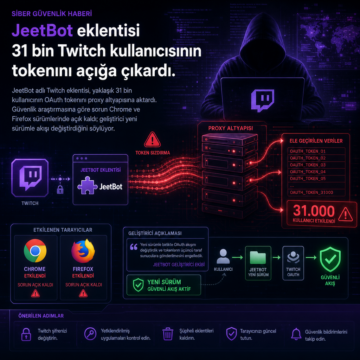
JeetBot adlı Twitch eklentisi, yaklaşık 31 bin kullanıcının OAuth tokenını proxy altyapısına aktardı.
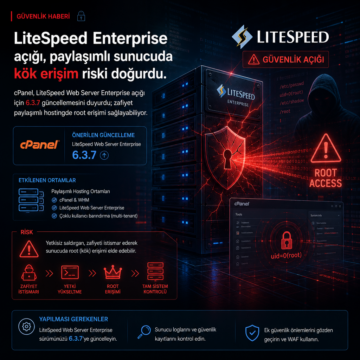
cPanel, LiteSpeed Web Server Enterprise açığı için 6.3.7 güncellemesini duyurdu; zafiyet paylaşımlı hostingde root erişimi sağlayabiliyor.