Check Point Research, Sparrow ekosistemi üzerinden yürütülen SilentDelivery, OceanGate ve DarkWire operasyonlarını açıkladı.
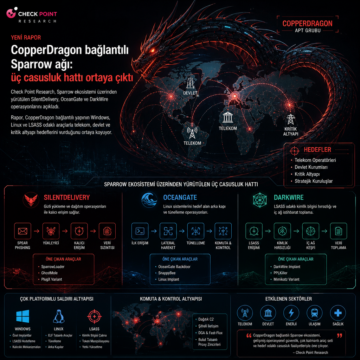


Check Point Research, Sparrow ekosistemi üzerinden yürütülen SilentDelivery, OceanGate ve DarkWire operasyonlarını açıkladı.
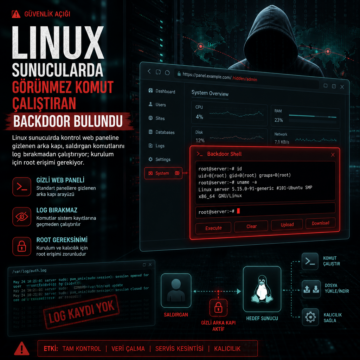
Linux sunucularda kontrol web paneline gizlenen arka kapı, saldırgan komutlarını log bırakmadan çalıştırıyor; kurulum için root erişimi gerekiyor.
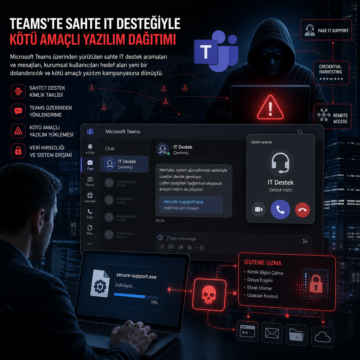
Microsoft Teams üzerinden yürütülen sahte IT destek aramaları ve mesajları, kurumsal kullanıcıları hedef alan yeni bir dolandırıcılık ve kötü amaçlı…
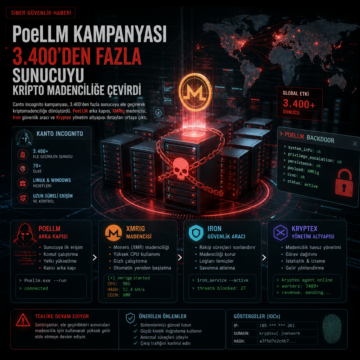
Canto Incognito kampanyası 3.400’den fazla sunucuyu ele geçirdi; PoeLLM, XMRig, Iron ve Kryptex ayrıntıları ortaya çıktı.
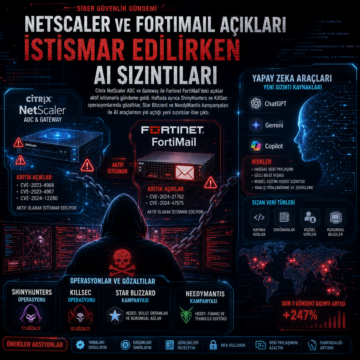
Citrix NetScaler ADC ve Gateway ile Fortinet FortiMail’deki açıklar aktif istismarla gündeme geldi.
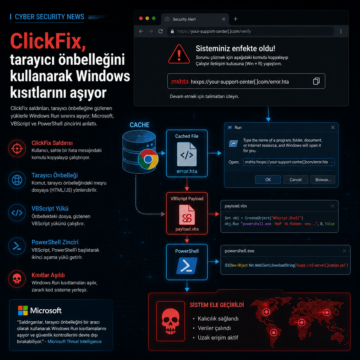
ClickFix saldırıları tarayıcı önbelleğine gizlenen yüklerle Windows Run sınırını aşıyor; Microsoft, VBScript ve PowerShell zincirini anlattı.
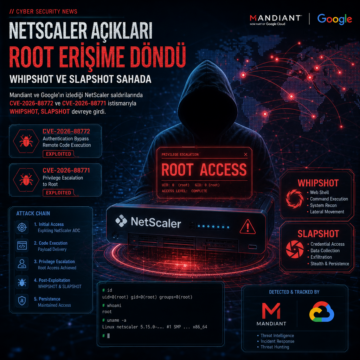
Mandiant ve Google’ın izlediği NetScaler saldırılarında CVE-2026-88772 ve CVE-2026-88771 istismarıyla WHIPSHOT, SLAPSHOT devreye girdi.
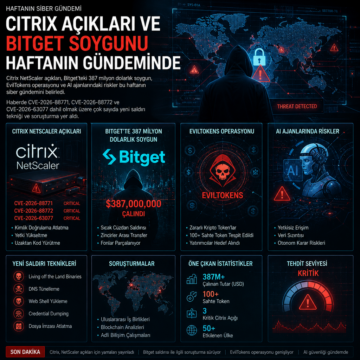
Citrix NetScaler açıkları, Bitget’teki 387 milyon dolarlık soygun, EvilTokens operasyonu ve AI ajanlarındaki riskler bu haftanın siber gündemini…
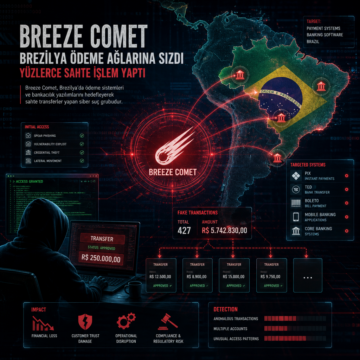
Breeze Comet, Brezilya’da ödeme sistemleri ve bankacılık yazılımlarını hedefleyerek sahte transferler yapan siber suç grubudur.
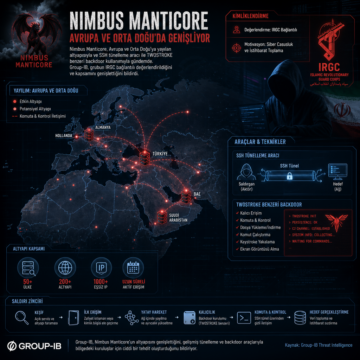
Nimbus Manticore, Avrupa ve Orta Doğu’ya yayılan altyapısıyla ve SSH tünelleme aracı ile TWOSTROKE benzeri backdoor kullanımıyla gündemde.