3BB ağında saldırganın MeshCentral’i arka kapı olarak kullandığı ortaya çıktı.
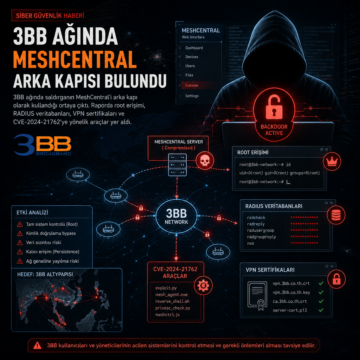


3BB ağında saldırganın MeshCentral’i arka kapı olarak kullandığı ortaya çıktı.
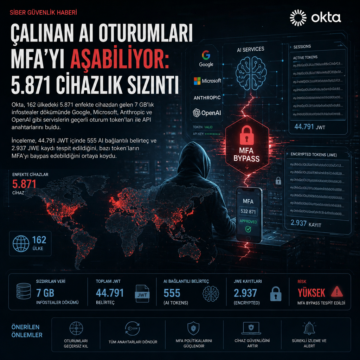
Okta, 162 ülkedeki 5.871 enfekte cihazdan gelen 7 GB’lık infostealer dökümünde Google, Microsoft, Anthropic ve OpenAI gibi servislerin geçerli oturum…
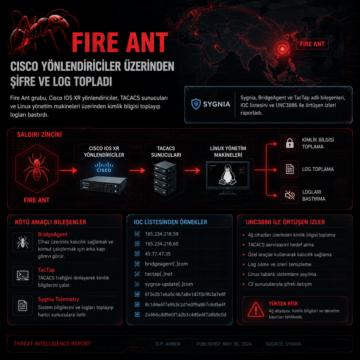
Fire Ant grubu, Cisco IOS XR yönlendiriciler, TACACS sunucuları ve Linux yönetim makineleri üzerinden kimlik bilgisi toplayıp logları bastırdı.
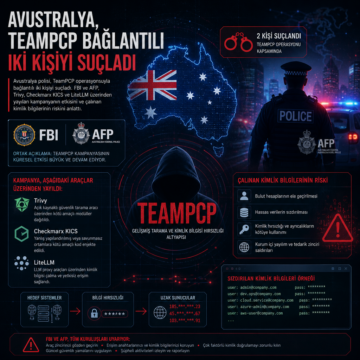
Avustralya polisi, TeamPCP operasyonuyla bağlantılı iki kişiyi suçladı.

ReliaQuest, Clop bağlantılı özel bir web shell’in PTC Windchill ve FlexPLM kurulumlarında kimlik bilgilerini çözdüğünü, mühendislik verilerini…

Proofpoint, Laundry Bear olarak izlenen TA488’in Microsoft Outlook Web Access’taki CVE-2026-42897 açığını kullanarak 22 Temmuz 2026’dan itibaren ABD ve Avrupa’daki kamu, telekom, finans, konaklama ve havacılık hedeflerine yöneldiğini bildirdi. Yeni kampanyada half-click tekniği, OWAReaper adlı kalıcı JavaScript implantı, iki komuta-kanalı, iki sızdırma yöntemi ve tarayıcı içinde yeniden çalışan kalıcılık mekanizmaları kullanılıyor.

Güneydoğu Asya hükümetlerine ve diplomatlarına yönelik olarak tespit edilen GoSerpent zararlısı, gelişmiş veri toplama ve sızdırma teknikleri kullanıyor. Kampanya, uzun vadeli erişim sağlamak ve kritik bilgileri ele geçirmek amacıyla karmaşık araçlar içeriyor. Bu durum, bölgedeki devlet kurumlarını ciddi anlamda risk altında bırakıyor.

Bir grup tehdit aktörü, AWS, Google Cloud ve Azure bulut sunucularını ele geçirerek gizli bir SMTP e-posta yönlendirme ağı kurdu. Operasyon, dünya genelinde 230’dan fazla sunucuyu etkiledi ve e-posta iletimi için proxy olarak kullanıldı. Bu durum, bulut güvenliği ve e-posta altyapılarının korunmasının önemini bir kez daha ortaya koyuyor.

TrapDoor adlı siber saldırı kampanyası, npm, PyPI ve Crates.io paket yöneticileri üzerinden geliştiricilere yönelik kimlik bilgisi ve gizli veri hırsızlığı amaçlı zararlı yazılımlar yayıyor. Kampanya, kripto para ve yapay zeka topluluklarını hedef alırken, yapay zeka destekli kodlama araçlarını da dolaylı olarak etkileyerek saldırı yüzeyini genişletiyor. Bu durum, yazılım geliştirme ortamlarında çok katmanlı güvenlik önlemlerinin önemini bir kez daha vurguluyor.

npm ekosisteminde ele geçirilmiş bakımcı hesapları üzerinden yayılan yeni bir tedarik zinciri saldırısı, yüzlerce paketi zararlı sürümlerle güncelledi. Kampanya, kimlik bilgisi çalma, CI/CD istismarı ve sahte imzalama teknikleriyle kurumsal geliştirme ortamlarını doğrudan risk altına alıyor. Özellikle otomatik bağımlılık güncellemesi yapan ekiplerin token rotasyonu, paket bütünlüğü ve build provenance kontrollerini hızla gözden geçirmesi gerekiyor.