Etiket: kimlik bilgisi hırsızlığı

GitHub’da İç Repo Sızıntısı: Çalışan Cihazı Üzerinden 3.800’den Fazla Depo Dışarı Aktarıldı
Yazı

GitHub’da İç Repo Sızıntısı: Çalışan Cihazı Üzerinden 3.800’den Fazla Depo Dışarı Aktarıldı

GitHub, bir çalışan cihazının kötü amaçlı bir VS Code eklentisi üzerinden ele geçirilmesi sonucu yaklaşık 3.800 iç deponun dışarı aktarıldığını açıkladı. Aynı dönemde açık kaynak paket ekosisteminde de yeni bir tedarik zinciri kampanyası tespit edildi; bu durum geliştirici cihazları, CI/CD hatları ve bulut kimlik bilgilerinin ne kadar kritik olduğunu yeniden ortaya koyuyor.

Zararlı Nx Console eklentisiyle iç GitHub depoları hedef alındı
Yazı

Zararlı Nx Console eklentisiyle iç GitHub depoları hedef alındı

Trojanize edilmiş bir Nx Console VS Code eklentisi, geliştirici cihazları üzerinden kurumsal GitHub depolarına uzanan bir tedarik zinciri saldırısında kullanıldı. Kısa süreli yayın penceresine rağmen saldırganlar kimlik bilgileri, bulut erişimleri ve iç depo verileri üzerinde ciddi risk oluşturdu; olay, geliştirici araçlarının güvenliğinin neden kritik olduğunu bir kez daha gösteriyor.

Nx Console Sürümü 18.95.0 ile VS Code Geliştiricilerine Kimlik Bilgisi Hırsızlığı Saldırısı
Yazı

Nx Console Sürümü 18.95.0 ile VS Code Geliştiricilerine Kimlik Bilgisi Hırsızlığı Saldırısı

Nx Console 18.95.0 sürümü üzerinden yürütülen saldırı, VS Code geliştiricilerinin kimlik bilgilerini hedef alan bir tedarik zinciri vakasına dönüştü. Olay, GitHub deposuna gizlenmiş zararlı bir commit, obfuscate edilmiş payload ve çok aşamalı veri sızdırma teknikleriyle ilerlediği için kurumsal geliştirme ortamları açısından ciddi risk oluşturuyor.

766 Next.js Sunucusunda CVE-2025-55182 Zafiyetiyle İhlal ve Kimlik Bilgisi Hırsızlığı
Yazı

766 Next.js Sunucusunda CVE-2025-55182 Zafiyetiyle İhlal ve Kimlik Bilgisi Hırsızlığı

Son analizlere göre, CVE-2025-55182 güvenlik açığını kullanan saldırganlar, dünya genelinde 766 Next.js sunucusuna sızarak kritik kimlik bilgilerini ele geçirdi. Bu ihlal, web uygulama güvenliği ve kimlik yönetimi alanlarında önemli riskler oluşturuyor. Siber güvenlik uzmanları, ilgili yamaların uygulanması ve kapsamlı olay müdahale süreçlerinin devreye alınmasını öneriyor.

Kimlik Avı Tespitinde Ölçeklenebilirlik İçin 3 Kritik Adım
Yazı

Kimlik Avı Tespitinde Ölçeklenebilirlik İçin 3 Kritik Adım

Modern SOC'lar, kimlik avı saldırılarının hızına yetişmekte zorlanıyor. Şifreli trafik, çok aşamalı yönlendirmeler ve kullanıcı etkileşimi gerektiren saldırılar, manuel incelemeyi yetersiz kılıyor. Bu nedenle, güvenli etkileşim, otomasyon ve SSL şifre çözme tekniklerinin entegre edilmesiyle kimlik avı tespiti ölçeklendirilmeli.

UNC6426 Tehdit Grubu, nx npm Tedarik Zinciri Saldırısıyla 72 Saatte AWS Yönetici Hakları Kazandı
Yazı

UNC6426 Tehdit Grubu, nx npm Tedarik Zinciri Saldırısıyla 72 Saatte AWS Yönetici Hakları Kazandı

Geçen yıl gerçekleşen nx npm paketine yönelik tedarik zinciri saldırısında, UNC6426 adlı tehdit aktörü GitHub tokenlarını ele geçirerek AWS ortamında tam yönetici erişimi sağladı. Bu olay, bulut güvenliği ve CI/CD süreçlerinde kritik zafiyetlerin nasıl istismar edilebileceğini gösteriyor.

Asya’da Kritik Altyapılara Yönelik Siber Casuslukta 5 Önemli Teknik ve Araç
Yazı

Asya’da Kritik Altyapılara Yönelik Siber Casuslukta 5 Önemli Teknik ve Araç

Son dönemde Asya'daki havacılık, enerji, hükümet ve telekomünikasyon sektörlerini hedef alan karmaşık bir siber casusluk kampanyası tespit edildi. CL-UNK-1068 adlı tehdit aktörü, web sunucusu açıklarından faydalanarak Mimikatz gibi araçlarla kimlik bilgisi hırsızlığı yapıyor. Bu saldırılar, hem Windows hem Linux ortamlarında çok yönlü araç setleri ve ileri tekniklerle yürütülüyor.

Outlook Eklentisi Üzerinden 4.000 Microsoft Hesabı Hırsızlığı: AgreeToSteal Operasyonu
Yazı

Outlook Eklentisi Üzerinden 4.000 Microsoft Hesabı Hırsızlığı: AgreeToSteal Operasyonu

Terk edilmiş bir Outlook eklentisinin alan adı ele geçirilerek sahte Microsoft giriş sayfası kurulmasıyla 4.000'den fazla kullanıcı kimlik bilgisi çalındı. Saldırı, Office eklentilerinin dinamik içerik yapısındaki zafiyetleri hedef alıyor ve e-posta güvenliği açısından ciddi riskler oluşturuyor. Siber güvenlik ekiplerinin bu tür tedarik zinciri saldırılarına karşı manifest URL'lerini ve izinleri y

Çin Kaynaklı APT, Sitecore Zero-Day Açığını Kritik Altyapılarda Kullandı
Yazı

Çin Kaynaklı APT, Sitecore Zero-Day Açığını Kritik Altyapılarda Kullandı

Son analizler, Çin bağlantılı gelişmiş sürekli tehdit (APT) grubu UAT-8837'nin, Eylül 2025'te yamalanan Sitecore sıfır-gün açığını kullanarak kritik altyapılara yönelik siber saldırılar gerçekleştirdiğini ortaya koyuyor. Bu saldırılar, kimlik bilgileri hırsızlığı ve Active Directory keşfi gibi karmaşık post-exploitation tekniklerini içeriyor. Siber güvenlik profesyonelleri için saldırı zinciri ve

VS Code Türevlerinde Open VSX Kaydı Güvenlik Açığı ve Kötü Amaçlı Uzantı Riski
Yazı

VS Code Türevlerinde Open VSX Kaydı Güvenlik Açığı ve Kötü Amaçlı Uzantı Riski

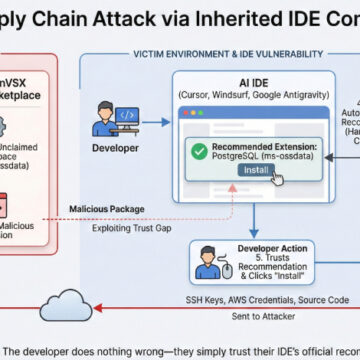
VS Code türevleri, Open VSX platformunda bulunmayan resmi olmayan uzantıları önererek tedarik zinciri riskine kapı aralıyor. Geliştiriciler, kötü amaçlı uzantıların önerilmesi sonucu kimlik bilgileri ve kaynak kodu sızıntısı gibi tehlikelerle karşı karşıya kalabiliyor. Siber güvenlik ekipleri, uzantı kaynaklarını doğrulamadan yüklememeye özen göstermeli.