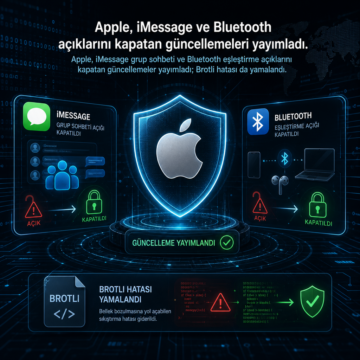
Wiz’in incelemesine göre saldırganlar, Qubole’un AWS üzerindeki müşteri entegrasyonlarını çalınmış kimlik bilgileriyle istismar etti; IAM rolleri, Secrets…
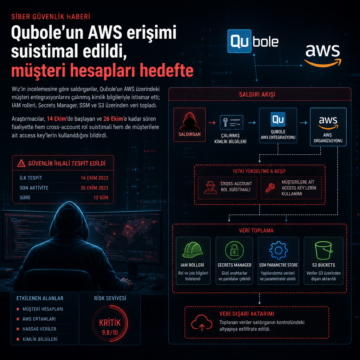


Wiz’in incelemesine göre saldırganlar, Qubole’un AWS üzerindeki müşteri entegrasyonlarını çalınmış kimlik bilgileriyle istismar etti; IAM rolleri, Secrets…
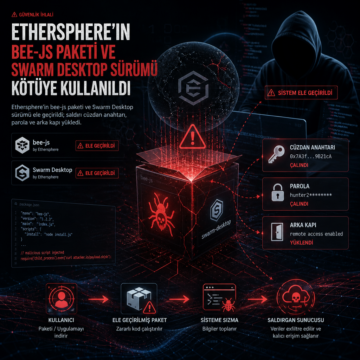
Ethersphere’in bee-js paketi ve Swarm Desktop sürümü ele geçirildi; saldırı cüzdan anahtarı, parola ve arka kapı yükledi.
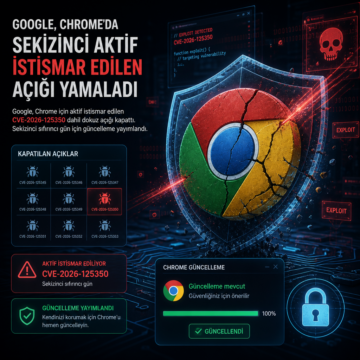
Google, Chrome için aktif istismar edilen CVE-2026-125350 dahil dokuz açığı kapattı. Sekizinci sıfırıncı gün için güncelleme yayımlandı.
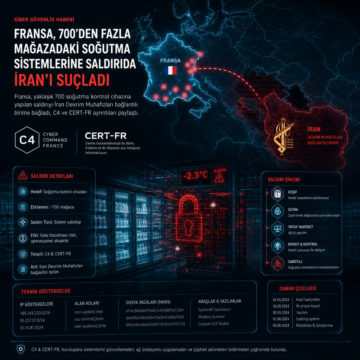
Fransa, yaklaşık 700 soğutma kontrol cihazına yapılan saldırıyı İran Devrim Muhafızları bağlantılı birime bağladı, C4 ve CERT-FR ayrıntıları paylaştı.
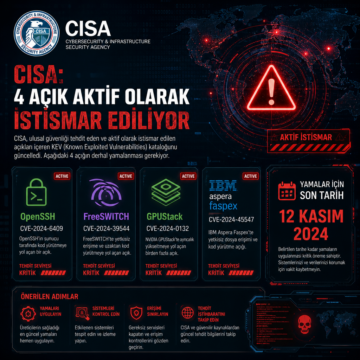
CISA, OpenSSH, FreeSWITCH, GPUStack ve IBM Aspera Faspex açıklarının aktif istismar edildiğini duyurdu; yamalar için son tarih 12 Kasım.
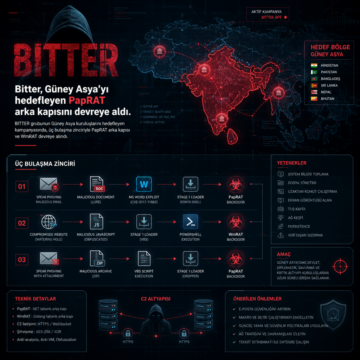
BITTER grubunun Güney Asya kuruluşlarını hedefleyen kampanyasında, üç bulaşma zinciriyle PapRAT arka kapısı ve WmRAT devreye alındı.
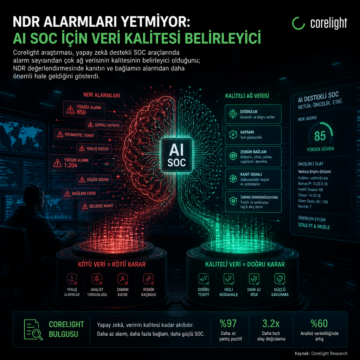
Corelight araştırması, yapay zekâ destekli SOC araçlarında alarm sayısından çok ağ verisinin kalitesinin belirleyici olduğunu; NDR değerlendirmesinde…
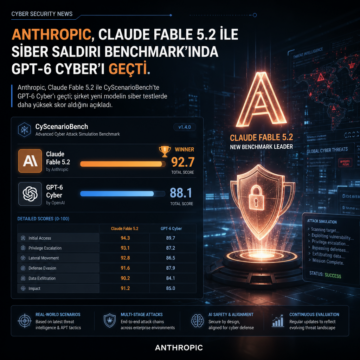
Anthropic, Claude Fable 5.2 ile CyScenarioBench’te GPT-6 Cyber’ı geçti; şirket yeni modelin siber testlerde daha yüksek skor aldığını açıkladı.
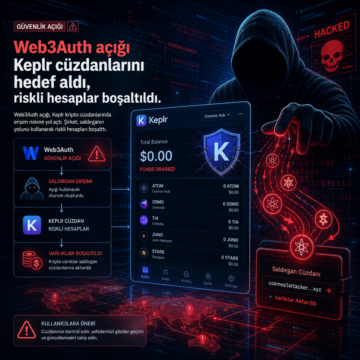
Web3Auth açığı, Keplr kripto cüzdanlarında erişim riskine yol açtı. Şirket, saldırganın yolunu kullanarak riskli hesapları boşalttı.