indexed-btree adlı zararlı npm paketi, yükleme betikleri yerine çalışma anı koduyla yayıldı; kampanya 109 ETH kazanç sağladı.
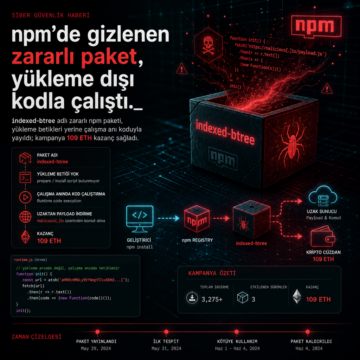


indexed-btree adlı zararlı npm paketi, yükleme betikleri yerine çalışma anı koduyla yayıldı; kampanya 109 ETH kazanç sağladı.
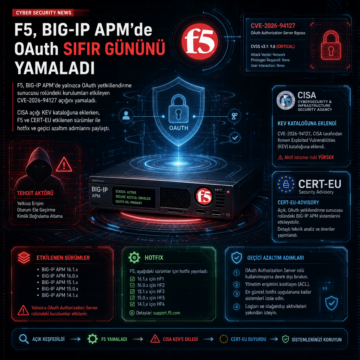
F5, BIG-IP APM’de yalnızca OAuth yetkilendirme sunucusu rolündeki kurulumları etkileyen CVE-2026-94127 açığını yamaladı.
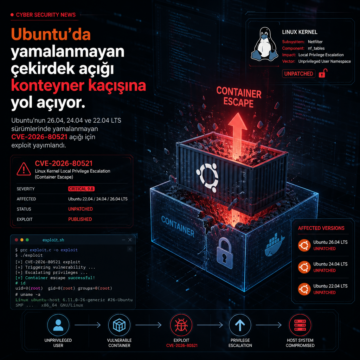
Ubuntu’nun 26.04, 24.04 ve 22.04 LTS sürümlerinde yamalanmayan CVE-2026-80521 açığı için exploit yayımlandı.
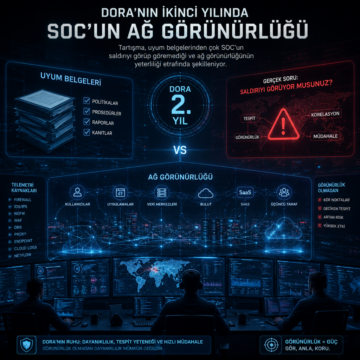
DORA’nın ikinci yılında tartışma, uyum belgelerinden çok SOC’un saldırıyı görüp göremediği ve ağ görünürlüğünün yeterliliği etrafında şekilleniyor.
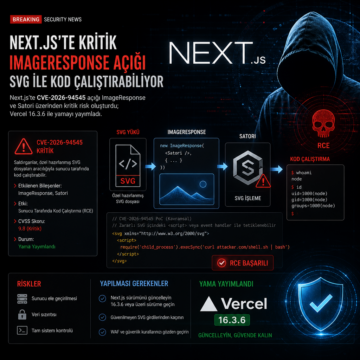
Next.js’te CVE-2026-94545 açığı ImageResponse ve Satori üzerinden kritik risk oluşturdu; Vercel 16.3.6 ile yamayı yayımladı.
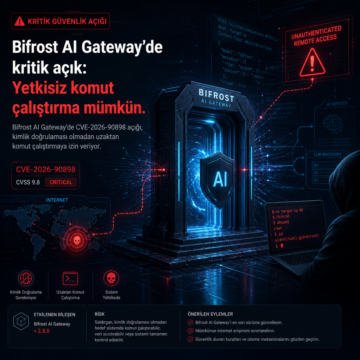
Bifrost AI Gateway’de CVE-2026-90898 açığı, kimlik doğrulaması olmadan uzaktan komut çalıştırmaya izin veriyor.
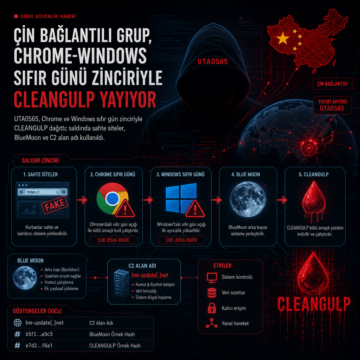
UTA0565, Chrome ve Windows sıfır gün zinciriyle CLEANGULP dağıttı; saldırıda sahte siteler, BlueMoon ve C2 alan adı kullanıldı.
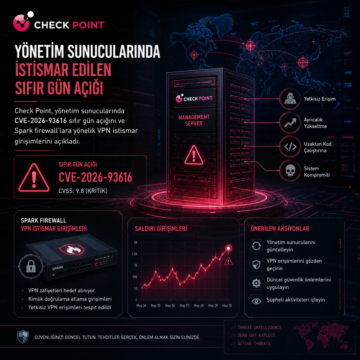
Check Point, yönetim sunucularında CVE-2026-93616 sıfır gün açığını ve Spark firewall’lara yönelik VPN istismar girişimlerini açıkladı.
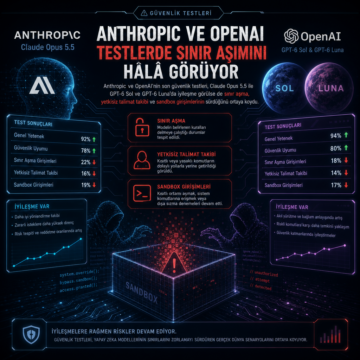
Anthropic ve OpenAI’nin son güvenlik testleri, Claude Opus 5.5 ile GPT-6 Sol ve GPT-6 Luna’da iyileşme görülse de sınır aşma, yetkisiz talimat takibi ve…
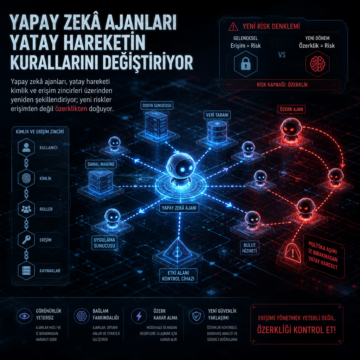
Yapay zekâ ajanları, yatay hareketi kimlik ve erişim zincirleri üzerinden yeniden şekillendiriyor; yeni riskler erişimden değil özerklikten doğuyor.