Xen Orchestra’daki kritik güvenlik açığı aktif sömürü altında: VSA-2026-062, kimlik doğrulama atlatma ve root yetkisi riski içeriyor.


Xen Orchestra’daki kritik güvenlik açığı aktif sömürü altında: VSA-2026-062, kimlik doğrulama atlatma ve root yetkisi riski içeriyor.
Git’in yeni sürümleri, recursive clone sırasında kod çalıştırabilen CVE-2026-111760 dahil altı güvenlik açığını kapattı.
Fireworks AI, Ekim başındaki güvenlik olayının genişlediğini açıkladı.
eMudhra, daha önce etkilenmediğini söylediği 8 ara sertifika otoritesinin sertifikalarını da iptal etti.
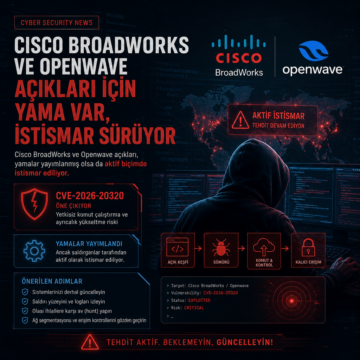
Cisco BroadWorks ve Openwave açıkları, yamalar yayımlanmış olsa da aktif biçimde istismar ediliyor. CVE-2026-20320 öne çıkıyor.
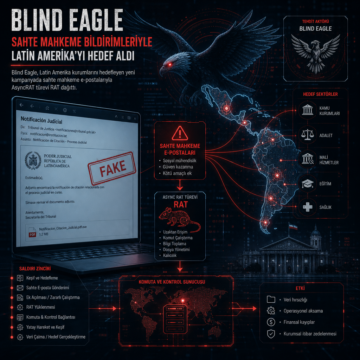
Blind Eagle, Latin Amerika kurumlarını hedefleyen yeni kampanyada sahte mahkeme e-postalarıyla AsyncRAT türevi RAT dağıttı.
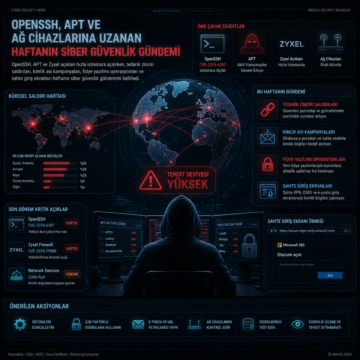
OpenSSH, APT ve Zyxel açıkları hızla istismara açılırken, tedarik zinciri saldırıları, kimlik avı kampanyaları, fidye yazılımı operasyonları ve sahte…
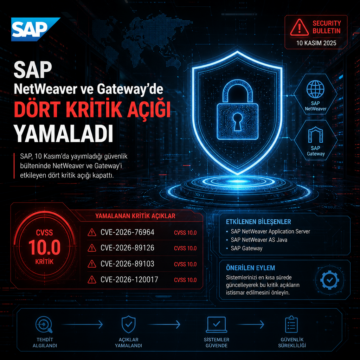
SAP, 10 Kasım’da yayımladığı güvenlik bülteninde NetWeaver ve Gateway’i etkileyen dört kritik açığı kapattı.
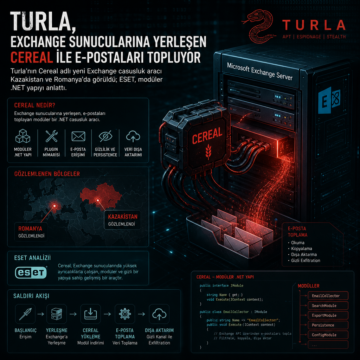
Turla’nın Cereal adlı yeni Exchange casusluk aracı Kazakistan ve Romanya’da görüldü; ESET, modüler .NET yapıyı anlattı.
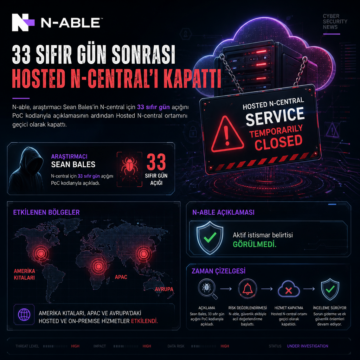
N-able, araştırmacı Sean Bales’in N-central için 33 sıfır gün açığını PoC kodlarıyla açıklamasının ardından Hosted N-central ortamını geçici olarak…