Rejetto HTTP File Server’daki CVE-2026-61500 açığı, yönetici oturumu taklidi ve uzaktan kod çalıştırma için istismar ediliyor.
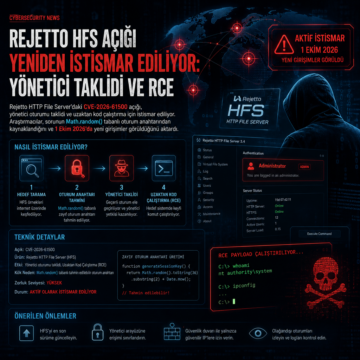


Rejetto HTTP File Server’daki CVE-2026-61500 açığı, yönetici oturumu taklidi ve uzaktan kod çalıştırma için istismar ediliyor.
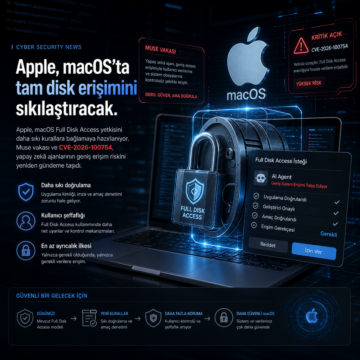
Apple, macOS Full Disk Access yetkisini daha sıkı kurallara bağlamaya hazırlanıyor.
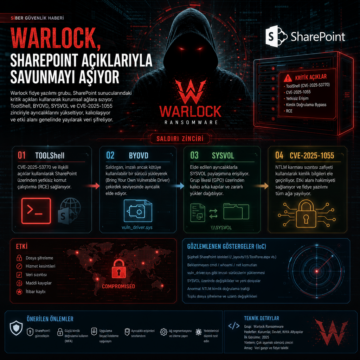
Warlock fidye yazılımı grubunun SharePoint açıklarıyla yürüttüğü saldırılar, ToolShell, BYOVD, SYSVOL ve CVE-2025-1055 ayrıntılarıyla aktarıldı.
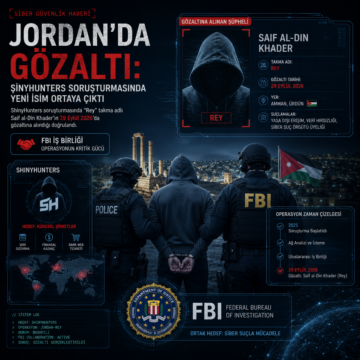
ShinyHunters soruşturmasında Rey takma adlı Saif al-Din Khader’in 29 Eylül 2026’da gözaltına alınması ve FBI iş birliği öne çıktı.
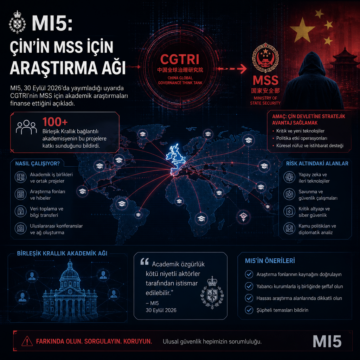
MI5, 30 Eylül 2026’da yayımladığı uyarıda CGTRI’nin MSS için akademik araştırmaları finanse ettiğini açıkladı.
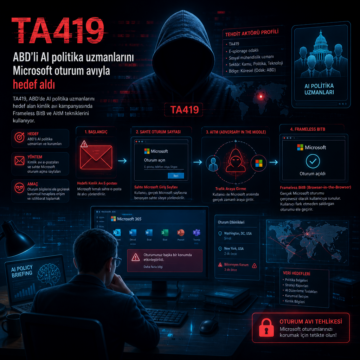
TA419, ABD’de AI politika uzmanlarını hedef alan kimlik avı kampanyasında Frameless BitB ve AitM tekniklerini kullanıyor.
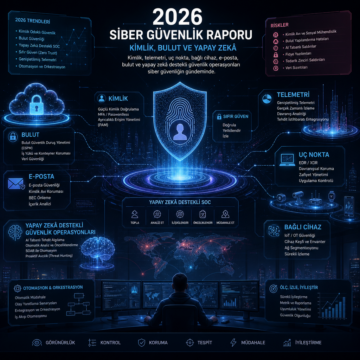
2026 siber güvenlik raporu, kimlik, telemetri, uç nokta, bağlı cihaz, e-posta, bulut ve yapay zekâ destekli güvenlik operasyonlarının ön plana çıktığını…
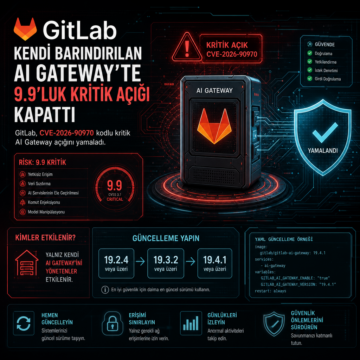
GitLab, CVE-2026-90970 kodlu kritik AI Gateway açığını yamaladı; yalnız kendi gateway’ini yönetenler 19.2.4, 19.3.2 ve 19.4.1’e geçmeli.
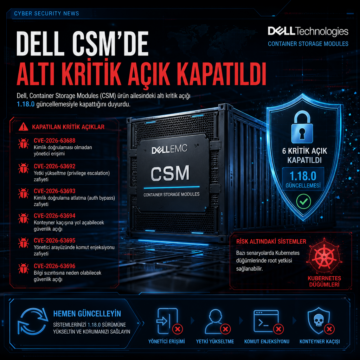
Dell, Container Storage Modules (CSM) ürün ailesindeki altı kritik açığı 1.18.0 güncellemesiyle kapattığını duyurdu.
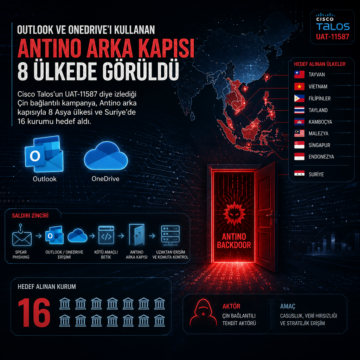
Cisco Talos’un UAT-11587 diye izlediği Çin bağlantılı kampanya, Antino arka kapısıyla 8 Asya ülkesi ve Suriye’de 16 kurumu hedef aldı.