Microsoft’un Exchange Server’daki CVE-2026-96940 açığı için uyarısı: 8,8 CVSS puanı alan yetkilendirme zafiyeti ve güncelleme çağrısı.
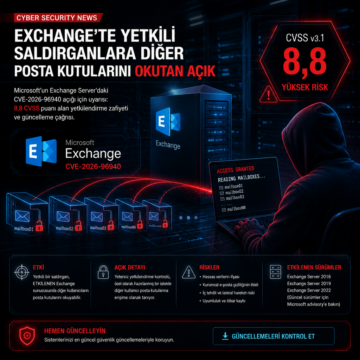


Microsoft’un Exchange Server’daki CVE-2026-96940 açığı için uyarısı: 8,8 CVSS puanı alan yetkilendirme zafiyeti ve güncelleme çağrısı.
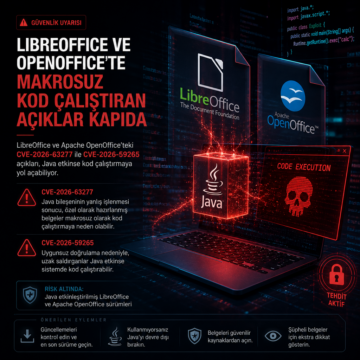
LibreOffice ve Apache OpenOffice’teki CVE-2026-63277 ile CVE-2026-59265 açıkları, Java etkinse kod çalıştırmaya yol açabiliyor.
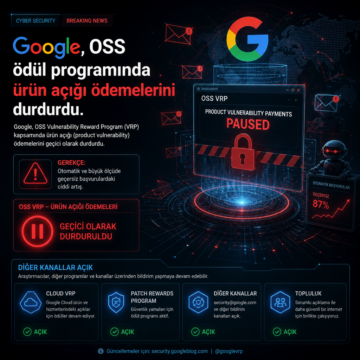
Google, OSS VRP’de ürün açığı ödemelerini geçici olarak durdurdu.
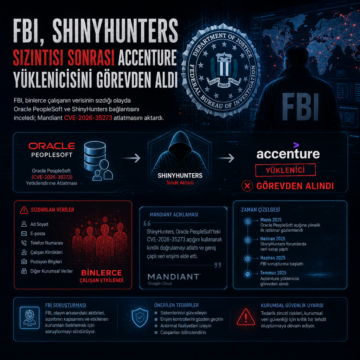
FBI, binlerce çalışanın verisinin sızdığı olayda Oracle PeopleSoft ve ShinyHunters bağlantısını inceledi; Mandiant CVE-2026-35273 atlatmasını aktardı.
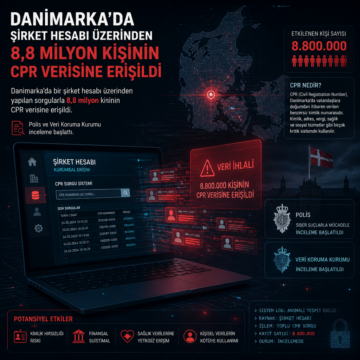
Danimarka’da bir şirket hesabı üzerinden yapılan sorgularla 8,8 milyon kişinin CPR verisine erişildi; polis ve veri koruma kurumu inceleme başlattı.
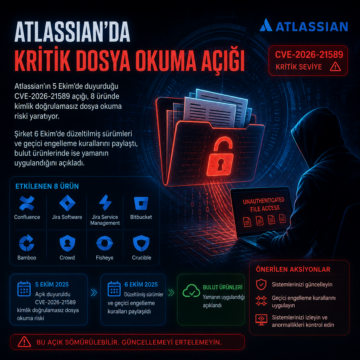
Atlassian’ın 5 Ekim’de duyurduğu CVE-2026-21589 açığı, 8 üründe kimlik doğrulamasız dosya okuma riski yaratıyor.
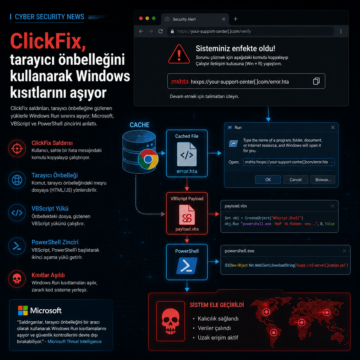
ClickFix saldırıları tarayıcı önbelleğine gizlenen yüklerle Windows Run sınırını aşıyor; Microsoft, VBScript ve PowerShell zincirini anlattı.
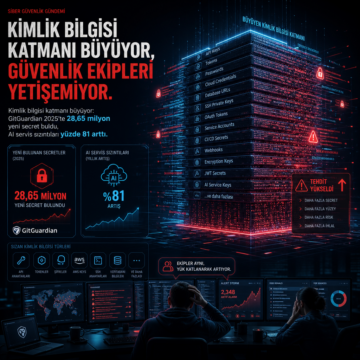
Kimlik bilgisi katmanı büyüyor: GitGuardian 2025’te 28,65 milyon yeni secret buldu, AI servis sızıntıları yüzde 81 arttı.
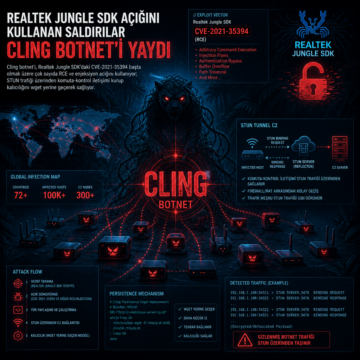
Cling botnet’i, Realtek Jungle SDK’daki CVE-2021-35394 başta olmak üzere çok sayıda RCE ve enjeksiyon açığını kullanıyor; STUN trafiği üzerinden…
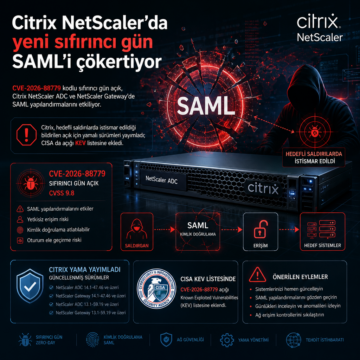
CVE-2026-88779 kodlu sıfırıncı gün açık, Citrix NetScaler ADC ve NetScaler Gateway’de SAML yapılandırmalarını etkiliyor.