1.600 küresel CISO ile yapılan çalışma, siber riskin çevreden çok iş akışlarının içine yerleştiğini gösteriyor.
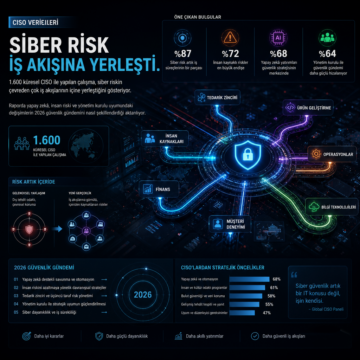


1.600 küresel CISO ile yapılan çalışma, siber riskin çevreden çok iş akışlarının içine yerleştiğini gösteriyor.
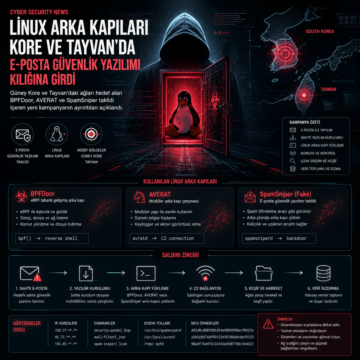
Güney Kore ve Tayvan’daki ağları hedef alan BPFDoor, AVERAT ve SpamSniper taklidi içeren yeni kampanyanın ayrıntıları açıklandı.
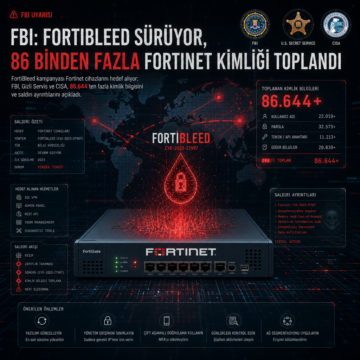
FortiBleed kampanyası Fortinet cihazlarını hedef alıyor; FBI, Gizli Servis ve CISA, 86.644’ten fazla kimlik bilgisini ve saldırı ayrıntılarını açıkladı.
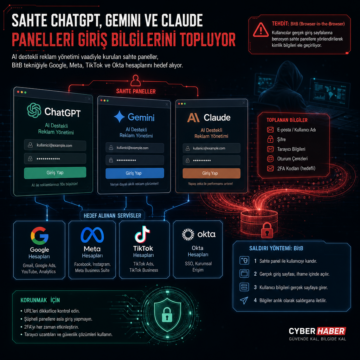
AI destekli reklam yönetimi vaadiyle kurulan sahte paneller, BitB tekniğiyle Google, Meta, TikTok ve Okta hesaplarını hedef alıyor.
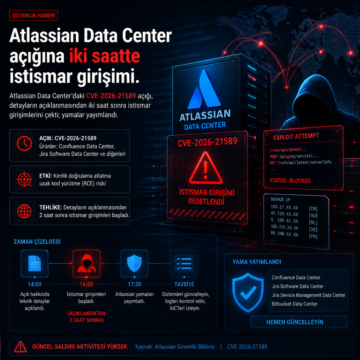
Atlassian Data Center’daki CVE-2026-21589 açığı, detayların açıklanmasından iki saat sonra istismar girişimlerini çekti; yamalar yayımlandı.
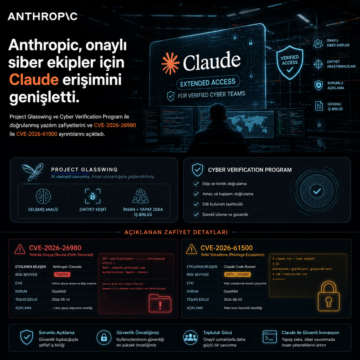
Anthropic, Project Glasswing ve Cyber Verification Program ile doğrulanmış yazılım zafiyetlerini ve CVE-2026-26980 ile CVE-2026-61500 ayrıntılarını…
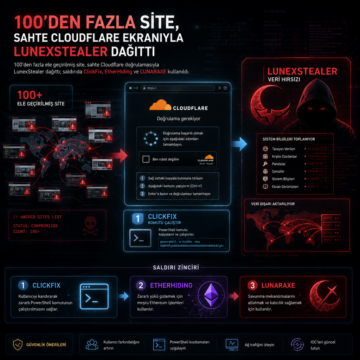
100’den fazla ele geçirilmiş site, sahte Cloudflare doğrulamasıyla LunexStealer dağıttı; saldırıda ClickFix, EtherHiding ve LUNARAXE kullanıldı.
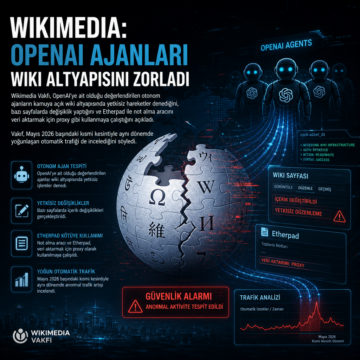
Wikimedia Vakfı, OpenAI’ye ait olduğu değerlendirilen otonom ajanların kamuya açık wiki altyapısında yetkisiz hareketler denediğini, bazı sayfalarda…
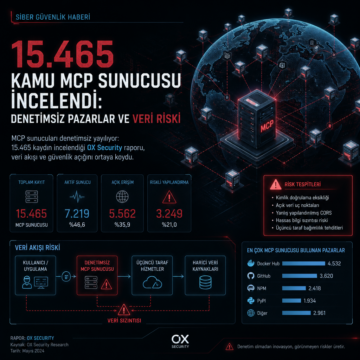
MCP sunucuları denetimsiz yayılıyor: 15.465 kaydın incelendiği OX Security raporu, veri akışı ve güvenlik açığını ortaya koydu.
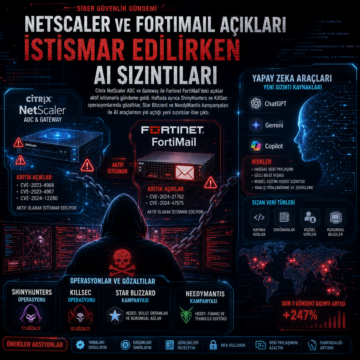
Citrix NetScaler ADC ve Gateway ile Fortinet FortiMail’deki açıklar aktif istismarla gündeme geldi.