Atlassian’ın 5 Ekim’de duyurduğu CVE-2026-21589 açığı, 8 üründe kimlik doğrulamasız dosya okuma riski yaratıyor.
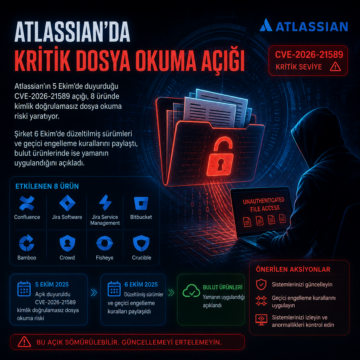


Atlassian’ın 5 Ekim’de duyurduğu CVE-2026-21589 açığı, 8 üründe kimlik doğrulamasız dosya okuma riski yaratıyor.
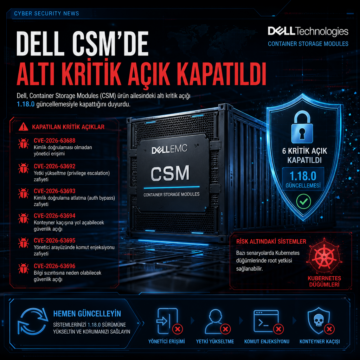
Dell, Container Storage Modules (CSM) ürün ailesindeki altı kritik açığı 1.18.0 güncellemesiyle kapattığını duyurdu.
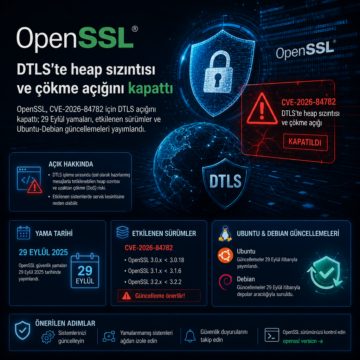
OpenSSL, CVE-2026-84782 için DTLS açığını kapattı; 29 Eylül yamaları, etkilenen sürümler ve Ubuntu-Debian güncellemeleri yayımlandı.
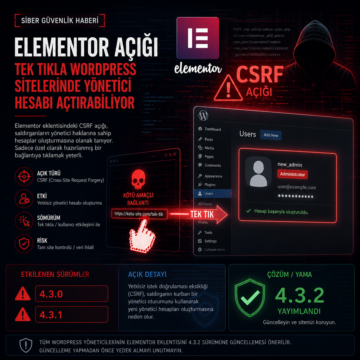
Elementor CSRF açığı WordPress sitelerini tehdit ediyor; 4.3.0 ve 4.3.1 sürümleri etkileniyor, yama 4.3.2 ile yayımlandı.
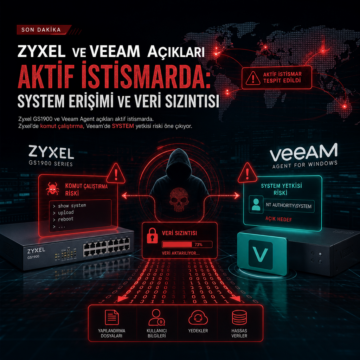
Zyxel GS1900 ve Veeam Agent açıkları aktif istismarda. Zyxel’de komut çalıştırma, Veeam’de SYSTEM yetkisi riski öne çıkıyor.
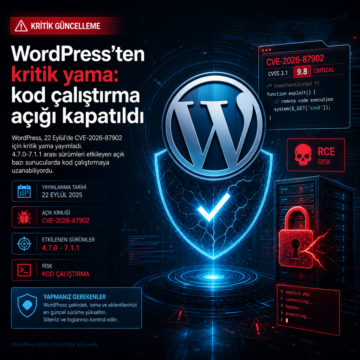
WordPress, 22 Eylül’de CVE-2026-87902 için kritik yama yayımladı.
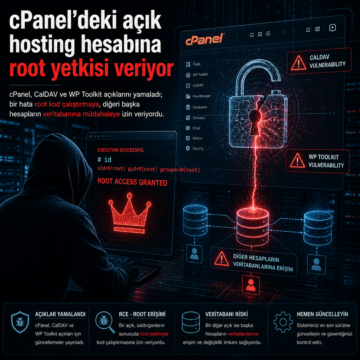
cPanel, CalDAV ve WP Toolkit açıklarını yamaladı; bir hata root kod çalıştırmaya, diğeri başka hesapların veritabanına müdahaleye izin veriyordu.
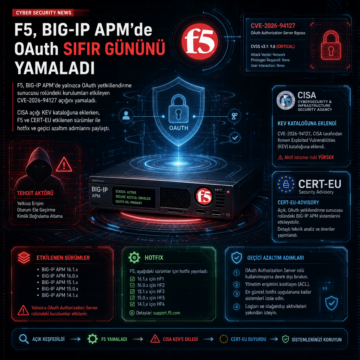
F5, BIG-IP APM’de yalnızca OAuth yetkilendirme sunucusu rolündeki kurulumları etkileyen CVE-2026-94127 açığını yamaladı.
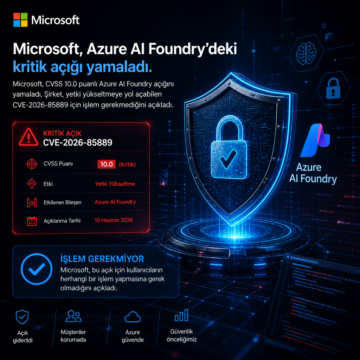
Microsoft, CVSS 10.0 puanlı Azure AI Foundry açığını yamaladı. Şirket, yetki yükseltmeye yol açabilen CVE-2026-85889 için işlem gerekmediğini açıkladı.
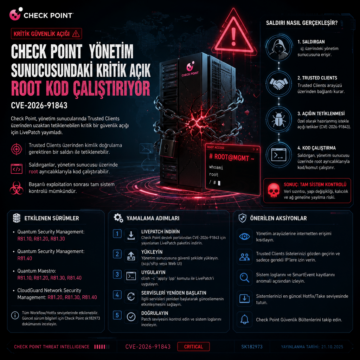
Check Point, CVE-2026-91843 için LivePatch yayımladı: Trusted Clients üzerinden tetiklenen kritik açık, etkilen sürümler ve yamalama adımları