ISC, BIND 9 için 16 Eylül’de yayımladığı notlarla 14 açığı kapattı; yamalar DoH, çözümleyici, DNSSEC ve TSIG akışlarını etkileyen sorunları gideriyor.
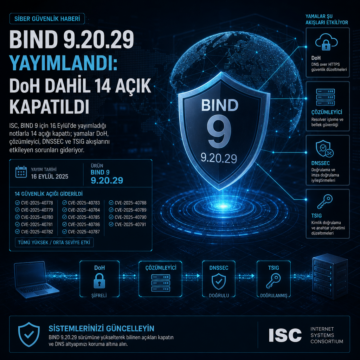


ISC, BIND 9 için 16 Eylül’de yayımladığı notlarla 14 açığı kapattı; yamalar DoH, çözümleyici, DNSSEC ve TSIG akışlarını etkileyen sorunları gideriyor.
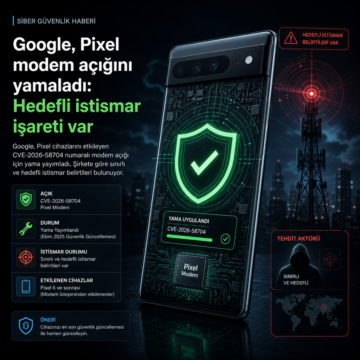
Google, Pixel modem açığı CVE-2026-58704 için yama yayımladı. Şirkete göre sınırlı ve hedefli istismar belirtileri var.
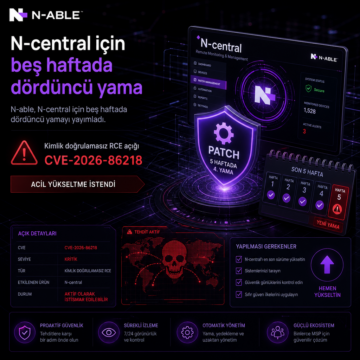
N-able, N-central için beş haftada dördüncü yamayı yayımladı. Kimlik doğrulamasız RCE açığı CVE-2026-86218 için acil yükseltme istendi.
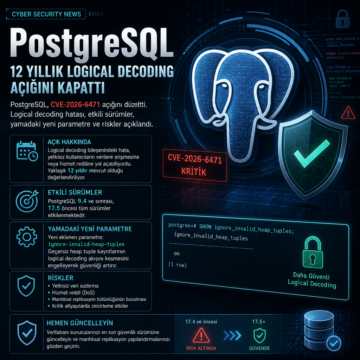
PostgreSQL CVE-2026-6471 açığını düzeltti; logical decoding hatası, etkili sürümler, yamadaki yeni parametre ve riskler açıklandı.
Plex, Media Server ve Desktop uygulamalarındaki birden fazla açıklanmayan güvenlik açığını kapatan yeni sürümleri yayımladı.
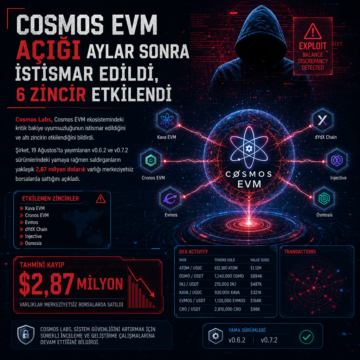
Cosmos Labs, Cosmos EVM ekosistemindeki kritik bakiye uyumsuzluğunun istismar edildiğini ve altı zincirin etkilendiğini bildirdi.
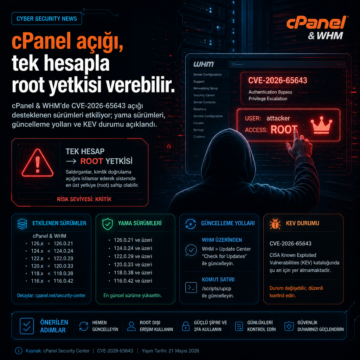
cPanel & WHM’de CVE-2026-65643 açığı desteklenen sürümleri etkiliyor; yama sürümleri, güncelleme yolları ve KEV durumu açıklandı.
Citrix, NetScaler ADC ve NetScaler Gateway için CVE-2026-19489 ve CVE-2026-19490 dahil iki kritik güvenlik açığına yama yayımladı.
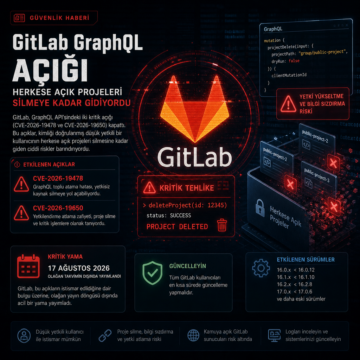
GitLab, CVE-2026-19478 ve CVE-2026-19650 açıklarını kapattı; kritik yama 17 Ağustos 2026’da olağan takvimin dışında yayımlandı.
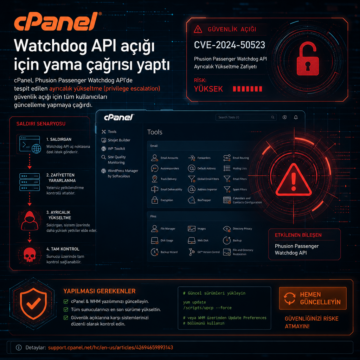
cPanel, Phusion Passenger’ın Watchdog API bileşenindeki ayrıcalık yükseltme açığı için kullanıcıları güncellemeye çağırdı.