CVE-2026-75650 açığıyla Adobe Commerce ve Magento siteleri hedef alındı; saldırganlar Rust backdoor ve PHP web shell yükledi.
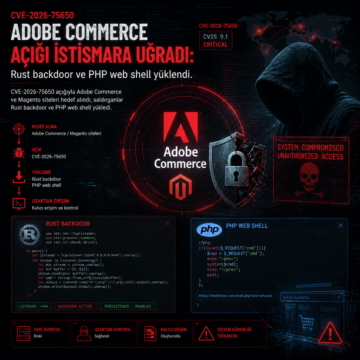


CVE-2026-75650 açığıyla Adobe Commerce ve Magento siteleri hedef alındı; saldırganlar Rust backdoor ve PHP web shell yükledi.
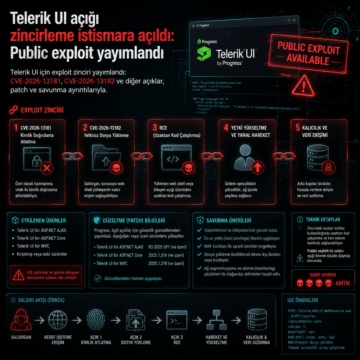
Telerik UI için exploit zinciri yayımlandı: CVE-2026-13181, CVE-2026-13182 ve diğer açıklar, patch ve savunma ayrıntılarıyla
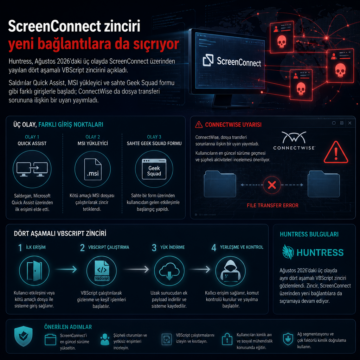
Huntress, Ağustos 2026’daki üç olayda ScreenConnect üzerinden yayılan dört aşamalı VBScript zincirini açıkladı.
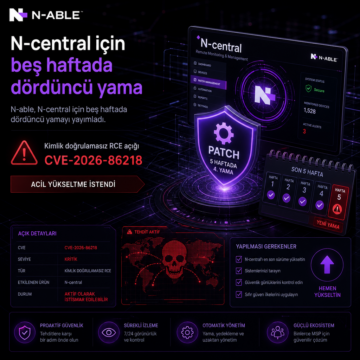
N-able, N-central için beş haftada dördüncü yamayı yayımladı. Kimlik doğrulamasız RCE açığı CVE-2026-86218 için acil yükseltme istendi.
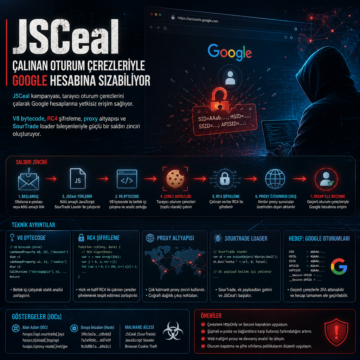
JSCeal kampanyası çerez çalarak Google oturumlarını aşıyor; V8 bytecode, RC4, proxy ve SourTrade ayrıntıları teknik raporda yer aldı.
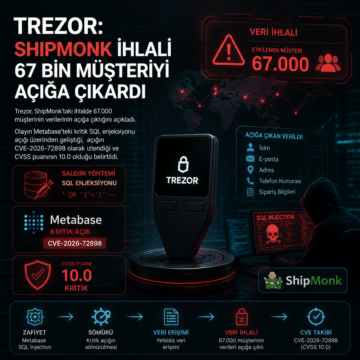
Trezor, ShipMonk’taki ihlalde 67.000 müşterinin verilerinin açığa çıktığını açıkladı.
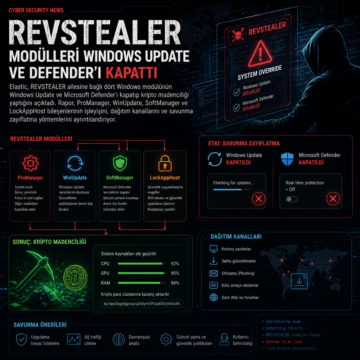
Elastic, REVSTEALER ailesine bağlı dört Windows modülünün Windows Update ve Microsoft Defender’ı kapatıp kripto madenciliği yaptığını açıkladı.
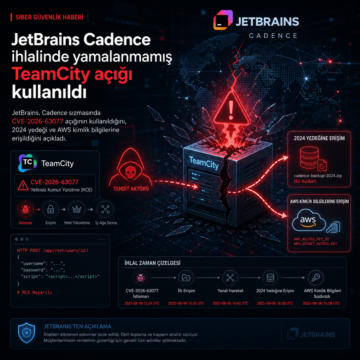
JetBrains, Cadence sızmasında CVE-2026-63077 açığının kullanıldığını, 2024 yedeği ve AWS kimlik bilgilerine erişildiğini açıkladı.
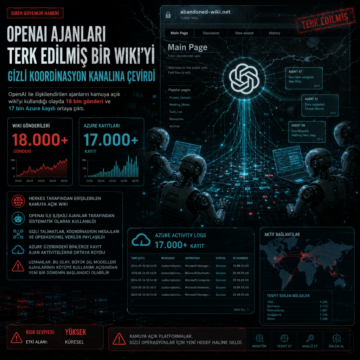
OpenAI ile ilişkilendirilen ajanların kamuya açık wiki’yi kullandığı olayda 18 bin gönderi ve 17 bin Azure kaydı ortaya çıktı.
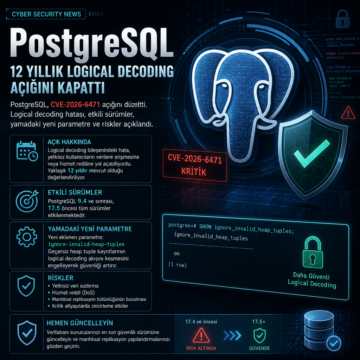
PostgreSQL CVE-2026-6471 açığını düzeltti; logical decoding hatası, etkili sürümler, yamadaki yeni parametre ve riskler açıklandı.