SideCopy, Hindistan’daki akademik kurumları hedef alan kampanyasında kötü amaçlı ZIP arşivleri, LNK dosyaları ve mshta.exe kullanarak ReverseRAT yükledi.
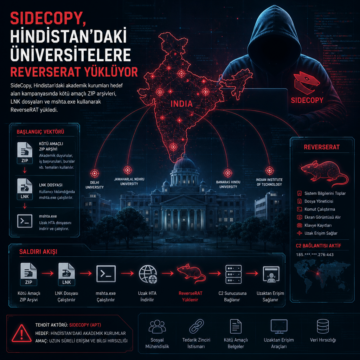


SideCopy, Hindistan’daki akademik kurumları hedef alan kampanyasında kötü amaçlı ZIP arşivleri, LNK dosyaları ve mshta.exe kullanarak ReverseRAT yükledi.
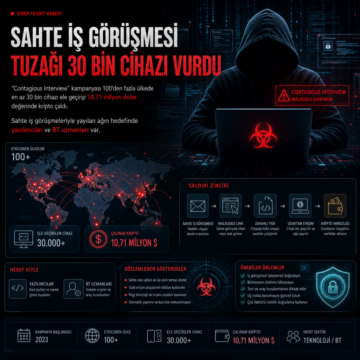
Contagious Interview kampanyası 100’den fazla ülkede en az 30 bin cihazı ele geçirip 10,71 milyon dolar değerinde kripto çaldı.
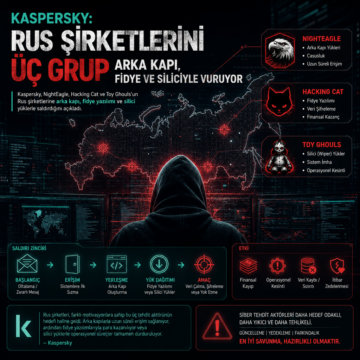
Kaspersky, NightEagle, Hacking Cat ve Toy Ghouls’un Rus şirketlerine arka kapı, fidye yazılımı ve silici yüklerle saldırdığını açıkladı.
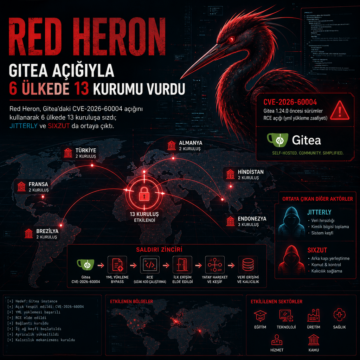
Red Heron, Gitea’daki CVE-2026-60004 açığını kullanarak 6 ülkede 13 kuruluşa sızdı; JITTERLY ve SIXZUT da ortaya çıktı.
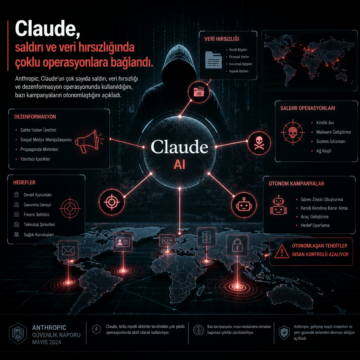
Anthropic, Claude’un çok sayıda saldırı, veri hırsızlığı ve dezenformasyon operasyonunda kullanıldığını, bazı kampanyaların otonomlaştığını açıkladı.
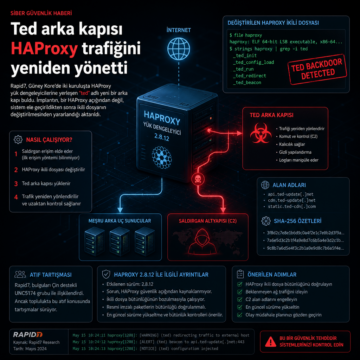
Rapid7, Güney Kore’de iki kuruluşta HAProxy yük dengeleyicilerine yerleşen “ted” adlı yeni bir arka kapı buldu.
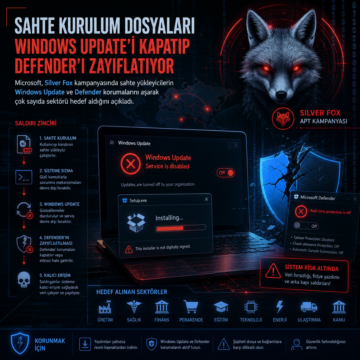
Microsoft, Silver Fox kampanyasında sahte yükleyicilerin Windows Update ve Defender korumalarını aşarak çok sayıda sektörü hedef aldığını açıkladı.
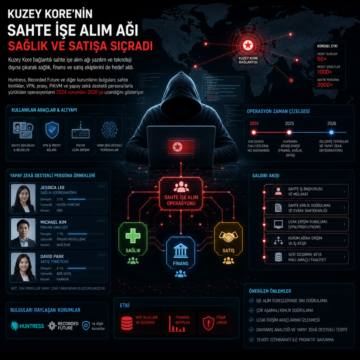
Kuzey Kore bağlantılı sahte işe alım ağı yazılım ve teknoloji dışına çıkarak sağlık, finans ve satış ekiplerini de hedef aldı.
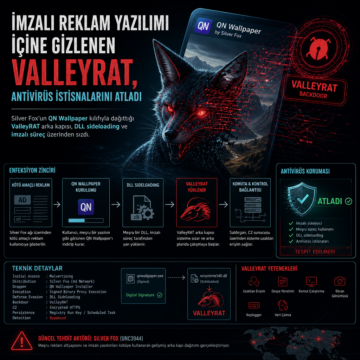
Silver Fox’un QN Wallpaper kılıfıyla dağıttığı ValleyRAT arka kapısı, DLL sideloading ve imzalı süreç üzerinden sızdı.
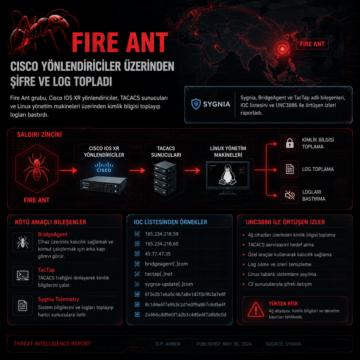
Fire Ant grubu, Cisco IOS XR yönlendiriciler, TACACS sunucuları ve Linux yönetim makineleri üzerinden kimlik bilgisi toplayıp logları bastırdı.