Nimbus Manticore, Avrupa ve Orta Doğu’ya yayılan altyapısıyla ve SSH tünelleme aracı ile TWOSTROKE benzeri backdoor kullanımıyla gündemde.
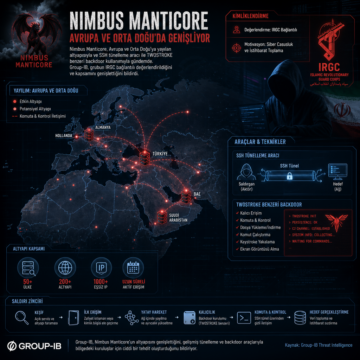


Nimbus Manticore, Avrupa ve Orta Doğu’ya yayılan altyapısıyla ve SSH tünelleme aracı ile TWOSTROKE benzeri backdoor kullanımıyla gündemde.
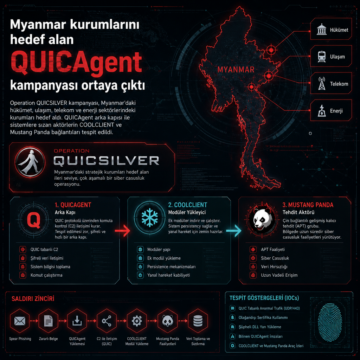
Operation QUICSILVER kampanyası Myanmar kurumlarını hedef aldı; QUICAgent, COOLCLIENT ve Mustang Panda ayrıntıları ortaya çıktı.
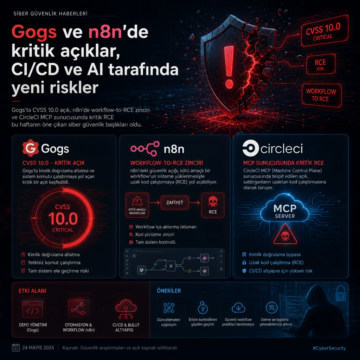
Gogs’ta CVSS 10.0 açık, n8n’de workflow-to-RCE zinciri ve CircleCI MCP sunucusunda kritik RCE bu haftanın öne çıkan siber güvenlik başlıkları oldu.

VMware vCenter’daki CVE-2026-59310 ve CVE-2026-59309 açıkları, 47 ülkede 361 IP’yi etkileyen bir kampanyada istismar edildi.

CoolClient arka kapısı yeni kernel sürücüsüyle güncellendi; HoneyMyte’nin Myanmar, Moğolistan, Pakistan ve Rusya’daki hedefleri vurduğu açıklandı.

QUIRSO, VMware vCenter hedefli kampanyada CVE-2026-59310 üzerinden kalıcı erişim kurulduğunu, 47 ülkede 361 IP’nin etkilendiğini ve saldırıda reverse_ssh…

TrueConf sunucularındaki açıklar, Rus şirketlerine PhantomCore ve web shell yüklemek için kullanıldı; Kaspersky Temmuz 2026’da tespit etti.

Silver Fox, Japonya’daki bir endüstriyel üretim kuruluşunu hedefleyen kampanyada BYOVD, DLL side-loading ve NTDLL unhooking tekniklerini bir arada kullanarak ValleyRAT dağıttı. Cato Networks’ün analizine göre saldırıda iki yeni sürücü, çift watchdog yapısı ve 43.128.26[.]132 adresi üzerinden yürütülen ek indirme zinciri öne çıktı. Ayrı bir raporda ise Güney Kore merkezli bir şirket, Atlas RAT’a ait 146 örnek bulduğunu ve Silver Fox bağlantısının kesinleşmediğini bildirdi.

Proofpoint, Laundry Bear olarak izlenen TA488’in Microsoft Outlook Web Access’taki CVE-2026-42897 açığını kullanarak 22 Temmuz 2026’dan itibaren ABD ve Avrupa’daki kamu, telekom, finans, konaklama ve havacılık hedeflerine yöneldiğini bildirdi. Yeni kampanyada half-click tekniği, OWAReaper adlı kalıcı JavaScript implantı, iki komuta-kanalı, iki sızdırma yöntemi ve tarayıcı içinde yeniden çalışan kalıcılık mekanizmaları kullanılıyor.

Güney Kore’de yürütülen ortak incelemeler, ele geçirilmiş web siteleri üzerinden AnySign4PC açığının kullanılarak ziyaretçilere fark ettirmeden arka kapı yüklendiğini ortaya koydu. Saldırılarda SIGNBT ve COPPERHEDGE aileleri, SyncHost.exe ve svchost.exe enjeksiyonu, reverse tunnel altyapısı ve silme izleri öne çıkıyor. Raporda aynı izlerin Mart 2026’daki Gunra fidye yazılımı vakasıyla da kesiştiği, ancak iki kampanyayı aynı aktöre bağlayacak kesin sonucun çıkarılamadığı belirtiliyor.