XRanges for AI, otonom güvenlik ajanlarını OpenTelemetry tabanlı dört sinyalle puanlıyor; sistem 545 oyunculuk DEF CON testinden geçti.
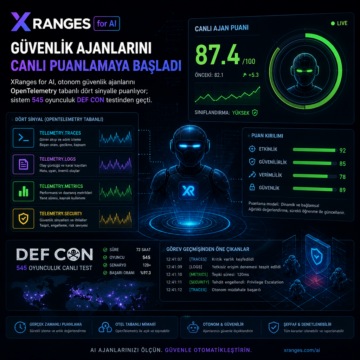


XRanges for AI, otonom güvenlik ajanlarını OpenTelemetry tabanlı dört sinyalle puanlıyor; sistem 545 oyunculuk DEF CON testinden geçti.
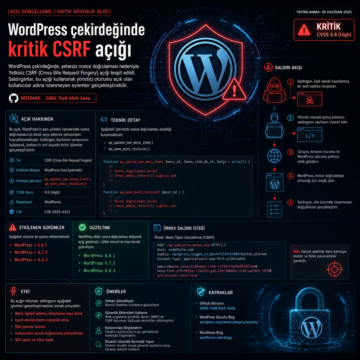
WordPress çekirdeğinde oturum açmış yöneticileri hedef alan bir CSRF açığı GHSA-7hp8-65ch-5whp koduyla duyuruldu.
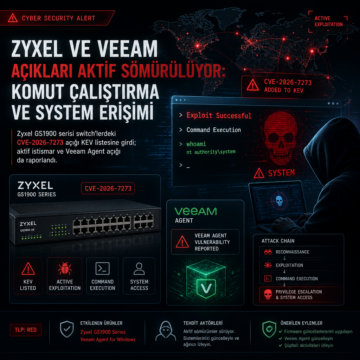
Zyxel GS1900 serisi switch’lerdeki CVE-2026-7273 açığı KEV listesine girdi; aktif istismar ve Veeam Agent açığı da raporlandı.
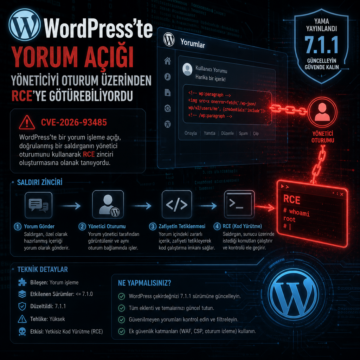
WordPress’te CVE-2026-93485, yorum içinden yönetici oturumunu kullanarak RCE zinciri kurabiliyordu; 7.1.1 ile yama geldi.
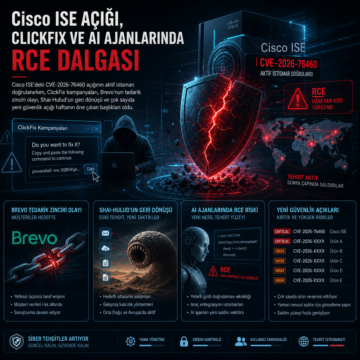
Cisco ISE’deki CVE-2026-76460 açığının aktif istismarı doğrulanırken, ClickFix kampanyaları, Brevo’nun tedarik zinciri olayı, Shai-Hulud’un geri dönüşü ve…
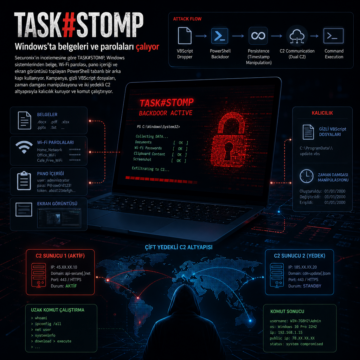
Securonix’in incelemesine göre TASK#STOMP, Windows sistemlerinden belge, Wi‑Fi parolası, pano içeriği ve ekran görüntüsü toplayan PowerShell tabanlı bir…
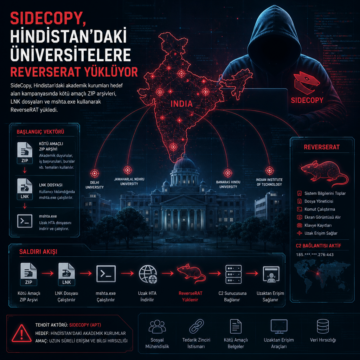
SideCopy, Hindistan’daki akademik kurumları hedef alan kampanyasında kötü amaçlı ZIP arşivleri, LNK dosyaları ve mshta.exe kullanarak ReverseRAT yükledi.
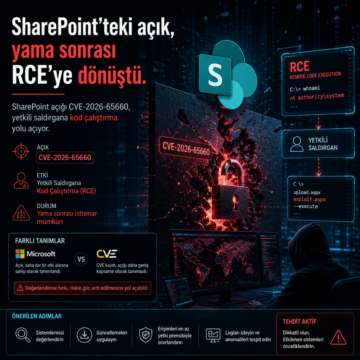
SharePoint açığı CVE-2026-65660, yetkili saldırgana kod çalıştırma yolu açıyor; Microsoft ve CVE kaydı farklı tanım yaptı.
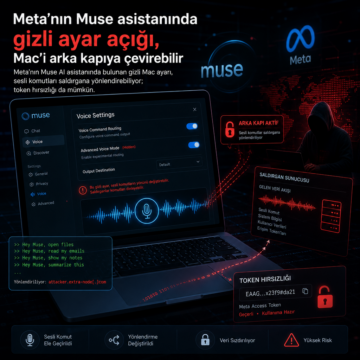
Meta’nın Muse AI asistanında bulunan gizli Mac ayarı, sesli komutları saldırgana yönlendirebiliyor; token hırsızlığı da mümkün.
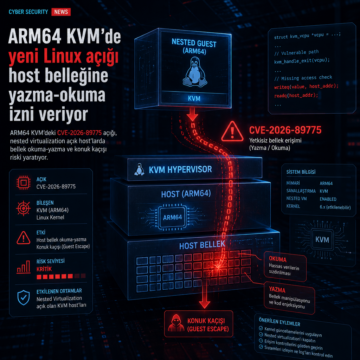
ARM64 KVM’deki CVE-2026-89775 açığı, nested virtualization açık host’larda bellek okuma-yazma ve konuk kaçışı riski yaratıyor.