Grindr, HIV verisi paylaşımı iddialarıyla açılan Birleşik Krallık davasını 26 milyon sterlin ödeyerek kapatıyor; ödeme iki taksitte yapılacak.
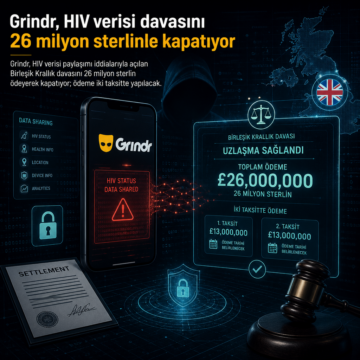


Grindr, HIV verisi paylaşımı iddialarıyla açılan Birleşik Krallık davasını 26 milyon sterlin ödeyerek kapatıyor; ödeme iki taksitte yapılacak.
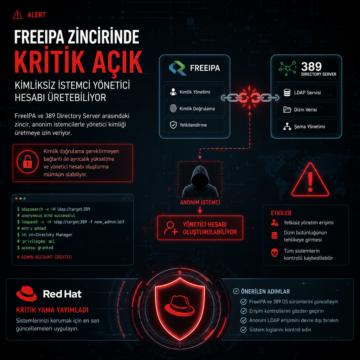
FreeIPA ve 389 Directory Server arasındaki zincir, anonim istemcilerle yönetici kimliği üretmeye izin veriyor. Red Hat kritik yama yayımladı.
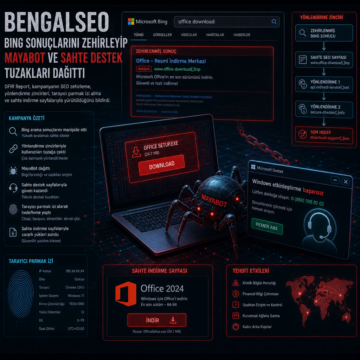
BengalSEO, Bing aramalarını manipüle edip kullanıcıları MayaBot’a ve sahte destek sayfalarına yönlendirdi.
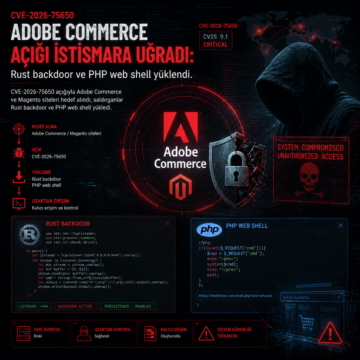
CVE-2026-75650 açığıyla Adobe Commerce ve Magento siteleri hedef alındı; saldırganlar Rust backdoor ve PHP web shell yükledi.
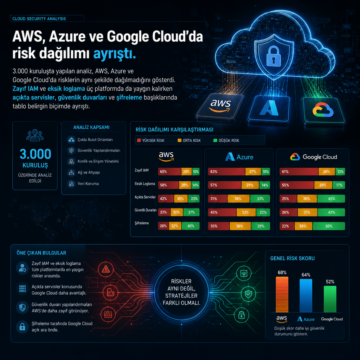
3.000 kuruluşta yapılan analiz, AWS, Azure ve Google Cloud’da risklerin aynı şekilde dağılmadığını gösterdi.
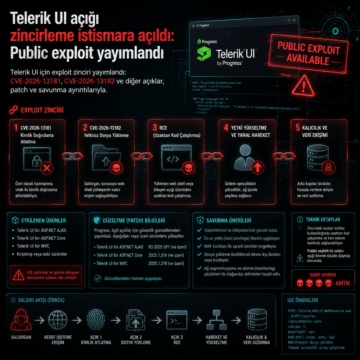
Telerik UI için exploit zinciri yayımlandı: CVE-2026-13181, CVE-2026-13182 ve diğer açıklar, patch ve savunma ayrıntılarıyla
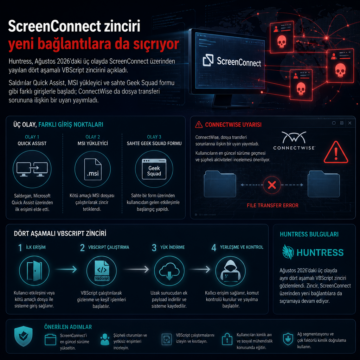
Huntress, Ağustos 2026’daki üç olayda ScreenConnect üzerinden yayılan dört aşamalı VBScript zincirini açıkladı.
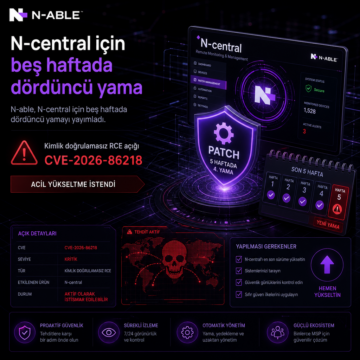
N-able, N-central için beş haftada dördüncü yamayı yayımladı. Kimlik doğrulamasız RCE açığı CVE-2026-86218 için acil yükseltme istendi.
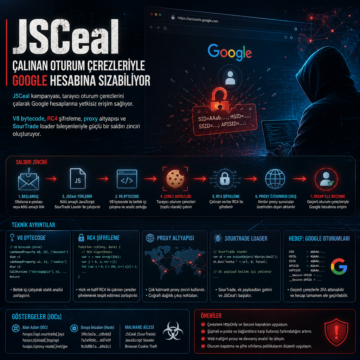
JSCeal kampanyası çerez çalarak Google oturumlarını aşıyor; V8 bytecode, RC4, proxy ve SourTrade ayrıntıları teknik raporda yer aldı.
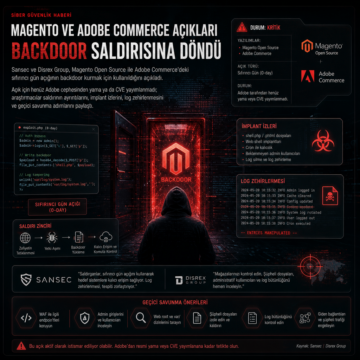
Sansec ve Disrex Group, Magento Open Source ile Adobe Commerce’deki sıfırıncı gün açığının backdoor kurmak için kullanıldığını açıkladı.