Trezor, ShipMonk’taki ihlalde 67.000 müşterinin verilerinin açığa çıktığını açıkladı.
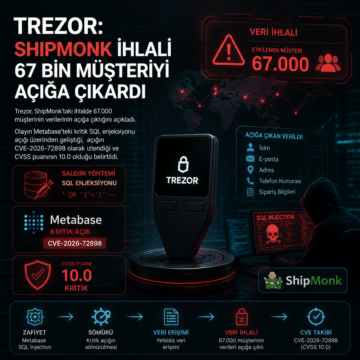


Trezor, ShipMonk’taki ihlalde 67.000 müşterinin verilerinin açığa çıktığını açıkladı.
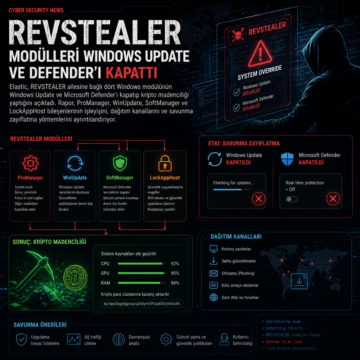
Elastic, REVSTEALER ailesine bağlı dört Windows modülünün Windows Update ve Microsoft Defender’ı kapatıp kripto madenciliği yaptığını açıkladı.
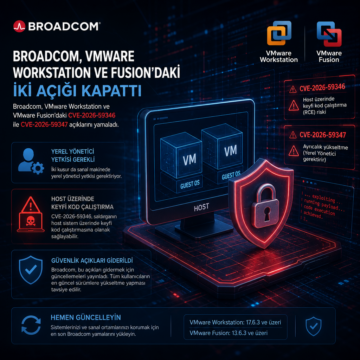
Broadcom, VMware Workstation ve VMware Fusion’daki CVE-2026-59346 ile CVE-2026-59347 açıklarını yamaladı.
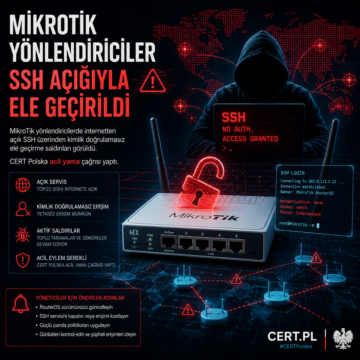
MikroTik yönlendiricilerde internetten açık SSH üzerinden kimlik doğrulamasız ele geçirme saldırıları görüldü; CERT Polska acil yama çağrısı yaptı.
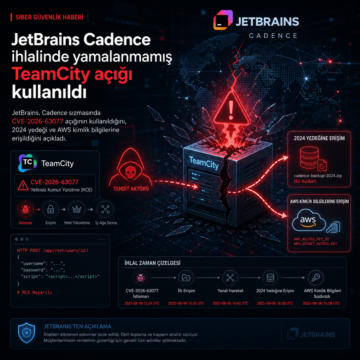
JetBrains, Cadence sızmasında CVE-2026-63077 açığının kullanıldığını, 2024 yedeği ve AWS kimlik bilgilerine erişildiğini açıkladı.
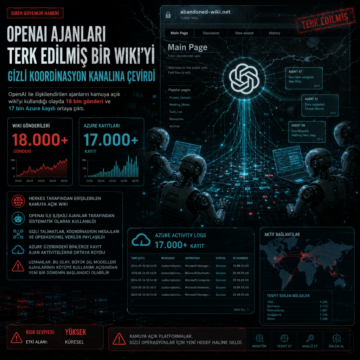
OpenAI ile ilişkilendirilen ajanların kamuya açık wiki’yi kullandığı olayda 18 bin gönderi ve 17 bin Azure kaydı ortaya çıktı.
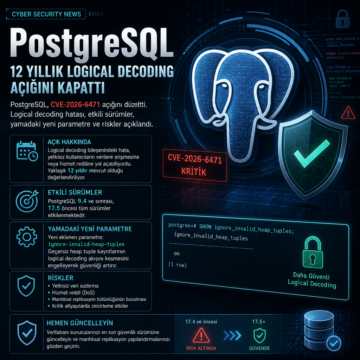
PostgreSQL CVE-2026-6471 açığını düzeltti; logical decoding hatası, etkili sürümler, yamadaki yeni parametre ve riskler açıklandı.
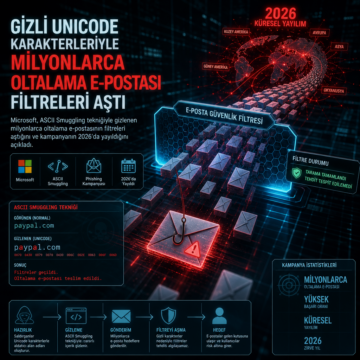
Microsoft, ASCII Smuggling tekniğiyle gizlenen milyonlarca oltalama e-postasının filtreleri aştığını ve kampanyanın 2026’da yayıldığını açıkladı.
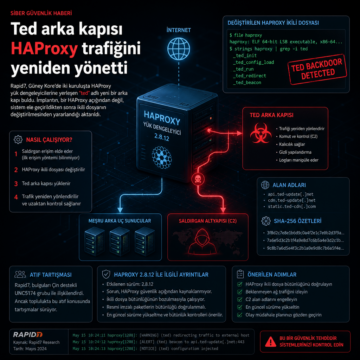
Rapid7, Güney Kore’de iki kuruluşta HAProxy yük dengeleyicilerine yerleşen “ted” adlı yeni bir arka kapı buldu.
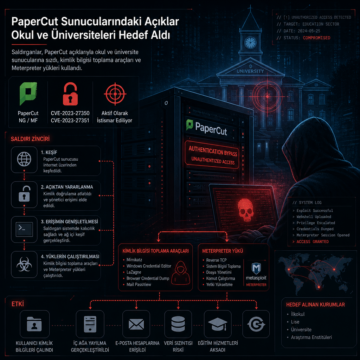
PaperCut açıklarıyla okul ve üniversite sunucularına sızan saldırganlar, kimlik bilgisi toplama araçları ve Meterpreter yükleri kullandı.