DeepSeek Harness açığı, yapay zekâ ajanının sandbox’ını tek komutla kapatmasına izin verdi. CVE-2026-82533 için düzeltme yayımlandı.
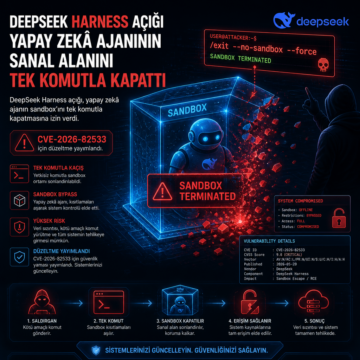


DeepSeek Harness açığı, yapay zekâ ajanının sandbox’ını tek komutla kapatmasına izin verdi. CVE-2026-82533 için düzeltme yayımlandı.
Google, Chrome V8’de aktif istismar edilen CVE-2026-87491 açığını ve toplam 230 güvenlik hatasını kapatan güncellemeyi yayımladı.
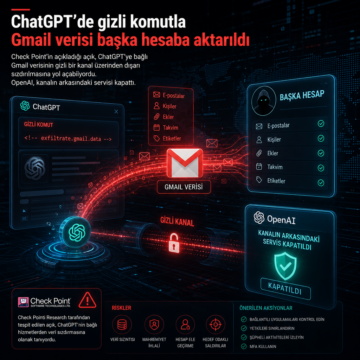
Check Point’in açıkladığı ChatGPT açığı, bağlı Gmail verisini gizli kanalla aktarabiliyordu; OpenAI kanalın arkasındaki servisi kapattı.
Google, saldırganların otonom yapay zekâ ajanlarıyla altı saatte binlerce kimliği topladığını ve AI modellerini hedef aldığını açıkladı.
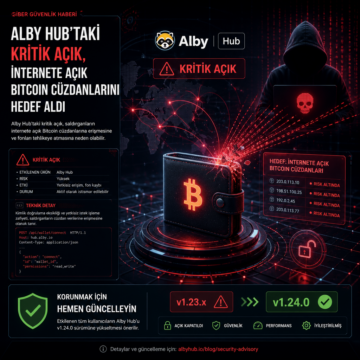
Alby Hub’taki kritik açık, internete açık Bitcoin cüzdanlarını hedef aldı. Şirket, etkilenenleri v1.24.0’a geçmeye çağırdı.
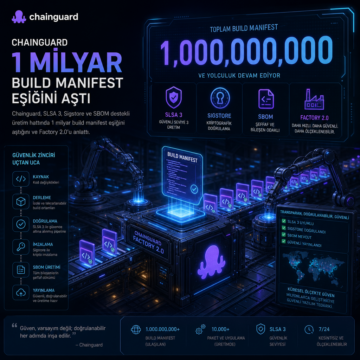
Chainguard, SLSA 3, Sigstore ve SBOM destekli üretim hattında 1 milyar build manifest eşiğini aştığını ve Factory 2.0’u anlattı.
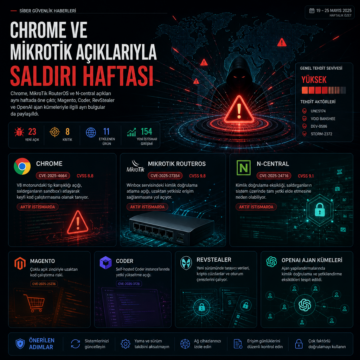
Chrome, MikroTik RouterOS ve N-central açıkları aynı haftada öne çıktı; Magento, Coder, RevStealer ve OpenAI ajan kümeleriyle ilgili ayrı bulgular da…
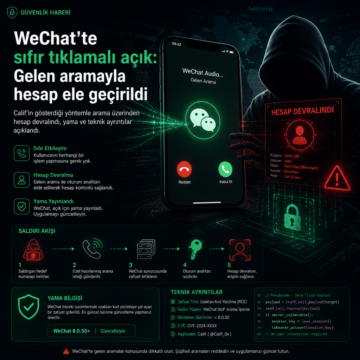
WeChat’te sıfır tıklamalı açık: Calif’in gösterdiği yöntemle arama üzerinden hesap devralındı, yama ve teknik ayrıntılar açıklandı.
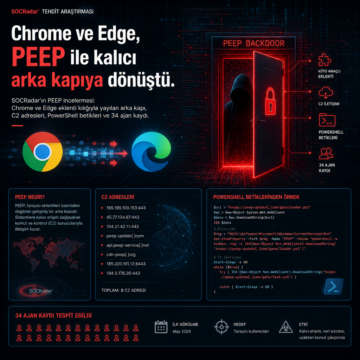
SOCRadar’ın PEEP incelemesi: Chrome ve Edge eklenti kılığıyla yayılan arka kapı, C2 adresleri, PowerShell betikleri ve 34 ajan kaydı.
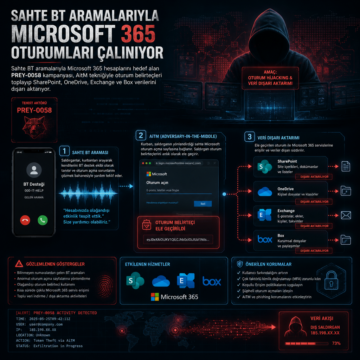
Sahte BT aramalarıyla Microsoft 365 hesaplarını hedef alan PREY-0058 kampanyası, AitM tekniğiyle oturum belirteçleri toplayıp SharePoint, OneDrive…