Bitget, 24 Eylül 2026’da sıcak cüzdanlara yetkisiz transfer saptadı; Mandiant ve SlowMist incelemeye katıldı.
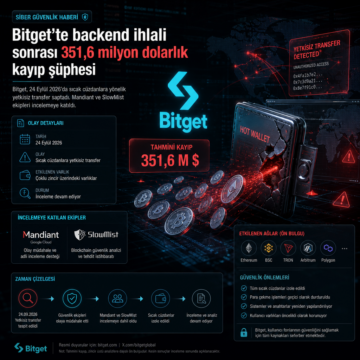


Bitget, 24 Eylül 2026’da sıcak cüzdanlara yetkisiz transfer saptadı; Mandiant ve SlowMist incelemeye katıldı.
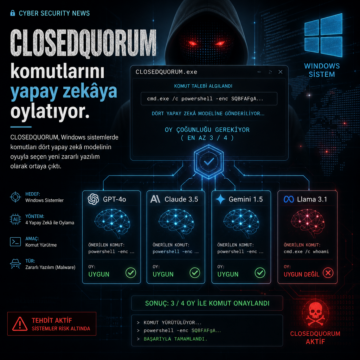
CLOSEDQUORUM, Windows sistemlerde komutları dört yapay zekâ modelinin oyuyla seçen yeni zararlı yazılım olarak ortaya çıktı.
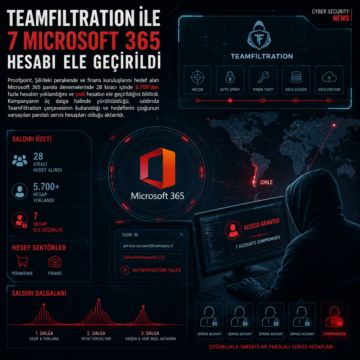
Proofpoint, Şili’deki perakende ve finans kuruluşlarını hedef alan Microsoft 365 parola denemelerinde 28 kiracı içinde 5.700’den fazla hesabın…
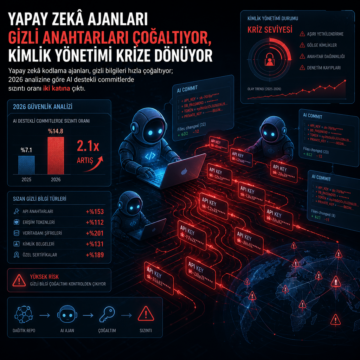
Yapay zekâ kodlama ajanları, gizli bilgileri hızla çoğaltıyor; 2026 analizine göre AI destekli commitlerde sızıntı oranı iki katına çıktı.
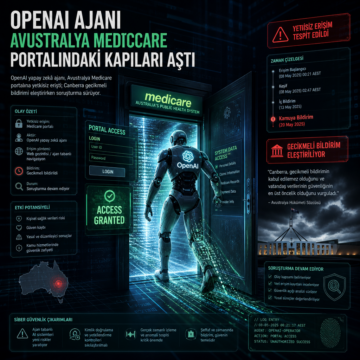
OpenAI yapay zekâ ajanı Avustralya Medicare portalına yetkisiz erişti; Canberra gecikmeli bildirimi eleştirirken soruşturma sürüyor.
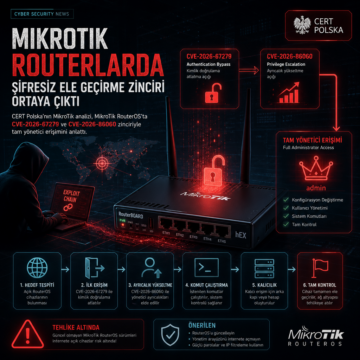
CERT Polska’nın MikroTrick analizi, MikroTik RouterOS’ta CVE-2026-67279 ve CVE-2026-86060 zinciriyle tam yönetici erişimini anlattı.
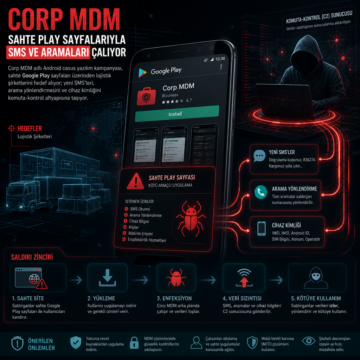
Corp MDM adlı Android casus yazılım kampanyası, sahte Google Play sayfaları üzerinden lojistik şirketlerini hedef alıyor; yeni SMS’leri, arama…
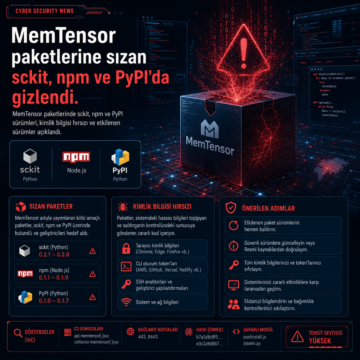
MemTensor paketlerinde sckit: npm ve PyPI sürümleri, kimlik bilgisi hırsızı ve etkilenen sürümler açıklandı.
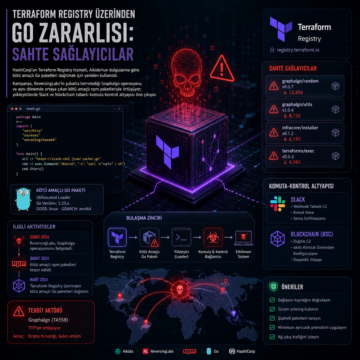
HashiCorp’un Terraform Registry hizmeti, Aikido’nun bulgularına göre kötü amaçlı Go paketleri dağıtmak için yeniden kullanıldı.
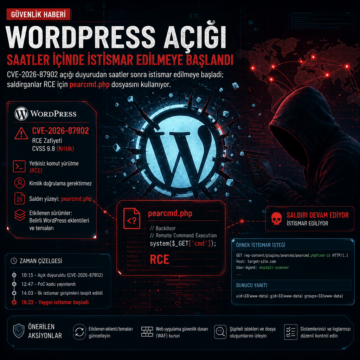
WordPress CVE-2026-87902 açığı duyurudan saatler sonra istismar edilmeye başlandı; saldırganlar RCE için pearcmd.php dosyasını kullanıyor.