Elementor CSRF açığı WordPress sitelerini tehdit ediyor; 4.3.0 ve 4.3.1 sürümleri etkileniyor, yama 4.3.2 ile yayımlandı.
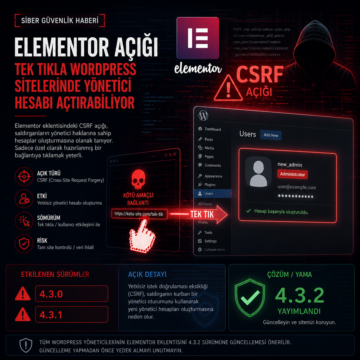


Elementor CSRF açığı WordPress sitelerini tehdit ediyor; 4.3.0 ve 4.3.1 sürümleri etkileniyor, yama 4.3.2 ile yayımlandı.
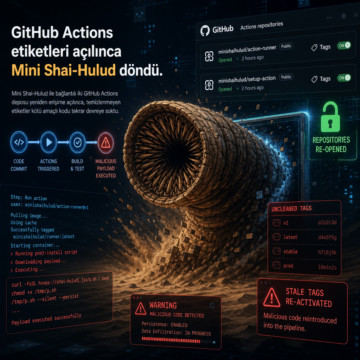
Mini Shai-Hulud ile bağlantılı iki GitHub Actions deposu yeniden erişime açılınca, temizlenmeyen etiketler kötü amaçlı kodu tekrar devreye soktu.
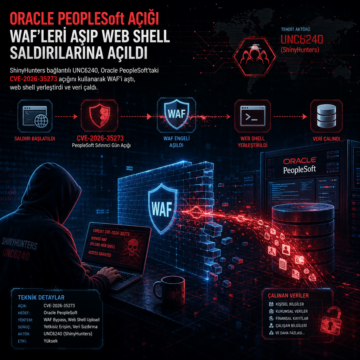
ShinyHunters bağlantılı UNC6240, Oracle PeopleSoft’taki CVE-2026-35273 açığını kullanarak WAF’i aştı, web shell yerleştirdi ve veri çaldı.
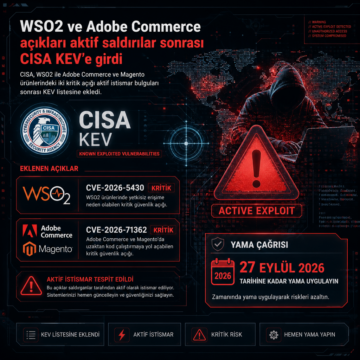
CISA, WSO2 ile Adobe Commerce ve Magento ürünlerindeki iki kritik açığı aktif istismar bulguları sonrası KEV listesine ekledi.
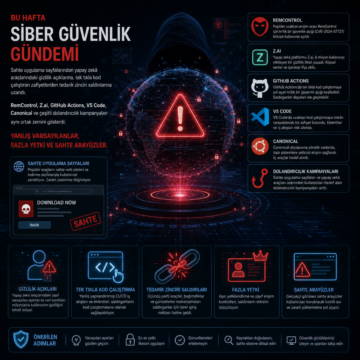
Bu hafta siber güvenlik gündemi, sahte uygulama sayfalarından yapay zekâ araçlarındaki gizlilik açıklarına, tek tıkla kod çalıştıran zafiyetlerden tedarik…
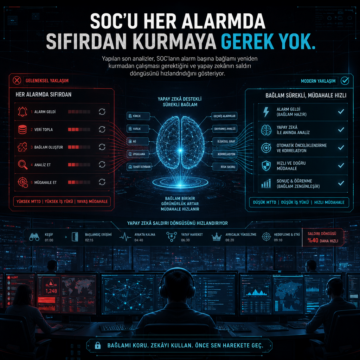
Yapılan son analizler, SOC’ların alarm başına bağlamı yeniden kurmadan çalışması gerektiğini ve yapay zekânın saldırı döngüsünü hızlandırdığını gösteriyor.
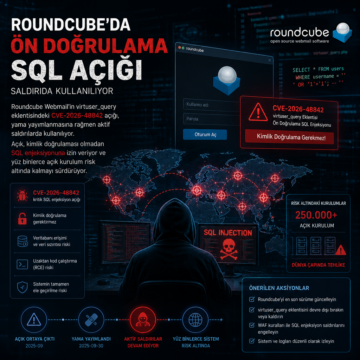
Roundcube Webmail’in virtuser_query eklentisindeki CVE-2026-48842 açığı, yama yayımlanmasına rağmen aktif saldırılarda kullanılıyor.
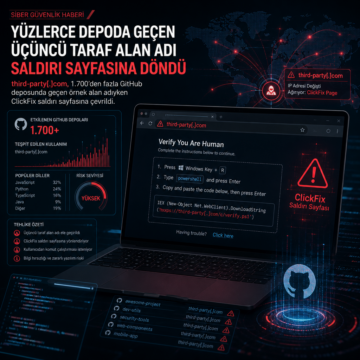
third-party[.]com, 1.700’den fazla GitHub deposunda geçen örnek alan adıyken ClickFix saldırı sayfasına çevrildi.
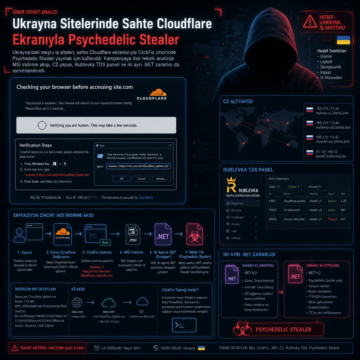
Ukrayna’daki meşru iş siteleri sahte Cloudflare ekranlarıyla ClickFix zincirinde Psychedelic Stealer yaymak için kullanıldı; kampanyaya dair teknik…
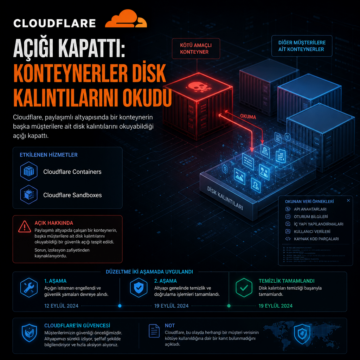
Cloudflare, paylaşımlı altyapısında bir konteynerin başka müşterilere ait disk kalıntılarını okuyabildiği açığı kapattı.