GitLab’in e-posta token’ı süresiz kaldığı için sızarsa kod gönderme ve CI çalıştırma yetkisi verebiliyor; saldırı IP ve 2FA’yı da aşabiliyor.
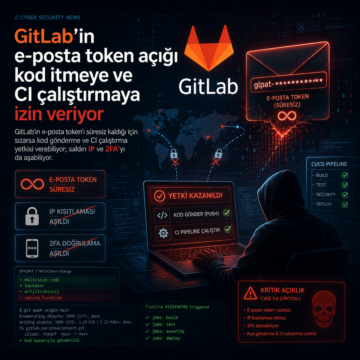


GitLab’in e-posta token’ı süresiz kaldığı için sızarsa kod gönderme ve CI çalıştırma yetkisi verebiliyor; saldırı IP ve 2FA’yı da aşabiliyor.
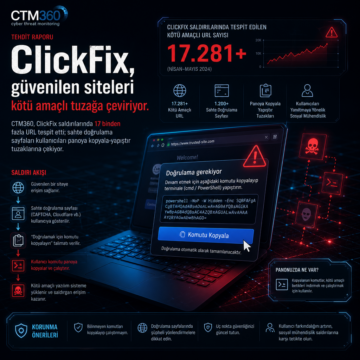
CTM360, ClickFix saldırılarında 17 binden fazla URL tespit etti; sahte doğrulama sayfaları kullanıcıları panoya kopyala-yapıştır tuzaklarına çekiyor.
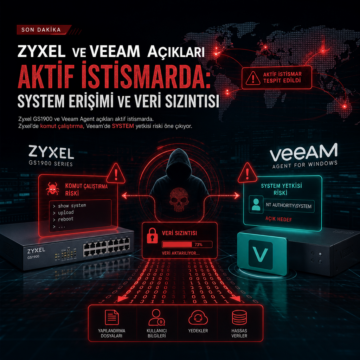
Zyxel GS1900 ve Veeam Agent açıkları aktif istismarda. Zyxel’de komut çalıştırma, Veeam’de SYSTEM yetkisi riski öne çıkıyor.
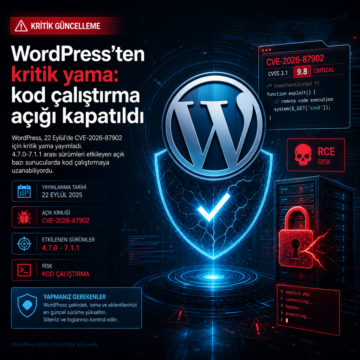
WordPress, 22 Eylül’de CVE-2026-87902 için kritik yama yayımladı.
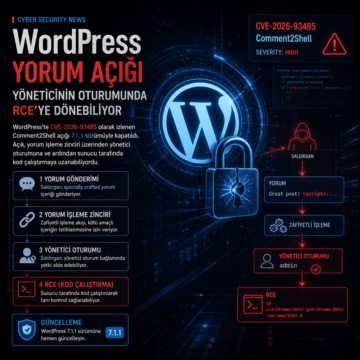
WordPress’te CVE-2026-93485 olarak izlenen Comment2Shell açığı 7.1.1 sürümüyle kapatıldı.
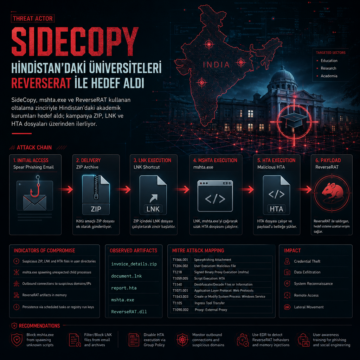
SideCopy, mshta.exe ve ReverseRAT kullanan oltalama zinciriyle Hindistan’daki akademik kurumları hedef aldı; kampanya ZIP, LNK ve HTA dosyaları üzerinden…
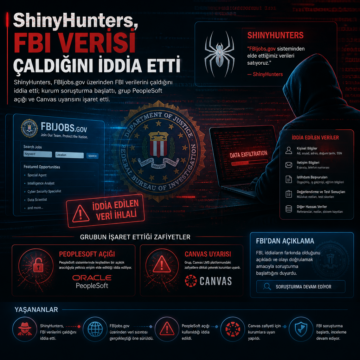
ShinyHunters, FBIjobs.gov üzerinden FBI verilerini çaldığını iddia etti; kurum soruşturma başlattı, grup PeopleSoft açığı ve Canvas uyarısını işaret etti.
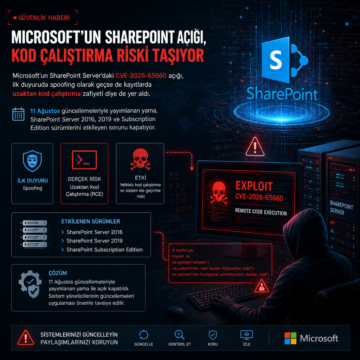
Microsoft’un SharePoint Server’daki CVE-2026-65660 açığı, ilk duyuruda spoofing olarak geçse de kayıtlarda uzaktan kod çalıştırma zafiyeti diye de yer…
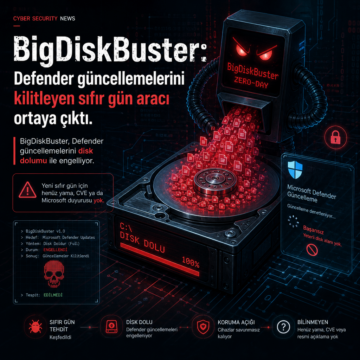
BigDiskBuster, Defender güncellemelerini disk dolumu ile engelliyor. Yeni sıfır gün için henüz yama, CVE ya da Microsoft duyurusu yok.
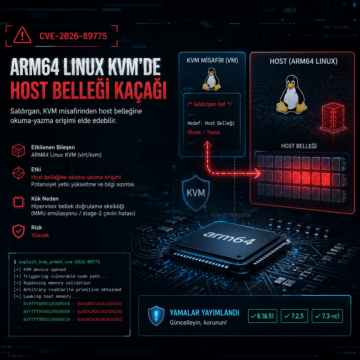
CVE-2026-89775, ARM64 Linux KVM’de host belleğine okuma-yazma erişimi sağlıyor. Yama 6.18.51, 7.2.5 ve 7.3-rc1’e geldi.