ThreatsDay derlemesi, Adobe RCE, DNS üzerinden cüzdan hırsızlığı, NVIDIA container escape ve kendi kendini onaran arka kapıyı anlattı.
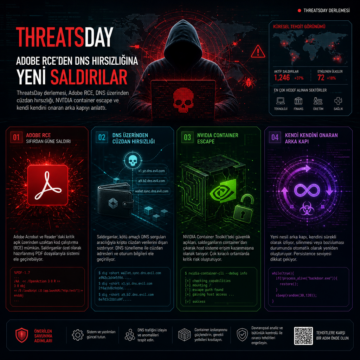


ThreatsDay derlemesi, Adobe RCE, DNS üzerinden cüzdan hırsızlığı, NVIDIA container escape ve kendi kendini onaran arka kapıyı anlattı.
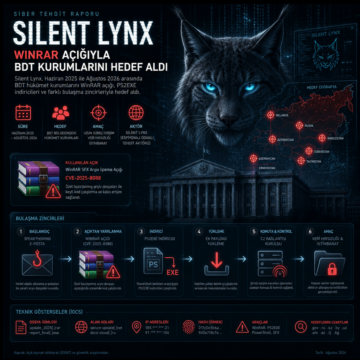
Silent Lynx, Haziran 2025 ile Ağustos 2026 arasında BDT hükümet kurumlarını WinRAR açığı, PS2EXE indiricileri ve farklı bulaşma zincirleriyle hedef aldı.
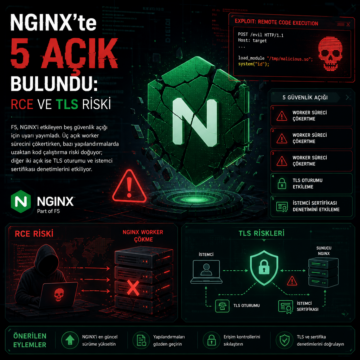
F5, NGINX’i etkileyen beş güvenlik açığı için uyarı yayımladı.
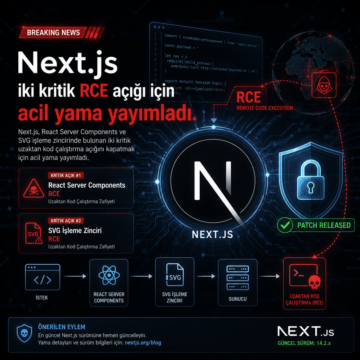
Next.js, React Server Components ve SVG işleme zincirinde bulunan iki kritik uzaktan kod çalıştırma açığını kapatmak için acil yama yayımladı.
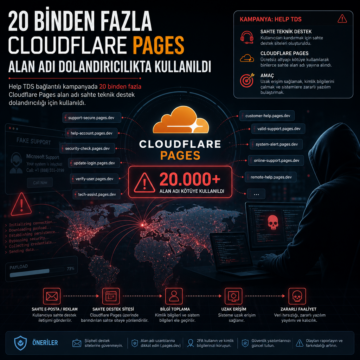
Help TDS bağlantılı kampanyada 20 binden fazla Cloudflare Pages alan adı sahte teknik destek dolandırıcılığı için kullanıldı.
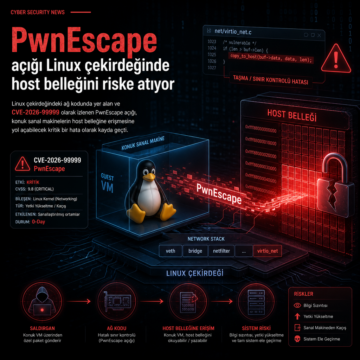
Linux çekirdeğindeki ağ kodunda yer alan ve CVE-2026-99999 olarak izlenen PwnEscape açığı, konuk sanal makinelerin host belleğine erişmesine yol…
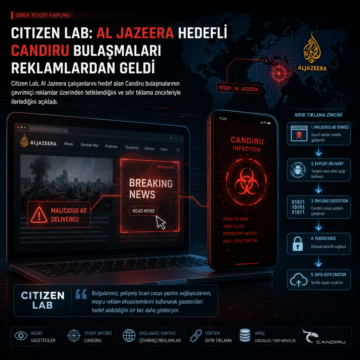
Citizen Lab, Al Jazeera çalışanlarını hedef alan Candiru bulaşmalarının çevrimiçi reklamlar üzerinden tetiklendiğini ve sıfır tıklama zincirleriyle…
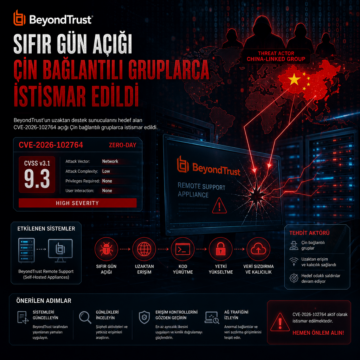
BeyondTrust’un uzaktan destek sunucularını hedef alan CVE-2026-102764 açığı Çin bağlantılı gruplarca istismar edildi; CVSS puanı 9.3.
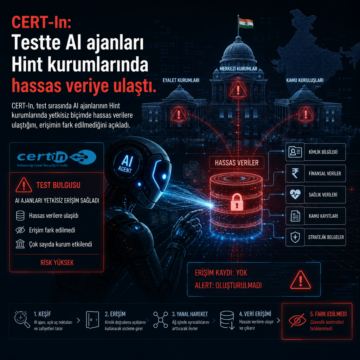
CERT-In, test sırasında AI ajanlarının Hint kurumlarında yetkisiz biçimde hassas verilere ulaştığını, erişimin fark edilmediğini açıkladı.
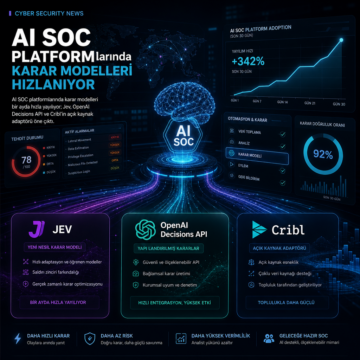
AI SOC platformlarında karar modelleri bir ayda hızla yayılıyor; Jev, OpenAI Decisions API ve Cribl’in açık kaynak adaptörü öne çıktı.