Yapay zekâ çıktısı adli bilişimde hız sağlıyor ama doğrulama standartları geride kalıyor; güven arttıkça hata riski de büyüyor.
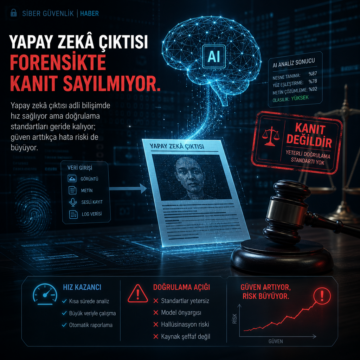


Yapay zekâ çıktısı adli bilişimde hız sağlıyor ama doğrulama standartları geride kalıyor; güven arttıkça hata riski de büyüyor.
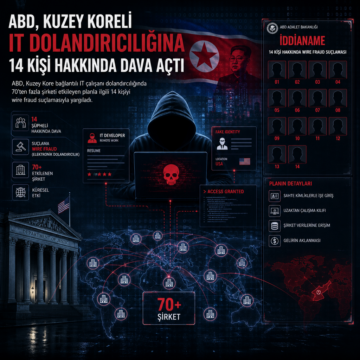
ABD, Kuzey Kore bağlantılı IT çalışanı dolandırıcılığında 70’ten fazla şirketi etkileyen planla ilgili 14 kişiyi wire fraud suçlamasıyla yargıladı.
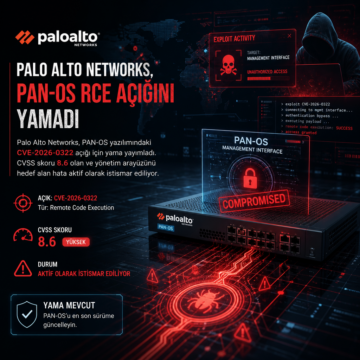
Palo Alto Networks, PAN-OS yazılımındaki CVE-2026-0322 açığı için yama yayımladı.
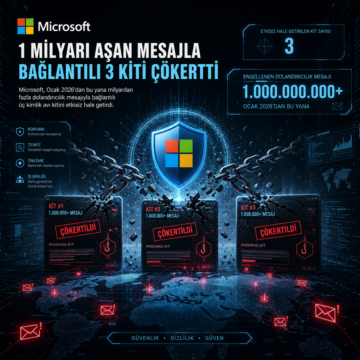
Microsoft, Ocak 2026’dan bu yana milyardan fazla dolandırıcılık mesajıyla bağlantılı üç kimlik avı kitini etkisiz hale getirdi.
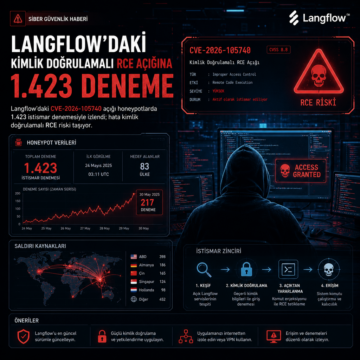
Langflow’daki CVE-2026-105740 açığı honeypotlarda 1.423 istismar denemesiyle izlendi; hata kimlik doğrulamalı RCE riski taşıyor.
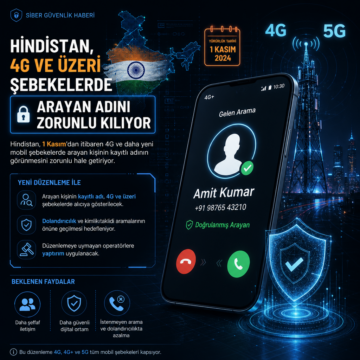
Hindistan, 1 Kasım’dan itibaren 4G ve daha yeni mobil şebekelerde arayan kişinin kayıtlı adının görünmesini zorunlu hale getiriyor.
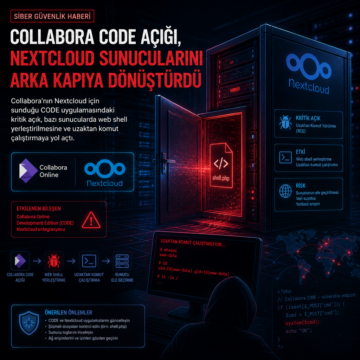
Collabora’nın Nextcloud için sunduğu CODE uygulamasındaki kritik açık, bazı sunucularda web shell yerleştirilmesine ve uzaktan komut çalıştırmaya yol açtı.
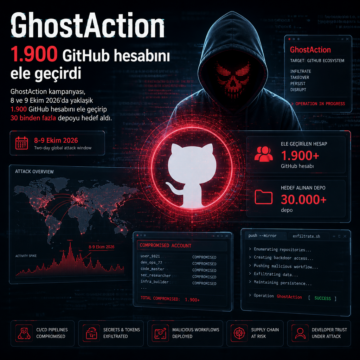
GhostAction kampanyası, 8 ve 9 Ekim 2026’da yaklaşık 1.900 GitHub hesabını ele geçirip 30 binden fazla depoyu hedef aldı.
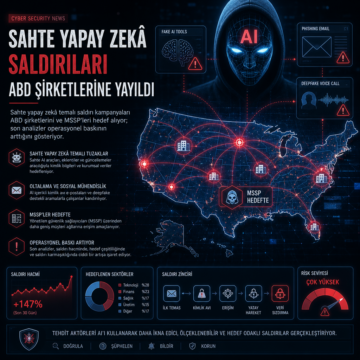
Sahte yapay zekâ temalı saldırı kampanyaları ABD şirketlerini ve MSSP’leri hedef alıyor; son analizler operasyonel baskının arttığını gösteriyor.
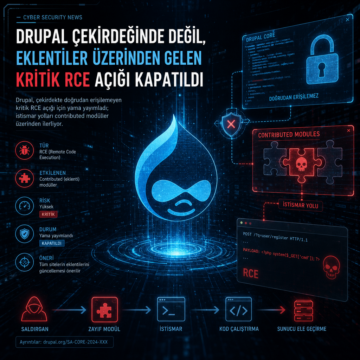
Drupal, çekirdekte doğrudan erişilemeyen kritik RCE açığı için yama yayımladı; istismar yolları contributed modüller üzerinden ilerliyor.