ownCloud açığı CVE-2023-49105, Filipinler’de bir nükleer araştırma kurumundan 176 dosya sızdıran saldırıda istismar edildi.
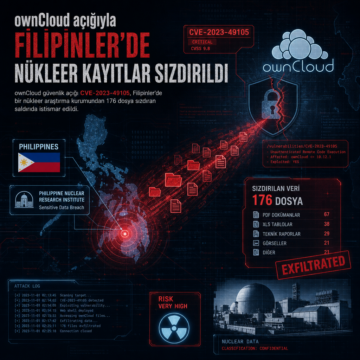


ownCloud açığı CVE-2023-49105, Filipinler’de bir nükleer araştırma kurumundan 176 dosya sızdıran saldırıda istismar edildi.
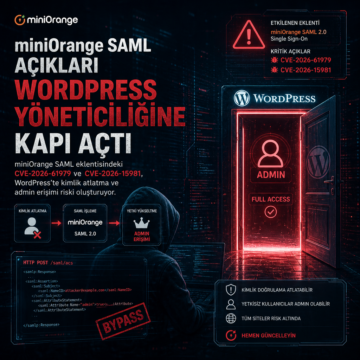
miniOrange SAML eklentisindeki CVE-2026-61979 ve CVE-2026-15981, WordPress’te kimlik atlatma ve admin erişimi riski oluşturuyor.

CVE-2026-32475, Elementor Pro’nun Forms modülündeki File Upload alanında giriş gerektirmeyen saldırganlara PHP yükleyip uzaktan kod çalıştırma imkânı…

Forminator eklentisindeki CVE-2026-15748 açığı, kötü amaçlı dosya yüklemeyle bazı koşullarda uzaktan kod çalıştırmaya yol açıyor.

WordPress BdThemes eklentileri, yönetici panelindeki tanıtım verilerini taşıyan JSON akışının zehirlenmesiyle hedef alındı.

wp2shell zinciri, WordPress’in CVE-2026-63030 ve CVE-2026-60137 açıkları üzerinden kamuya açık exploit kodlarıyla geniş ölçekli taramalara dönüştü. Araştırmacılar 13 IP adresi, on binlerce girişim, kötü amaçlı eklentiler, arka kapı hesapları ve Overlord RAT kurulumu dahil birçok post-exploitation faaliyeti tespit etti.

WordPress 6.9 ve 7.0 sürümlerindeki birleşik çekirdek açığı, anonim HTTP istekleriyle yetkisiz kod çalıştırılmasına izin veriyor. 21 Temmuz 2026'da yayımlanan 6.9.5 ve 7.0.2 sürümleri ile sorun giderildi. Uzmanlar, güncellemeyi erteleyenler için WAF engelleme ve REST API devre dışı bırakma gibi geçici önlemler öneriyor.
Son dönemde ortaya çıkan gelişmiş web skimming kampanyası, özellikle Magento ve WordPress altyapılı e-ticaret sitelerini hedef alıyor. Saldırganlar, Stripe ödeme seçeneğini taklit eden sahte formlar aracılığıyla kredi kartı bilgilerini ve kişisel verileri çalıyor. Bu tehdit, ödeme güvenliği ve e-posta güvenliği alanlarında yeni önlemler alınmasını gerektiriyor.
WordPress King Addons eklentisinde CVE-2025-8489 kodlu kritik bir yetki yükseltme açığı keşfedildi. Kimlik doğrulaması yapılmadan saldırganların yönetici hesabı oluşturmasına olanak tanıyan bu zafiyet, dünya genelinde 10.000'den fazla aktif kurulumda risk oluşturuyor. Güvenlik ekipleri, güncel yamaların uygulanması ve anormal yönetici aktivitelerinin izlenmesini öneriyor.
CISA, Gladinet ve Control Web Panel (CWP) uygulamalarındaki kritik güvenlik açıklarını KEV kataloğuna ekledi. Gladinet'teki dosya ifşası ve CWP'deki komut enjeksiyonu açıkları, sahada aktif olarak sömürülüyor. Federal kurumlar için yamaların 25 Kasım 2025'e kadar uygulanması zorunlu hale getirildi. Ayrıca, WordPress eklentilerinde tespit edilen kritik açıklar da kullanıcıların dikkatine sunuldu.