Chrome ile Windows’u hedef alan üç aşamalı sıfır gün zinciri, iki ayrı Çin bağlantılı grup tarafından kullanıldı.
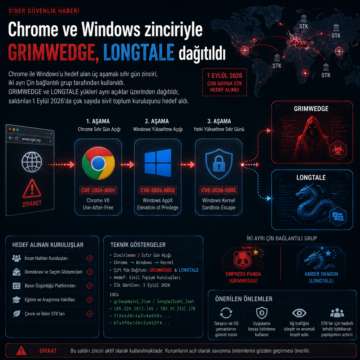


Chrome ile Windows’u hedef alan üç aşamalı sıfır gün zinciri, iki ayrı Çin bağlantılı grup tarafından kullanıldı.

UNC3569, Sogou Input Method’daki açığı kullanarak GRAYRABBIT arka kapısını yükledi.
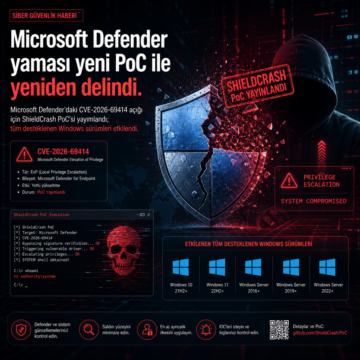
Microsoft Defender’daki CVE-2026-69414 açığı için ShieldCrash PoC’si yayımlandı; tüm desteklenen Windows sürümleri etkilendi.
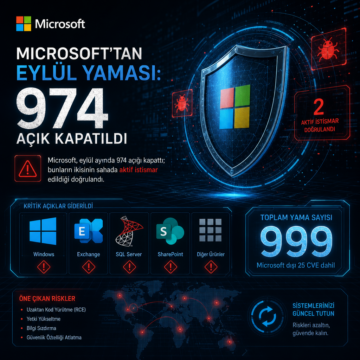
Microsoft, eylül ayında 974 açığı kapattı; bunların ikisinin sahada aktif istismar edildiği doğrulandı.
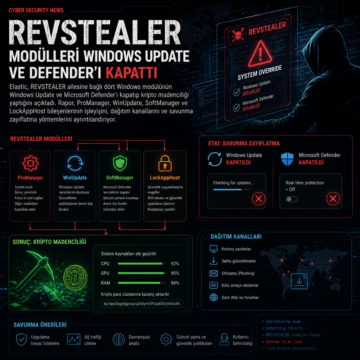
Elastic, REVSTEALER ailesine bağlı dört Windows modülünün Windows Update ve Microsoft Defender’ı kapatıp kripto madenciliği yaptığını açıkladı.
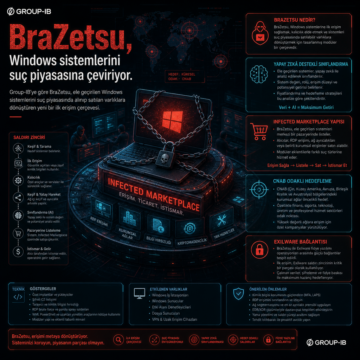
Group-IB’ye göre BraZetsu, ele geçirilen Windows sistemlerini suç piyasasında alınıp satılan varlıklara dönüştüren yeni bir ilk erişim çerçevesi.
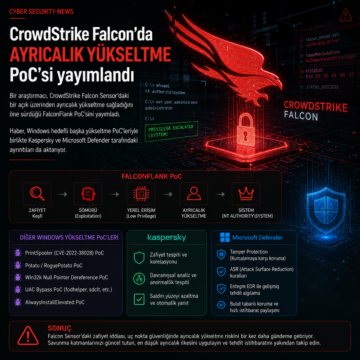
Bir araştırmacı, CrowdStrike Falcon Sensor’daki bir açık üzerinden ayrıcalık yükseltme sağladığını öne sürdüğü FalconFlank PoC’sini yayımladı.
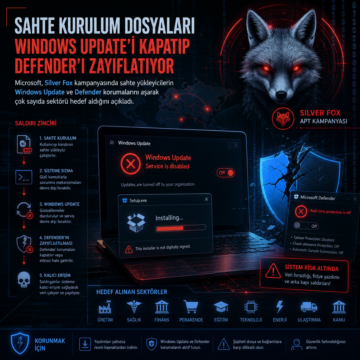
Microsoft, Silver Fox kampanyasında sahte yükleyicilerin Windows Update ve Defender korumalarını aşarak çok sayıda sektörü hedef aldığını açıkladı.
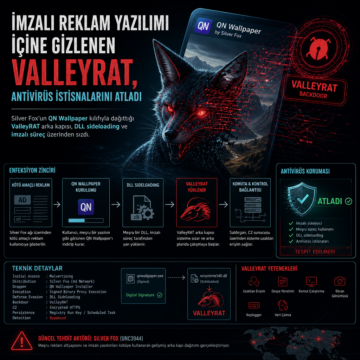
Silver Fox’un QN Wallpaper kılıfıyla dağıttığı ValleyRAT arka kapısı, DLL sideloading ve imzalı süreç üzerinden sızdı.
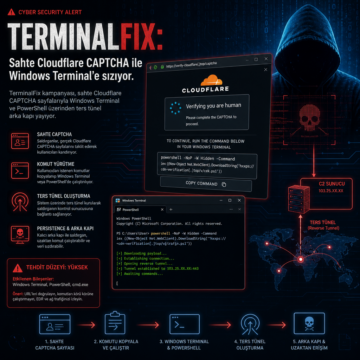
TerminalFix kampanyası, sahte Cloudflare CAPTCHA sayfalarıyla Windows Terminal ve PowerShell üzerinden ters tünel arka kapı yayıyor.