Securonix’in incelemesine göre TASK#STOMP, Windows sistemlerinden belge, Wi‑Fi parolası, pano içeriği ve ekran görüntüsü toplayan PowerShell tabanlı bir…
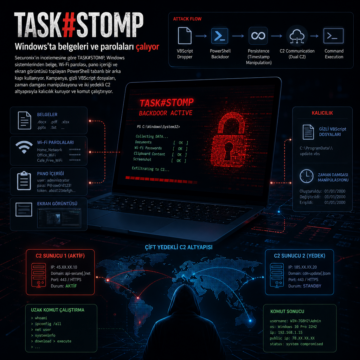


Securonix’in incelemesine göre TASK#STOMP, Windows sistemlerinden belge, Wi‑Fi parolası, pano içeriği ve ekran görüntüsü toplayan PowerShell tabanlı bir…
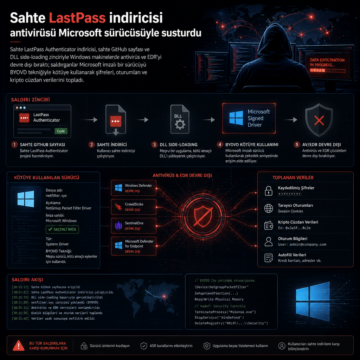
Sahte LastPass Authenticator indiricisi, sahte GitHub sayfası ve DLL side-loading zinciriyle Windows makinelerde antivirüs ve EDR’yi devre dışı bıraktı…
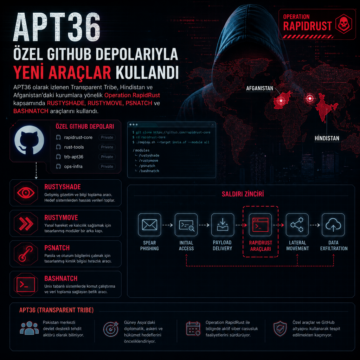
APT36 olarak izlenen Transparent Tribe, Hindistan ve Afganistan’daki kurumlara yönelik Operation RapidRust kapsamında RUSTYSHADE, RUSTYMOVE, PSNATCH ve…
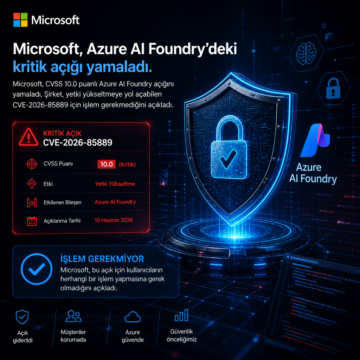
Microsoft, CVSS 10.0 puanlı Azure AI Foundry açığını yamaladı. Şirket, yetki yükseltmeye yol açabilen CVE-2026-85889 için işlem gerekmediğini açıkladı.
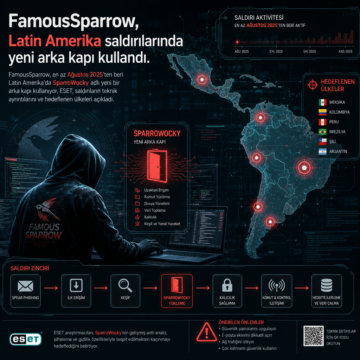
FamousSparrow, en az Ağustos 2025’ten beri Latin Amerika’da SparroWocky adlı yeni bir arka kapı kullanıyor.
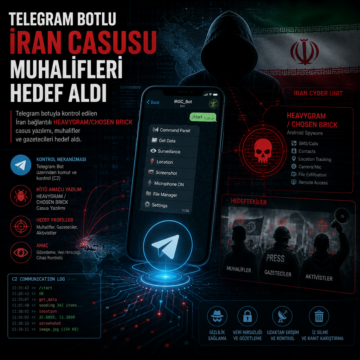
Telegram botuyla kontrol edilen İran bağlantılı HEAVYGRAM/CHOSEN BRICK casus yazılımı, muhalifler ve gazetecileri hedef aldı.
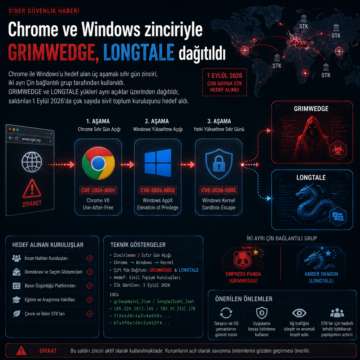
Chrome ile Windows’u hedef alan üç aşamalı sıfır gün zinciri, iki ayrı Çin bağlantılı grup tarafından kullanıldı.

UNC3569, Sogou Input Method’daki açığı kullanarak GRAYRABBIT arka kapısını yükledi.
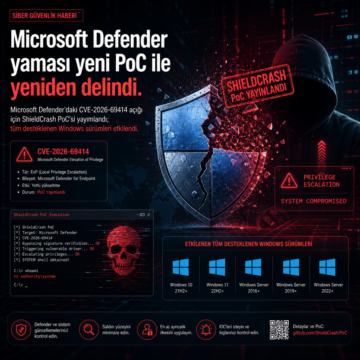
Microsoft Defender’daki CVE-2026-69414 açığı için ShieldCrash PoC’si yayımlandı; tüm desteklenen Windows sürümleri etkilendi.
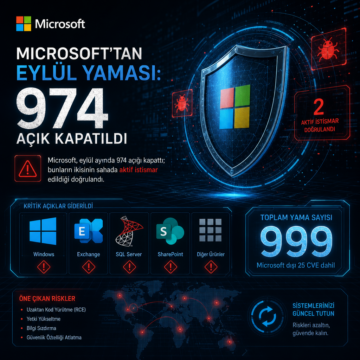
Microsoft, eylül ayında 974 açığı kapattı; bunların ikisinin sahada aktif istismar edildiği doğrulandı.