Ubuntu’nun 26.04, 24.04 ve 22.04 LTS sürümlerinde yamalanmayan CVE-2026-80521 açığı için exploit yayımlandı.
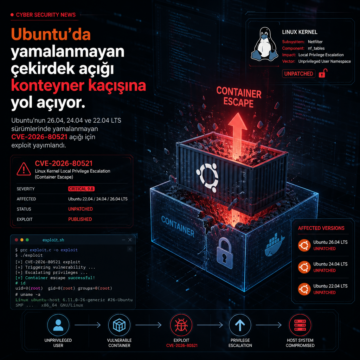


Ubuntu’nun 26.04, 24.04 ve 22.04 LTS sürümlerinde yamalanmayan CVE-2026-80521 açığı için exploit yayımlandı.
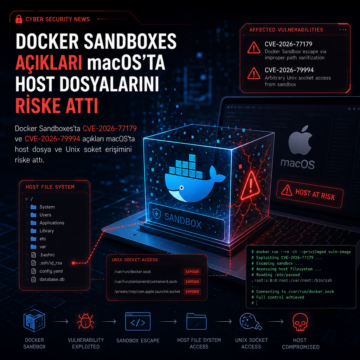
Docker Sandboxes’ta CVE-2026-77179 ve CVE-2026-79994 açıkları macOS’ta host dosya ve Unix soket erişimini riske attı.
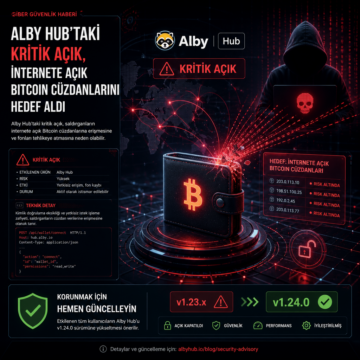
Alby Hub’taki kritik açık, internete açık Bitcoin cüzdanlarını hedef aldı. Şirket, etkilenenleri v1.24.0’a geçmeye çağırdı.

JADEPUFFER grubunun Langflow’daki CVE-2025-3248 açığını kullanarak ENCFORGE adlı yeni bir Go fidye yazılımı dağıttığı bildirildi. Saldırı, model ağırlıkları, vektör indeksleri ve eğitim veri setlerini hedef alırken, saldırganların Docker soketi üzerinden host’a çıkış denemesi yaptığı ve veri sızdırma yeteneği olmayan bu zararlı yazılımın yalnızca şifreleme üzerine kurulduğu aktarıldı.
Son analizlere göre, kötü niyetli aktörler KICS Docker görüntülerinin bazı etiketlerini ele geçirerek resmi olmayan sürümler ekledi. Bu tedarik zinciri saldırısı, özellikle konteyner tabanlı geliştirme ortamlarını ve VS Code kullanıcılarını hedef alıyor. Siber güvenlik profesyonelleri için saldırı zinciri ve savunma yöntemleri kritik önem taşıyor.
Kasım 2025'ten beri aktif olan TeamPCP tehdit grubu, Docker, Kubernetes ve React2Shell (CVE-2025-55182) gibi zafiyetleri kullanarak bulut ortamlarını hedef alıyor. Bu kampanya, bulut altyapılarını proxy, veri hırsızlığı ve kripto madenciliği için suistimal eden otomatikleşmiş bir saldırı zinciri sunuyor. Siber güvenlik profesyonelleri için bulut güvenliği ve olay müdahale stratejilerinin önemi art
Son haftalarda yapay zeka tabanlı kötü amaçlı yazılımlar, rekor seviyede 31.4 Tbps DDoS saldırıları ve popüler yazılımlarda tedarik zinciri saldırıları öne çıktı. Almanya’dan ABD’ye, Avrupa’dan küresel pazarlara yayılan bu tehditler, güvenilen sistemlerdeki zafiyetlerin nasıl istismar edildiğini gösteriyor.
Docker Desktop ve CLI'de yer alan Ask Gordon AI asistanındaki kritik bir meta veri işleme açığı, kötü amaçlı Docker görüntüleri üzerinden uzaktan kod çalıştırma ve hassas veri sızdırma riskini doğuruyor. Kasım 2025'te yayımlanan 4.50.0 sürümüyle kapatılan bu zafiyet, yapay zeka destekli konteyner yönetiminde yeni güvenlik önlemlerinin gerekliliğini ortaya koyuyor.
Son dönemde, özellikle üretim ve devlet kurumlarını hedef alan gelişmiş yükleyici kampanyaları, yapay zeka destekli sohbet botu ve blok zinciri açıkları ile birlikte ciddi tehditler oluşturuyor. Güney Kore’den Kuzey Kore’ye, Avrupa’dan Orta Doğu’ya uzanan saldırılar, hem kurumsal hem de tüketici teknolojilerinde yeni riskler doğuruyor. Siber güvenlik ekiplerinin bu karmaşık tehditlere karşı farkın
LinkPro Linux rootkit, eBPF modülleri kullanarak sistemde gizleniyor ve belirli bir sihirli TCP paketi alındığında aktif hale geliyor. Jenkins zafiyeti üzerinden yayılan kötü amaçlı yazılım, Kubernetes ortamlarında çeşitli bileşenlerle birlikte çalışarak C2 iletişimini karmaşıklaştırıyor ve çok protokollü komut kontrolü sağlıyor.