Wasmtime’da bulunan iki kritik güvenlik açığı, kötü amaçlı WebAssembly modüllerinin sanal alanı aşmasına ve ana sisteme taşmasına izin verebiliyor.


Wasmtime’da bulunan iki kritik güvenlik açığı, kötü amaçlı WebAssembly modüllerinin sanal alanı aşmasına ve ana sisteme taşmasına izin verebiliyor.
CISA, Collabora Online ve Arista VeloCloud’da aktif olarak istismar edilen iki kritik açığı duyurdu. CVE-2026-110447’in CVSS puanı 9.2 olarak kayda geçti.
CVE-2026-111497 kodlu Brotli açığı, Node.js'in yanı sıra Bun, Python ve diğer yaygın yazılımlarda da bellek bozulmasına yol açabiliyor.
PHP, acil PHP2Shell yamalarından iki gün sonra CVE-2026-115560 için yeni bir RCE uyarısı yayımladı; acil yama çıkarmadı.
Arista, VeloCloud SD-WAN Orchestrator’daki kritik SQL açığının saldırılarda kullanıldığını açıkladı; salt okunur hesap bile operatör olabiliyor.
Node.js’in desteklenen tüm sürümlerindeki Brotli decoder açığı, belirli koşullarda uzaktan kod çalıştırmaya yol açabiliyor.
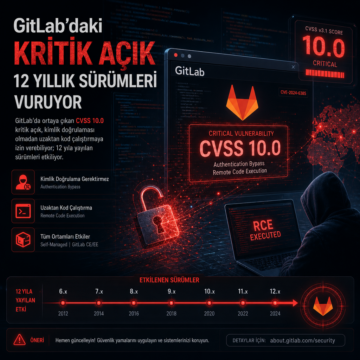
GitLab’da ortaya çıkan CVSS 10.0 kritik açık, kimlik doğrulaması olmadan uzaktan kod çalıştırmaya izin verebiliyor; 12 yıla yayılan sürümleri etkiliyor.
FortiSIEM’de CVE-2026-106173 için 9.4 puanlı kritik açıkta kamuya PoC yayımlandı; zafiyet uzaktan kod çalıştırmaya yol açabiliyor.
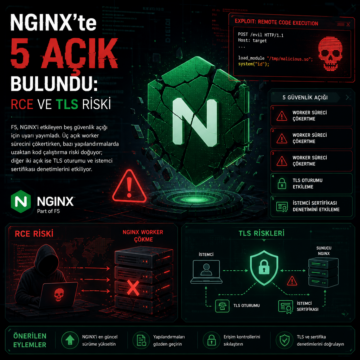
F5, NGINX’i etkileyen beş güvenlik açığı için uyarı yayımladı.
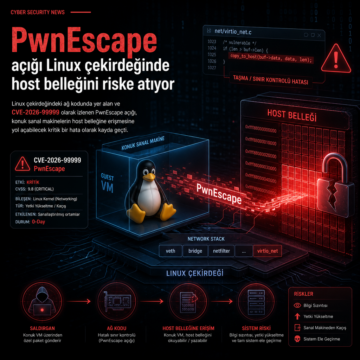
Linux çekirdeğindeki ağ kodunda yer alan ve CVE-2026-99999 olarak izlenen PwnEscape açığı, konuk sanal makinelerin host belleğine erişmesine yol…