PTC Windchill ve FlexPLM’deki CVE-2026-126325 açığı için yama yayımlandı; kritik RCE riski 9,2 CVSS puanı aldı.


PTC Windchill ve FlexPLM’deki CVE-2026-126325 açığı için yama yayımlandı; kritik RCE riski 9,2 CVSS puanı aldı.
Node.js, 16 güvenlik açığını kapattı. HTTP/2 çökertme, bellek sızıntısı ve HTTPS üzerinden diğer bağlantıların verisini okuma riski giderildi.
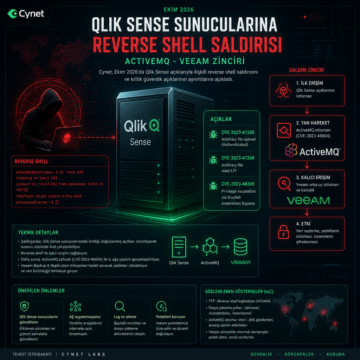
Cynet, Ekim 2026’da Qlik Sense açıklarıyla ilişkili reverse shell saldırısını ve CVE-2023-41265, CVE-2023-41266, CVE-2023-48365 ayrıntılarını açıkladı.
Google Cloud, Turin tabanlı AMD EPYC işlemcilerdeki üç TSA açığı için VM, bare-metal ve GKE müşterilerine yama ve yeniden başlatma uyarısı yaptı.
Zoom Workplace’in Windows sürümünde bulunan iki kritik açık, kimlik doğrulamasız yetki yükseltme riski doğuruyor. Yama yayımlandı.
MongoDB, CVE-2026-118383 için düzeltme yayımladı; replica set sunucularında iki ping isteğiyle tetiklenen kritik açık etkilendi.
Git’in yeni sürümleri, recursive clone sırasında kod çalıştırabilen CVE-2026-111760 dahil altı güvenlik açığını kapattı.
Cisco BroadWorks ve Openwave açıkları, yamalar yayımlanmış olsa da aktif biçimde istismar ediliyor. CVE-2026-20320 öne çıkıyor.
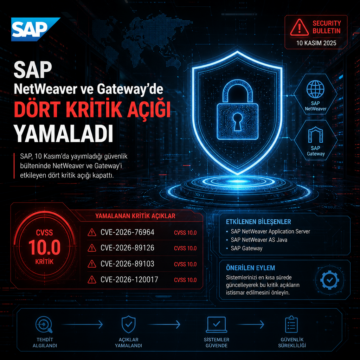
SAP, 10 Kasım’da yayımladığı güvenlik bülteninde NetWeaver ve Gateway’i etkileyen dört kritik açığı kapattı.
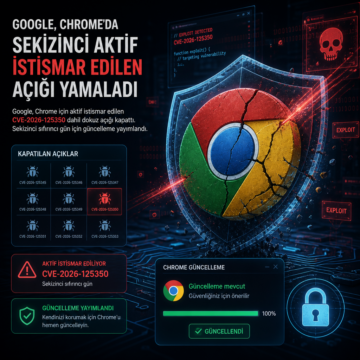
Google, Chrome için aktif istismar edilen CVE-2026-125350 dahil dokuz açığı kapattı. Sekizinci sıfırıncı gün için güncelleme yayımlandı.